Pergunte numa empresa média se ela tem política de segurança da informação e a resposta costuma ser sim. Pergunte quando o documento foi revisado pela última vez, quem o aprovou e quantos funcionários foram treinados nele, e a conversa muda de tom. Muitas vezes o arquivo existe, foi feito para responder a um questionário de cliente e nunca mais foi aberto.
Este guia trata a PSI como ferramenta de gestão, não como anexo de contrato. Ele explica o que o documento é, o que precisa conter, o que a LGPD e a ANPD dizem sobre ele e, principalmente, como garantir que ele seja aplicado, treinado e revisado. Os números são da pesquisa TIC Empresas 2025, do Cetic.br, e mostram onde a maioria das empresas brasileiras para no meio do caminho.
O que é política de segurança da informação (PSI)?
A política de segurança da informação é o documento em que a direção da empresa declara como a informação deve ser protegida, por quem e com quais regras. Ela cobre dados de clientes, contratos, senhas, sistemas, e-mails, arquivos em nuvem e até papel na mesa. A sigla PSI é a forma como o mercado costuma chamá-la.
A PSI não é um manual técnico. Ela fica um nível acima: define princípios, responsabilidades e limites, e aponta para normas e procedimentos que detalham o como. Uma boa política cabe em poucas páginas, é escrita para que qualquer funcionário entenda e diz claramente o que acontece quando alguém não a cumpre.
O tripé clássico que ela protege é conhecido: confidencialidade (só quem deve acessa), integridade (a informação não é alterada indevidamente) e disponibilidade (ela está lá quando precisa). Quando a empresa trata dados pessoais, entra também a privacidade, que liga a PSI diretamente à LGPD.
Qual o objetivo da política de segurança da informação?
O objetivo é transformar segurança em decisão da empresa, e não em preferência de quem cuida da TI. Sem política, cada área decide sozinha se pode mandar planilha de clientes pelo WhatsApp, se o estagiário pode ter acesso ao financeiro ou se o fornecedor pode guardar backup no próprio servidor. Com política, essas respostas existem antes da pergunta.
Na prática, a PSI cumpre quatro funções:
- Orientar comportamento. Diz ao funcionário o que é permitido, o que é proibido e a quem recorrer em caso de dúvida ou incidente.
- Distribuir responsabilidade. Deixa claro quem aprova acessos, quem responde por incidentes e quem revisa o próprio documento.
- Dar base para cobrar. Sem regra escrita e comunicada, fica difícil aplicar qualquer consequência a quem descumpre.
- Gerar evidência. Cliente, auditoria, seguradora e a própria ANPD olham para o documento como sinal de que a empresa leva o assunto a sério.
A quarta função é a que mais gera políticas de gaveta. Quando o documento nasce só para virar evidência, ele cumpre o papel no dia da entrega e perde a validade no dia seguinte.
O que os dados brasileiros mostram sobre a PSI?
A pesquisa TIC Empresas, do Cetic.br, ligado ao Núcleo de Informação e Coordenação do Ponto BR (NIC.br), mede práticas de segurança digital nas empresas brasileiras a partir de 10 pessoas ocupadas, em três faixas de porte. A edição 2025 traz três indicadores que, lidos juntos, contam a história inteira.
Ou seja: metade das empresas tem o documento, e a outra metade, concentrada nas menores, não tem. Até aí, nada de muito surpreendente. O dado mais revelador vem quando a pesquisa pergunta, a quem tem política, o que ela cobre.
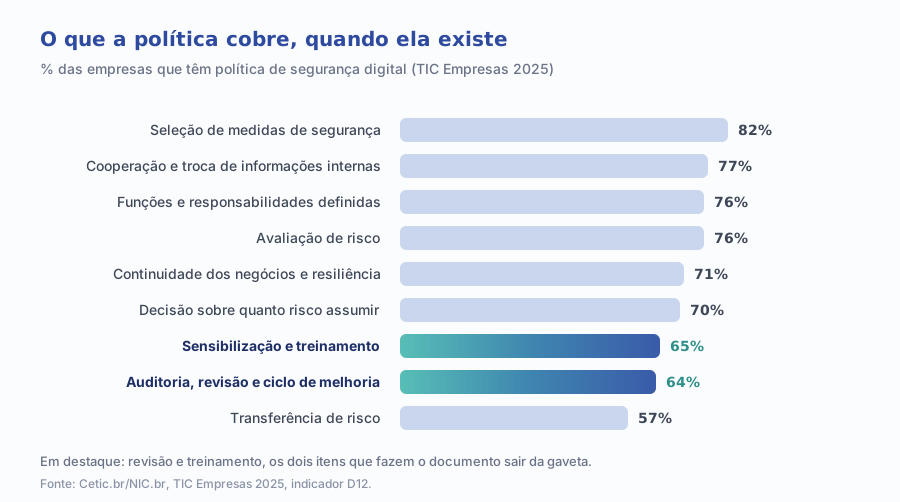
A leitura é direta. A política costuma dizer o que proteger e com quais ferramentas, mas em mais de um terço dos casos não diz como a empresa vai verificar se a regra funciona, nem como as pessoas vão aprender a segui-la. É a definição de documento que ninguém revisa.
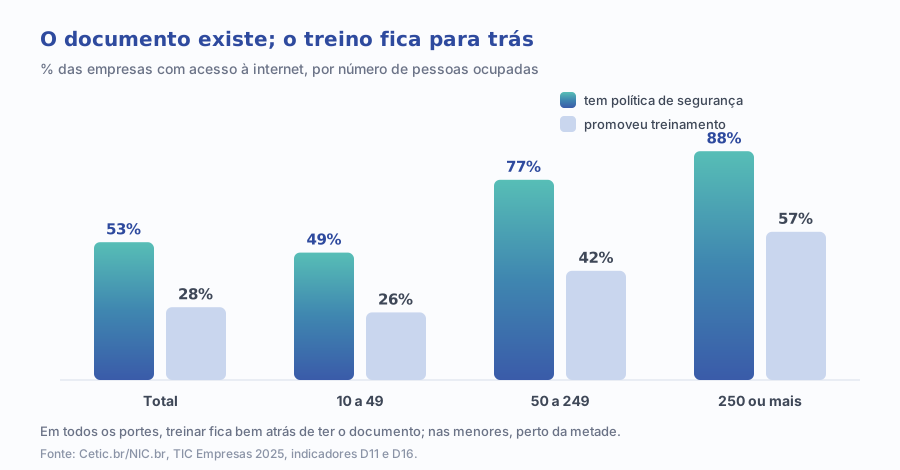
Comparar os dois números ajuda a dimensionar o problema: 53% têm política, 28% treinaram. Uma regra que a equipe não conhece não muda comportamento. E é o comportamento, não o documento, que decide se a planilha vai parar num e-mail errado ou se a senha vai ser digitada numa página falsa, como mostramos no artigo sobre phishing e o login que precisa resistir ao clique.
Qual a diferença entre política, norma e procedimento?
Boa parte das políticas fracassa por tentar ser tudo ao mesmo tempo. Ela vira um documento de 40 páginas com configuração de firewall, regra de senha e lista de softwares permitidos, e ninguém lê. Separar os três níveis resolve isso.
| Política | Norma | Procedimento | |
|---|---|---|---|
| Pergunta que responde | O que a empresa protege e por quê? | Quais regras valem para cada tema? | Como executar a tarefa, passo a passo? |
| Quem aprova | Direção da empresa | Gestor da área ou comitê | Responsável técnico |
| Quem lê | Todos os funcionários e terceiros | Quem atua no tema | Quem executa a tarefa |
| Tamanho típico | Poucas páginas | Uma ou duas páginas por tema | O que a tarefa exigir |
| Frequência de mudança | Baixa, com revisão programada | Média, a cada mudança de risco | Alta, a cada mudança de sistema |
| Exemplo | "Todo acesso a dados de clientes exige autorização do gestor" | "Contas com acesso a dados de clientes usam segundo fator" | "Como ativar o segundo fator no e-mail corporativo" |
Organização da Alliance Comunicação para separar os níveis de documentação de segurança.
Com essa divisão, a política pode ficar estável e curta, e as mudanças do dia a dia acontecem nas normas e nos procedimentos, sem precisar reabrir o documento principal a cada troca de sistema.
O que a LGPD e a ANPD dizem sobre a política de segurança?
A Lei Geral de Proteção de Dados (Lei nº 13.709/2018) não usa a expressão "política de segurança da informação" como obrigação isolada, mas exige o que a política organiza. O art. 46 obriga os agentes de tratamento a adotar medidas de segurança, técnicas e administrativas para proteger dados pessoais de acessos não autorizados e de situações acidentais ou ilícitas. O art. 6º, inciso X, cria o princípio da responsabilização e prestação de contas: não basta adotar a medida, é preciso demonstrar que ela existe e que é eficaz.
É aqui que a política faz diferença. Na hora de aplicar uma sanção, a ANPD considera, entre outros critérios do art. 52, §1º, a adoção reiterada e demonstrada de mecanismos internos para minimizar o dano (inciso VIII) e a adoção de política de boas práticas e governança (inciso IX). Política que existe só no papel dificilmente demonstra alguma coisa.
Para pequenos negócios, há uma regra específica. A Resolução CD/ANPD nº 2/2022, que regulamenta a LGPD para agentes de tratamento de pequeno porte, abre a porta para uma versão enxuta do documento.
A ANPD admite política simplificada para o pequeno porte e diz que vai considerá-la ao avaliar a conduta da empresa. Simplificada, não inexistente.
Pelo art. 13 da Resolução CD/ANPD nº 2/2022, agentes de tratamento de pequeno porte podem estabelecer política simplificada de segurança da informação, com os requisitos essenciais para proteger dados pessoais. Ela deve levar em conta os custos de implementação, a estrutura, a escala e o volume das operações. E o §2º do mesmo artigo diz que a ANPD considerará a existência dessa política para fins do princípio da prestação de contas (art. 6º, X) e dos critérios de dosimetria de sanção (art. 52, §1º, VIII e IX da LGPD).
Dois cuidados antes de se apoiar nessa regra. Primeiro, o benefício não vale para toda empresa pequena: o art. 3º da resolução exclui quem realiza tratamento de alto risco para os titulares, quem passa do limite de receita bruta definido na lei e quem pertence a grupo econômico que ultrapassa esse limite. Segundo, o art. 6º deixa claro que a flexibilização não dispensa o cumprimento do resto da LGPD. Se a empresa ainda não sabe quais dados trata, o primeiro passo é o mapeamento descrito no artigo sobre LGPD nas empresas e o inventário de dados que falta.
O que uma política de segurança da informação deve conter?
Não existe lista oficial obrigatória para empresas privadas, mas os indicadores do Cetic.br funcionam como um bom roteiro, porque descrevem o que as políticas de mercado efetivamente cobrem. Uma PSI útil traz, no mínimo:
- Objetivo e escopo: que informação, quais sistemas, quais pessoas (funcionários, estagiários, terceiros, fornecedores) estão sujeitos à política.
- Papéis e responsabilidades: quem aprova a política, quem é o responsável por segurança, quem autoriza acessos, quem atende incidentes.
- Classificação da informação: o que é público, interno, confidencial e restrito, e o que muda no tratamento de cada nível.
- Controle de acesso: regra de concessão e retirada de acessos, senha, segundo fator e acesso de terceiros.
- Uso aceitável: e-mail, aplicativos de mensagem, dispositivos pessoais, armazenamento em nuvem e ferramentas de IA.
- Continuidade: backup, recuperação e o que fazer se um sistema crítico parar.
- Resposta a incidentes: como reportar, quem decide, e quando é preciso comunicar a ANPD e os titulares.
- Treinamento: quem é treinado, quando e como isso é registrado.
- Revisão e sanções: quando o documento é revisado, quem revisa e o que acontece em caso de descumprimento.
Os dois últimos itens são justamente os que faltam em mais de um terço das políticas existentes, segundo o indicador D12. O item de uso aceitável merece atenção nova: ferramentas de IA generativa entraram no dia a dia antes de entrar nas regras, tema que aprofundamos no texto sobre shadow AI e a política de uso de IA.
Como criar uma política de segurança da informação na prática?
O caminho abaixo foi pensado para empresas pequenas e médias, as que mais sofrem com política genérica e as que menos treinam, segundo o indicador D16.
1. Comece pelo que a empresa precisa proteger
Liste as informações cuja perda, vazamento ou indisponibilidade parariam o negócio ou gerariam dano a clientes: base de clientes, dados financeiros, contratos, propriedade intelectual, sistemas de venda. A política nasce desse inventário, não de um modelo baixado.
2. Nomeie um dono antes de escrever
Defina quem responde pela política: pode ser o gestor de TI, o encarregado de dados ou um sócio. O que não pode é "a TI" como entidade abstrata. Sem dono, não há quem convoque a revisão.
3. Escreva curto e em linguagem de gente
Use frases que um vendedor entenda sem consultar ninguém. "Não compartilhe senha, nem com colegas" é melhor que "é vedado o compartilhamento de credenciais de autenticação". Detalhe técnico vai para as normas.
4. Aprove na direção, formalmente
A assinatura da direção é o que dá autoridade à política. Registre a data de aprovação e a próxima data de revisão no próprio documento, logo na primeira página.
5. Comunique e colete ciência
Publique onde todos acessam, apresente em reunião e colete o aceite de cada funcionário e terceiro. Inclua a referência à política no contrato de trabalho e nos contratos com fornecedores, item que só 34% das empresas cumprem hoje, segundo o indicador D16.
6. Treine e registre o treinamento
Treinamento não precisa ser curso caro. Pode ser uma sessão interna curta, uma simulação de phishing ou um quiz. O que importa é que aconteça com regularidade e fique registrado, porque é esse registro que demonstra, para cliente ou para a ANPD, que a política saiu do papel.
Quem assina, quem aplica e para quem a política deve estar disponível?
A política é aprovada pela direção, que responde por ela perante clientes e autoridades. A aplicação diária fica com o responsável por segurança, apoiado pelos gestores de cada área, que conhecem quem precisa de qual acesso. RH entra na integração de novos funcionários e no desligamento, momento em que acessos esquecidos viram risco.
Quanto à disponibilidade, a regra prática é simples: a política deve estar acessível a todas as pessoas a quem ela se aplica, inclusive terceiros e fornecedores com acesso a dados ou sistemas da empresa. O NIST Cybersecurity Framework 2.0 resume isso no resultado GV.PO-01, que pede uma política estabelecida a partir do contexto da organização, comunicada e aplicada.
Se a empresa tem encarregado de dados, ele deve participar da redação e da revisão, porque a PSI e a LGPD se cruzam em quase todos os capítulos. Quem ainda não definiu esse papel encontra os critérios no artigo sobre quem pode ser o encarregado (DPO) da LGPD.
Quando revisar a política e o que medir?
Revisar é o que separa política viva de arquivo. O NIST Cybersecurity Framework 2.0 trata isso como resultado próprio, o GV.PO-02: a política deve ser revisada, atualizada, comunicada e aplicada para refletir mudanças de requisitos, ameaças, tecnologia e missão da organização. Ou seja, a revisão tem gatilho, não só calendário.
Na prática, combine dois tipos de revisão:
- Revisão programada: uma data fixa, definida pela própria empresa e escrita no documento. A cadência pode variar; o que não pode é não existir data.
- Revisão por gatilho: incidente de segurança, troca de sistema crítico, entrada de um fornecedor com acesso a dados, mudança de lei ou regulamento, fusão, aquisição ou mudança relevante no modelo de negócio.
Para saber se a política funciona, meça comportamento, não existência. Indicadores que cabem em qualquer empresa:
- Percentual de funcionários e terceiros com ciência registrada da versão atual.
- Percentual da equipe treinada nos últimos 12 meses.
- Tempo entre o desligamento de uma pessoa e a retirada de todos os acessos dela.
- Número de incidentes reportados pelos próprios funcionários (subir costuma ser bom sinal: indica que as pessoas sabem a quem avisar).
- Exceções à política concedidas, com dono e prazo de validade.
- Data da última revisão e status da próxima.
Esses indicadores alimentam a própria revisão. Se o tempo de retirada de acessos é alto, a norma de controle de acesso precisa mudar. Se ninguém reporta incidente, o canal não está claro. É esse ciclo de verificação que o artigo sobre segurança da informação nas empresas brasileiras trata do lado da ameaça; a política é a parte de governança dele.
Quais os erros mais comuns com a política de segurança?
- Copiar modelo de outra empresa. O texto pode estar bem escrito e não ter nada a ver com os sistemas e os riscos do seu negócio. Modelo serve de índice, não de conteúdo.
- Escrever para o auditor, não para o funcionário. Linguagem jurídica e técnica afasta quem precisa seguir a regra.
- Misturar política com procedimento. O documento fica longo, desatualiza rápido e ninguém lê até o fim.
- Não prever revisão. Sem data e sem dono, a política envelhece junto com os sistemas que descreve.
- Não incluir terceiros. Fornecedor de TI, agência, contabilidade e prestador com acesso remoto precisam estar no escopo e nos contratos.
- Regra que ninguém cumpre. Proibir o que a operação depende para funcionar só ensina a equipe a ignorar a política inteira. Melhor uma regra viável e cumprida.
- Treinar uma vez só. A integração do funcionário não substitui reciclagem, e as ameaças mudam mais rápido que o documento.
O que muda na política conforme o porte da empresa?
A essência é a mesma, mas a forma muda. A tabela abaixo cruza os números da TIC Empresas 2025 com o formato que costuma funcionar em cada faixa.
| Porte (pessoas ocupadas) | Têm política | Treinaram a equipe | Formato que costuma funcionar |
|---|---|---|---|
| 10 a 49 | 49% | 26% | Política simplificada de poucas páginas, um dono nomeado e treinamento interno curto; avaliar se a empresa se enquadra como pequeno porte na Resolução CD/ANPD nº 2/2022 |
| 50 a 249 | 77% | 42% | Política principal e normas por tema (acesso, uso aceitável, backup, incidentes); revisão com participação de RH e jurídico |
| 250 ou mais | 88% | 57% | Estrutura completa de política, normas e procedimentos, comitê de segurança, indicadores reportados à diretoria e, se fizer sentido, alinhamento a ISO/IEC 27001 |
Percentuais: Cetic.br/NIC.br, TIC Empresas 2025, indicadores D11 e D16. Formato: recomendação da Alliance Comunicação.
Mesmo nas grandes, a diferença entre quem tem política e quem treinou continua relevante. Porte ajuda a ter o documento; não garante que ele seja vivido.
Por onde começar hoje?
Se a empresa não tem política, comece pela versão curta: objetivo, escopo, responsáveis, regras de acesso, uso aceitável, resposta a incidentes, treinamento e revisão. Aprove, comunique e marque a primeira revisão. Uma política simples e aplicada vale mais que uma completa e esquecida.
Se a empresa já tem política, faça o teste da primeira página, verifique se ela prevê treinamento e revisão e confira quantas pessoas da equipe sabem que ela existe. As respostas mostram por onde retomar.
A Alliance apoia empresas nesse trabalho dentro do serviço de Tech & Security, da revisão do documento à rotina de treinamento e indicadores. E, se a dúvida é onde a segurança se encaixa entre as prioridades da empresa, o diagnóstico gratuito de maturidade digital da Alliance avalia tecnologia e dados ao lado das demais frentes do negócio.