Em quase toda empresa existe uma conversa que não acontece na reunião. O analista resume o relatório no ChatGPT do celular, a pessoa do comercial pede à IA uma primeira versão da proposta, o RH reescreve o anúncio de vaga numa ferramenta gratuita. Ninguém avisou ninguém, e ninguém perguntou.
Os artigos sobre o tema costumam olhar para isso do lado da segurança: listam riscos, recomendam monitorar e bloquear. Este olha do outro lado da mesa. Por que o funcionário contorna a regra, o que os números dizem sobre isso, e como escrever uma política de uso de IA que ele leia, entenda e siga, sem que a empresa perca o controle do dado.
O que é shadow AI?
Shadow AI, ou IA na sombra, é o uso de ferramentas de inteligência artificial no trabalho sem aprovação, contratação ou supervisão da empresa. O caso típico é o assistente de texto aberto numa conta pessoal, gratuita, no navegador ou no celular, alimentado com informação da empresa.
Ela também aparece de formas menos óbvias: a extensão de navegador que resume e-mails, o recurso de IA que um fornecedor ligou dentro de um sistema já contratado, o gravador que transcreve reuniões e manda o texto para um servidor que ninguém conhece. Em todos os casos, a empresa não sabe que o uso existe, não sabe que dado entrou e não sabe onde esse dado ficou.
O termo ganhou força a partir do fim de 2022, quando os assistentes de IA generativa se tornaram gratuitos e acessíveis a qualquer pessoa com um navegador. Pela primeira vez, uma tecnologia poderosa chegou ao funcionário antes de chegar ao departamento de TI.
Qual a diferença entre shadow AI e shadow IT?
Shadow IT é o nome antigo para qualquer tecnologia usada sem aval da área de TI: a planilha no drive pessoal, o aplicativo de mensagens para falar com cliente, o software instalado por conta própria. Shadow AI é um caso particular desse fenômeno, com diferenças que mudam o tamanho do risco.
| Shadow IT | Shadow AI | |
|---|---|---|
| O que é | software ou serviço usado sem aval da TI | ferramenta de IA usada sem aprovação da empresa |
| Como o dado sai | arquivo guardado ou compartilhado fora do ambiente oficial | texto, planilha ou documento colado numa conversa com a IA |
| Custo de entrada | em geral, cadastro ou instalação | nenhum: basta abrir o navegador |
| O que volta para a empresa | o mesmo arquivo, guardado em outro lugar | um conteúdo novo, que pode estar errado e ser usado sem revisão |
| Visibilidade | aparece em inventário de software e de rede | difícil de ver: roda no navegador ou no celular pessoal |
| Risco principal | perda de controle sobre onde o dado está | dado exposto e decisão tomada com resposta não conferida |
Organizado pela Alliance
A linha que mais pesa é a quarta. Na shadow IT, o problema é o dado que sai. Na shadow AI, também é o que entra: um texto gerado, com cara de pronto, que pode ir para o cliente sem que ninguém tenha conferido.
Quanto a shadow AI já está presente nas empresas brasileiras?
Mais do que a maioria dos gestores imagina. O dado mais recente sobre o Brasil vem de um estudo feito com líderes de negócio, respondendo pela própria empresa.
Vale ler com atenção: os 82% são empresas, não funcionários. Quer dizer que, em oito de cada dez, a liderança sabe ou desconfia que o uso não aprovado acontece. E os impactos não são hipotéticos: são o que essas mesmas empresas relatam ter vivido.
O mesmo levantamento mostra o descompasso do outro lado: só 12% das empresas brasileiras dizem que suas habilidades estão totalmente prontas para governar IA, e 15% que seus processos e frameworks estão preparados. O uso já chegou; a estrutura para lidar com ele ainda não.
Por que o funcionário contorna a regra?
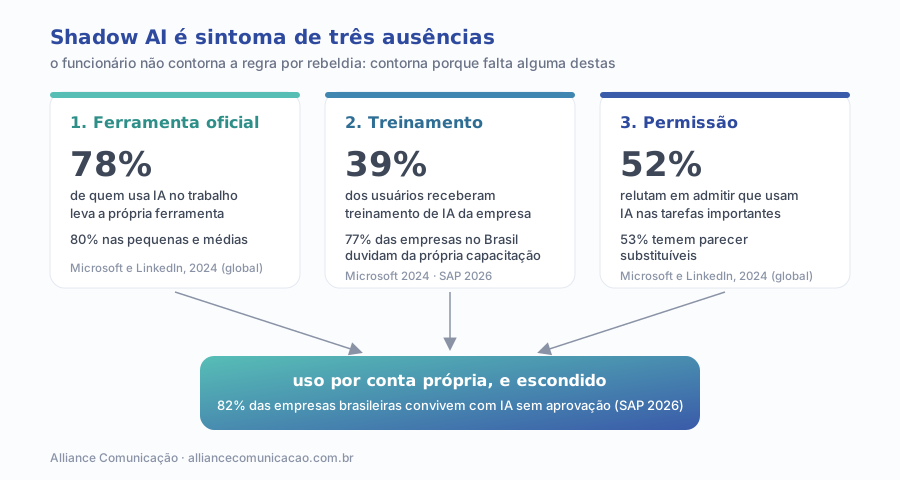
Porque, na maior parte dos casos, a empresa deixou um vazio e a ferramenta gratuita ocupou. Os dados de origem apontam três ausências, e cada uma empurra o uso para a sombra por um caminho diferente.
1. Falta ferramenta oficial
Quando a empresa não oferece uma opção aprovada, a pessoa usa a que tem à mão. Não é desafio à regra: é alguém tentando entregar o trabalho mais rápido. O número mais alto nas pequenas e médias empresas faz sentido, porque é onde a contratação de uma versão corporativa costuma ficar para depois.
2. Falta treinamento
Sem orientação, cada funcionário inventa o próprio critério sobre o que pode colar numa ferramenta externa. No estudo da SAP, 77% das empresas brasileiras não estão convencidas de que seus programas de capacitação acompanham a evolução das ferramentas de IA. A regra pode até existir, mas ninguém ensinou como aplicá-la num caso real.
3. Falta permissão
É a ausência menos discutida e a que mais explica o nome "sombra". Se usar IA parece atalho, preguiça ou sinal de que o cargo poderia ser automatizado, a pessoa usa e não conta. O uso fica invisível não porque é proibido, mas porque não é reconhecido. Enquanto isso durar, nenhuma ferramenta de monitoramento vai mostrar o quadro inteiro.
Quais os riscos da shadow AI para a empresa?
Os riscos se dividem em dois grupos: o que sai da empresa e o que volta para ela.
- Dado exposto. Informação de cliente, contrato, proposta ou estratégia colada numa conta pessoal fica sob os termos de uso daquela conta, que a empresa não negociou. Algumas versões gratuitas podem usar o conteúdo para melhorar os modelos, conforme os termos de cada fornecedor.
- LGPD. Não existe lei de IA em vigor no Brasil, mas a Lei Geral de Proteção de Dados vale para qualquer dado pessoal, inclusive o que é colado numa ferramenta externa. Compartilhar dado de cliente sem base legal e sem saber onde ele fica é problema de LGPD, com ou sem IA.
- Resposta errada com cara de certa. Metade das empresas brasileiras no estudo da SAP relatou resultados inconsistentes ou imprecisos. Um número inventado numa proposta ou uma cláusula mal resumida sai com a assinatura da empresa.
- Propriedade intelectual. Código, material de campanha, processo interno: o que foi construído com esforço vira insumo de uma ferramenta de terceiro.
- Custo de incidente maior. Quando o vazamento acontece, a shadow AI deixa a investigação mais cara, porque ninguém sabe por onde o dado passou.
O recorte importa: os 63% são das empresas que já tiveram vazamento, não do mercado em geral, e os US$ 670 mil são um acréscimo sobre a média global. Mesmo assim, o recado é direto. A falta de política não é um detalhe de documentação; ela aparece na conta quando algo dá errado.
Proibir o ChatGPT na empresa resolve?
Não, e costuma piorar. Bloquear o endereço na rede da empresa não bloqueia o celular pessoal nem o notebook de casa. O que a proibição muda é a visibilidade: o uso continua, só que agora em lugares onde a empresa não enxerga nada.
A proibição também reforça a terceira ausência. Se a mensagem oficial é "IA é proibida", quem já usa passa a ter um motivo a mais para não contar. A empresa troca um problema que poderia medir por um problema que deixa de ver.
Proibir a IA não tira a IA da empresa. Tira a empresa da conversa sobre como a IA é usada.
Há casos em que bloquear faz sentido: uma ferramenta específica com histórico de problema, um tipo de dado que não pode sair em hipótese nenhuma. Mas o bloqueio funciona como complemento de uma alternativa liberada, nunca como política inteira.
Os erros que devolvem o uso para a sombra
- Começar pelo bloqueio, antes de oferecer qualquer ferramenta aprovada.
- Escrever uma política longa, jurídica, que ninguém consulta na hora de usar.
- Punir o primeiro caso descoberto, o que ensina todo o resto a esconder melhor.
- Tratar o assunto só como tema da TI, quando o uso nasce em marketing, vendas, RH e atendimento.
- Liberar a ferramenta e não dizer que dado pode entrar nela.
- Treinar uma vez e nunca mais atualizar, embora as ferramentas mudem a cada poucos meses.
- Esquecer os recursos de IA que os sistemas já contratados ligaram sozinhos.
O terceiro erro é o mais caro. Uma punição exemplar resolve o caso visível e apaga todos os outros do radar, justamente os que a empresa mais precisava conhecer.
Como descobrir se os funcionários usam IA sem autorização?
A ferramenta técnica ajuda, mas a forma mais rápida de descobrir é perguntar, desde que a pergunta venha acompanhada de uma garantia.
- Anuncie a anistia antes da pergunta. Diga por escrito que quem declarar o uso atual não será punido, e que o objetivo é liberar as ferramentas certas, não encontrar culpados.
- Faça um levantamento curto e anônimo. Quatro perguntas bastam: que ferramenta usa, para qual tarefa, com que tipo de informação e com que frequência.
- Converse com cada área. Marketing, vendas, RH, atendimento e financeiro usam IA de jeitos diferentes. Uma conversa de 20 minutos com cada líder revela o que o formulário não pega.
- Cruze com o que a TI já vê. Registros de acesso na rede e extensões instaladas mostram parte do uso nos equipamentos da empresa. É o complemento, não a fonte principal.
- Liste os recursos de IA embutidos. Muitos sistemas já contratados ligaram funções de IA nos últimos meses. Elas entram no levantamento mesmo que ninguém tenha pedido.
Como fazer uma política de uso de IA que o funcionário siga?
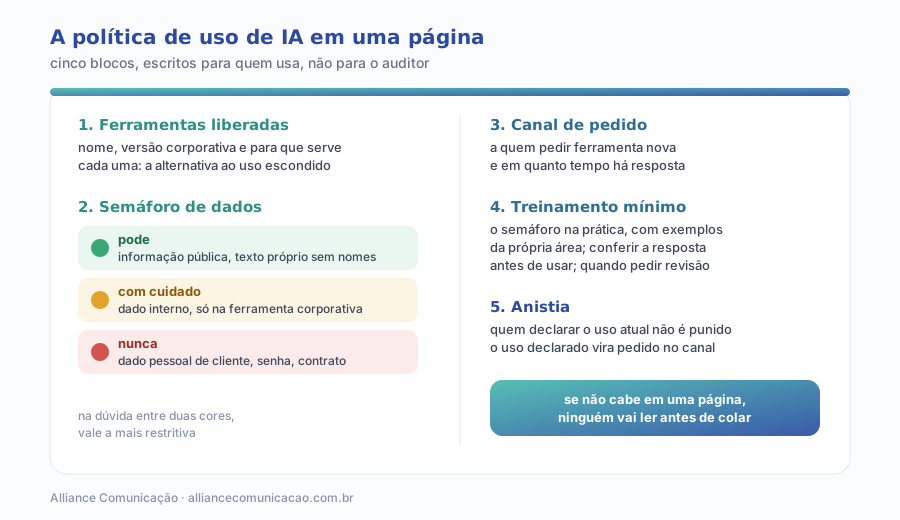
A política que funciona responde às três ausências. Ela dá a ferramenta, ensina o critério e autoriza o uso. E cabe em uma página, porque ninguém consulta um manual de vinte páginas no minuto em que vai colar um texto.
1. Ferramentas liberadas
Diga o nome de cada ferramenta aprovada, em qual versão (de preferência a corporativa, com contrato que trate de uso e retenção de dados) e para que ela serve. Uma ferramenta liberada para texto e uma para transcrição já resolvem boa parte da demanda que hoje vai para a conta pessoal.
2. Semáforo de dados
Em vez de uma lista de proibições, três cores por tipo de informação: o que pode entrar em qualquer ferramenta aprovada, o que só entra na versão corporativa e o que nunca entra. A regra de desempate é simples: na dúvida entre duas cores, vale a mais restritiva. O semáforo completo, com exemplos, está na próxima seção.
3. Canal para pedir ferramenta nova
Quem descobre uma ferramenta útil precisa saber a quem perguntar e em quanto tempo terá resposta. Se o pedido some numa fila de meses, a pessoa volta para a conta pessoal. O canal pode ser um formulário simples, com um responsável nomeado.
4. Treinamento mínimo
Uma sessão curta sobre o semáforo aplicado à rotina de cada área, com exemplos reais: que parte de uma proposta pode ser colada, como anonimizar um caso de atendimento, por que conferir todo número que a IA devolve.
5. Anistia para o uso declarado
O bloco que falta em quase todos os modelos. Quem declarar o uso que faz hoje não é punido, e o uso declarado vira pedido no canal. É o que faz a política trazer a IA para fora da sombra, em vez de só empurrá-la mais para dentro.
A política de uma página é a parte que o funcionário lê. Por trás dela, a empresa precisa de um quadro maior: inventário de usos, regra de revisão humana para decisões que afetam clientes e registro de quem aprovou o quê. Esse quadro corporativo está em governança de IA: o que fazer antes da lei chegar, que é o passo seguinte a este.
Que dados não podem ser colocados no ChatGPT?
A resposta vale para qualquer assistente de IA e depende de duas coisas: o tipo de dado e a versão da ferramenta. O mesmo texto pode ser aceitável na versão corporativa, com contrato, e inaceitável na conta pessoal gratuita.
| Cor | Tipo de informação | Exemplos | Onde pode entrar |
|---|---|---|---|
| Verde | pública ou sem identificação | texto já publicado no site, pesquisa sobre o setor, rascunho próprio sem nomes | qualquer ferramenta aprovada |
| Amarelo | interna, sem dado pessoal | estrutura de uma proposta, processo interno, planilha de metas sem nomes | só a ferramenta corporativa |
| Vermelho | pessoal, sigilosa ou de acesso | nome, CPF, telefone ou histórico de cliente; contrato; dado de saúde; senha, chave de acesso | nenhuma, salvo sistema aprovado para esse fim específico |
Modelo da Alliance para política de uso de IA; adapte os exemplos à sua operação
Duas observações práticas. Primeiro, anonimizar muda a cor: um caso de atendimento sem nome, documento ou detalhe que identifique o cliente pode descer de vermelho para amarelo. Segundo, dado pessoal é assunto de LGPD antes de ser assunto de IA; quem precisa organizar essa base pode começar pela adequação à LGPD.
Como treinar os funcionários para usar IA com segurança?
O objetivo do treinamento não é formar especialistas, é criar o que o mercado passou a chamar de letramento em IA: a capacidade de usar a ferramenta sabendo o que ela faz bem, onde ela erra e que informação ela não deve receber.
- Parta da tarefa, não da ferramenta. Cada área traz as três tarefas em que mais usa, ou gostaria de usar, IA. O treinamento mostra como fazer cada uma dentro da política.
- Ensine o semáforo com casos da casa. Um exemplo real de cada cor, tirado da rotina daquela equipe, vale mais que qualquer definição.
- Treine a conferência. Toda resposta com número, nome, data ou citação precisa ser checada antes de sair. Isso se ensina com exemplos de erros reais.
- Mostre quando pedir revisão. Texto que vai para cliente, conteúdo publicado em nome da marca e qualquer decisão sobre pessoas passam por alguém antes de valer.
- Repita quando a ferramenta mudar. Treinamento de uma vez só envelhece rápido; uma atualização curta a cada mudança relevante mantém a política viva.
O treinamento também resolve a ausência de permissão. Quando a empresa ensina a usar, ela está dizendo, na prática, que usar é esperado. Quem estava escondendo passa a ter onde perguntar.
O que muda conforme o tamanho da empresa?
| Pequena empresa | Média empresa | Grande empresa | |
|---|---|---|---|
| Onde a shadow AI aparece | no dono e em quase toda a equipe, com conta pessoal | nas áreas que mais produzem texto: marketing, vendas, RH | em todas as áreas, somada a recursos de IA dos sistemas |
| Primeira ferramenta aprovada | uma versão corporativa de um assistente de texto | assistente corporativo mais a IA dos sistemas já contratados | plataforma com controle de acesso e registro de uso |
| Quem cuida da política | o dono, com apoio externo | um responsável nomeado, com TI e jurídico | comitê com TI, jurídico, segurança e áreas de negócio |
| Formato do treinamento | uma conversa com a equipe inteira | sessões por área | trilha contínua, com atualização periódica |
Organizado pela Alliance
Em todas as faixas, a ordem é a mesma: descobrir, liberar, orientar. A empresa pequena tem a vantagem da velocidade; em uma semana dá para passar pelas três etapas. A grande tem a vantagem da estrutura, desde que ela não transforme a política de uma página num manual.
Por onde começar hoje
- Envie a pergunta anônima do teste de dois minutos, com a garantia de anistia por escrito.
- Com as respostas em mãos, escolha uma ferramenta aprovada que cubra a tarefa mais citada.
- Escreva a política de uma página com os cinco blocos: ferramentas, semáforo, canal, treinamento e anistia.
- Faça uma sessão curta por área, com exemplos reais de cada cor do semáforo.
- Marque a revisão da política para daqui a três meses, com um responsável nomeado.
Se a empresa ainda está escolhendo em que processo a IA deve entrar primeiro, IA para empresas: onde a sua está na curva brasileira de adoção ajuda a priorizar. Para ter uma leitura mais ampla de como a empresa usa tecnologia, dados e automação no marketing, o diagnóstico gratuito de marketing da Alliance aponta onde estão as lacunas. E quem prefere desenhar a política, escolher as ferramentas e treinar a equipe com apoio pode contar com a consultoria de adoção de IA.