Quase todo conteúdo sobre governança de IA segue o mesmo roteiro: pilares, princípios éticos, um framework internacional e um passo a passo que começa com "crie um comitê". O roteiro não está errado. Ele só pula a pergunta que a empresa brasileira faz primeiro: eu sou obrigado a fazer isso agora, ou dá para esperar a lei?
A resposta curta é que a lei específica de IA ainda não existe e não tem data para existir — e que isso importa menos do que parece. Este artigo mostra onde está o projeto de lei, o que já é exigível hoje sem ele e as quatro decisões que colocam a governança de pé sem esperar Brasília.
O que é governança de IA?
Governança de IA é a forma como a empresa decide e controla o uso de inteligência artificial: quais ferramentas estão aprovadas, que dados podem entrar nelas, em que processos elas participam e quem responde pelo resultado. Não é um software nem um documento de princípios. É um conjunto de decisões com dono.
A diferença fica clara num exemplo comum. Um analista cola a planilha de clientes num assistente de IA gratuito para montar um relatório. Não houve má-fé, houve pressa. A governança é o que responde, antes de isso acontecer, se aquele dado podia sair da empresa e se aquela ferramenta estava liberada para aquele uso.
Quando a empresa só usa IA para rascunhar texto, a governança cabe numa página. Quando a IA começa a classificar lead, sugerir preço, responder cliente ou filtrar currículo, ela passa a tomar parte de decisões que afetam pessoas — e aí a conversa muda de tamanho.
Existe lei de inteligência artificial no Brasil?
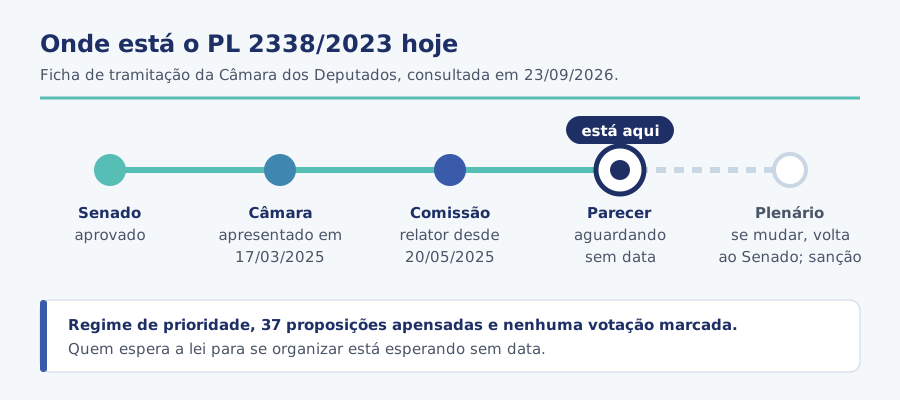
Não. O Brasil não tem, hoje, uma lei específica de inteligência artificial em vigor. O que existe é um projeto de lei avançado, que já passou por uma das duas casas do Congresso e está parado na segunda.
Traduzindo o rito: sem parecer, a comissão não vota; sem a comissão, o plenário não vota; se a Câmara alterar o texto, ele volta ao Senado antes da sanção. Nada disso tem data marcada. As movimentações mais recentes na ficha são novas apensações de projetos, não avanço do texto principal.
O que é o PL 2338/2023 e o que ele deve exigir?
O PL 2338/2023 é o projeto que pretende criar o marco legal da inteligência artificial no Brasil. A lógica central do texto aprovado no Senado é regular por grau de risco: quanto maior o potencial de dano de um sistema às pessoas, mais obrigações para quem o desenvolve e para quem o usa.
Na prática, isso aponta para exigências conhecidas de quem acompanha regulação de tecnologia: avaliar o risco antes de colocar o sistema em uso, documentar como ele funciona, garantir supervisão humana onde a decisão pesa e dar às pessoas afetadas meios de contestar. Não são ideias exóticas. São, em boa parte, as mesmas que já aparecem nos frameworks internacionais.
O cuidado aqui é não tratar o texto do Senado como regra final. Com relator ainda sem parecer e dezenas de projetos apensados, a redação pode mudar na Câmara. Organizar a empresa em torno de um artigo específico do projeto é apostar numa versão que talvez não seja a aprovada. Organizar em torno das exigências que se repetem em qualquer versão é aposta segura.
A LGPD se aplica ao uso de inteligência artificial?
Sim — e esse é o ponto que falta na maioria dos conteúdos sobre o tema. A Lei Geral de Proteção de Dados não fala em "inteligência artificial", mas fala em tratamento de dados pessoais, e é exatamente isso que uma ferramenta de IA faz quando lê um cadastro, um histórico de atendimento ou um currículo.
Leia de novo pensando num funil de vendas com pontuação automática de leads, numa triagem de currículos ou numa análise de crédito feita por modelo. A obrigação de explicar os critérios já existe, com ou sem lei de IA. Se ninguém na empresa sabe dizer por que a ferramenta recusou alguém, a empresa não consegue cumprir esse artigo.
A LGPD também já prevê responsabilidade de quem trata dados e causa dano (art. 42) e sanções administrativas aplicadas pela ANPD, que vão da advertência à multa de até 2% do faturamento no Brasil, limitada a R$ 50 milhões por infração (art. 52). O assunto é detalhado na nossa página de adequação à LGPD.
Quem responde quando a IA da empresa erra?
A empresa. A ferramenta não tem CNPJ, e o contrato com o fornecedor não transfere para ele, automaticamente, a responsabilidade pelo uso que você fez do resultado. Se o assistente de atendimento prometeu um prazo que não existe, a promessa foi feita em nome da marca.
Isso vale mesmo quando a IA é de terceiros e "só" está plugada num processo. Quem escolheu a ferramenta, definiu o que ela podia fazer e decidiu não revisar a saída tomou decisões de governança — ainda que ninguém tenha chamado assim.
Por isso a pergunta útil não é "a lei vai me obrigar?", e sim "quem, aqui dentro, assina embaixo do que a ferramenta entrega?". Se a resposta for "ninguém", o problema existe hoje.
Qual a diferença entre governança de TI e governança de IA?
A governança de TI cuida de sistemas que fazem o que foram programados para fazer. A governança de IA cuida de sistemas cujo resultado varia, pode errar com convicção e muda de comportamento quando o fornecedor atualiza o modelo. Parte do controle é o mesmo; parte é nova.
| Aspecto | Governança de TI | Governança de IA |
|---|---|---|
| Comportamento do sistema | determinístico: mesma entrada, mesma saída | probabilístico: a saída varia e pode estar errada com aparência de certa |
| Onde está o risco principal | disponibilidade, acesso, segurança | qualidade da decisão, viés, dado que vaza pelo prompt |
| Quem compra a ferramenta | a área de tecnologia, em geral | qualquer pessoa com cartão ou conta gratuita |
| Mudança sem aviso | rara, controlada por versão | frequente: o fornecedor atualiza o modelo |
| Pergunta que o controle responde | o sistema está funcionando? | o resultado é confiável e alguém revisou? |
Comparação organizada pela Alliance
A terceira linha é a que mais pega as empresas de surpresa. Com IA generativa, a adoção não passa pela TI: ela começa no navegador de quem precisa entregar alguma coisa até sexta-feira. Governança que só olha o que a TI comprou enxerga uma fração do uso real.
Qual norma internacional fornece diretrizes para governança de IA?
Duas referências concentram a maior parte do mercado, e elas servem a propósitos diferentes.
ISO/IEC 42001: o sistema de gestão
A ISO/IEC 42001:2023 é a norma internacional de sistema de gestão de inteligência artificial. Ela segue a lógica das normas de gestão conhecidas, como a ISO 27001 de segurança da informação: define requisitos para estabelecer políticas, objetivos e processos para o uso responsável de IA, e pode ser certificada. É aplicável a organizações de qualquer porte que desenvolvam ou usem sistemas de IA.
NIST AI RMF: o mapa de riscos
O AI Risk Management Framework do NIST, o instituto de padrões dos Estados Unidos, foi lançado em janeiro de 2023 para uso voluntário. Ele organiza a gestão de risco em quatro funções — governar, mapear, medir e gerenciar — e ganhou em julho de 2024 um perfil específico para IA generativa.
Qual escolher
Para a maioria das empresas brasileiras de pequeno e médio porte, nenhuma das duas precisa ser adotada por inteiro no primeiro ano. Elas funcionam melhor como lista de conferência: se a sua governança não responde ao que as quatro funções do NIST perguntam, falta alguma peça. A certificação ISO passa a fazer sentido quando um cliente grande ou um edital começa a pedir.
Como fazer governança de IA sem esperar a lei?
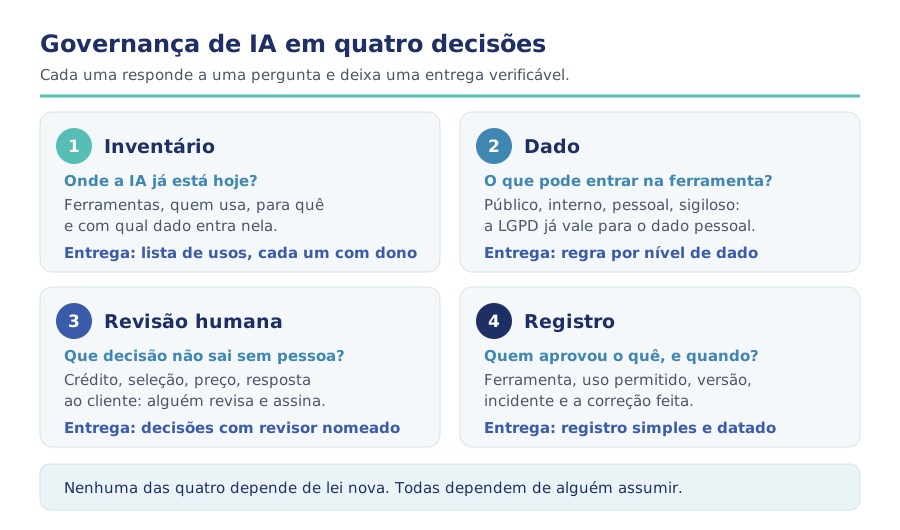
Tirando a linguagem de framework, governança de IA numa empresa média se resume a quatro decisões. Nenhuma depende de lei nova, e todas deixam uma entrega que dá para conferir.
1. Inventário: onde a IA já está
Antes de qualquer política, descubra o que já acontece. Pergunte área por área quais ferramentas de IA são usadas, por quem, para quê e com que tipo de dado. Inclua os recursos de IA embutidos em sistemas que a empresa já assina — CRM, plataforma de e-mail, editor de texto. O resultado é uma lista em que cada uso tem um dono nomeado.
2. Dado: o que pode entrar na ferramenta
Classifique a informação em poucos níveis — público, interno, pessoal e sigiloso — e diga o que cada nível pode fazer. Dado público entra em qualquer ferramenta aprovada. Dado pessoal de cliente só entra em ferramenta com contrato que proíba o uso para treino e com base legal definida na LGPD. Sigiloso não sai.
3. Revisão humana: que decisão não sai sem pessoa
Liste as decisões em que a IA participa e que afetam alguém de fora: crédito, seleção de candidatos, preço, resposta a reclamação, conteúdo publicado em nome da marca. Para cada uma, nomeie quem revisa antes de a decisão valer. É isso que permite cumprir o artigo 20 da LGPD quando alguém pedir explicação.
4. Registro: quem aprovou o quê, e quando
Mantenha um registro simples e datado: ferramenta aprovada, uso permitido, responsável, incidentes e o que foi corrigido. Uma planilha compartilhada resolve no começo. O registro é o que transforma "a gente toma cuidado" em algo que se mostra a um cliente, a um auditor ou à ANPD.
Como criar uma política de uso de IA que a equipe cumpra?
A política que funciona é curta, escrita para quem usa e dá uma alternativa aprovada. Política de vinte páginas que só proíbe produz um efeito conhecido: as pessoas continuam usando, só que escondido, no celular pessoal e com conta gratuita.
- Uma página, não um manual. Ferramentas liberadas, dados que não podem entrar e decisões que exigem revisão.
- Ferramenta aprovada no lugar da proibição. Se a equipe precisa resumir documento, dê uma opção com contrato corporativo.
- Canal para pedir exceção. Quem descobre uma ferramenta nova precisa saber a quem perguntar, e ter resposta em dias, não em meses.
- Revisão com data marcada. O mercado de ferramentas muda rápido; a política precisa de revisão periódica, com responsável.
Quais erros mais aparecem nas empresas?
- Esperar a lei para começar, como se a LGPD não valesse para o dado que a IA processa.
- Criar um comitê antes de saber onde a IA está sendo usada — o comitê passa meses discutindo princípios sem inventário.
- Proibir tudo, o que empurra o uso para contas pessoais, onde a empresa perde qualquer visibilidade.
- Tratar IA como assunto só da TI, quando a maior parte do uso nasce em marketing, vendas, RH e atendimento.
- Colocar IA em decisão que afeta cliente ou candidato sem ninguém capaz de explicar o critério.
- Aprovar uma ferramenta e nunca mais olhar, embora o fornecedor mude o modelo e os termos de uso.
O primeiro e o quinto erros andam juntos. Empresa que espera a lei costuma descobrir o problema quando um cliente pede explicação sobre uma decisão automatizada e ninguém sabe responder. Quem ainda está escolhendo onde aplicar IA pode partir de por onde começar a usar IA na empresa, que trata da escolha do primeiro processo.
O que muda conforme o tamanho da empresa?
| Situação | Governança suficiente para começar | O engano frequente |
|---|---|---|
| Pequena empresa, IA só para texto e resumo | política de uma página e lista de ferramentas liberadas | achar que governança é coisa de empresa grande |
| Marketing e vendas com IA no CRM e no atendimento | regra de dados de cliente e revisão das respostas enviadas em nome da marca | deixar o assistente responder sem limite do que pode prometer |
| IA em crédito, preço ou seleção de pessoas | revisão humana nomeada e registro dos critérios, pensando no art. 20 da LGPD | não conseguir explicar por que alguém foi recusado |
| Empresa que vende para grandes clientes ou governo | inventário completo e política alinhada à ISO/IEC 42001 | descobrir a exigência no questionário do cliente, com prazo curto |
Leitura da Alliance a partir da LGPD, da ISO/IEC 42001 e do NIST AI RMF
A terceira linha merece atenção especial, porque é onde o risco jurídico já é concreto. Agentes que tomam decisões sozinhos pedem mais controle do que fluxos com etapas fixas — diferença que explicamos em agente de IA ou fluxo automatizado.
Por onde começar hoje
- Faça o inventário em uma semana: uma pergunta por área, uma linha por uso, um dono por linha.
- Defina os quatro níveis de dado e o que cada um pode fazer em ferramenta de IA.
- Escolha uma ferramenta corporativa para as tarefas mais comuns, para que a proibição tenha alternativa.
- Liste as decisões que afetam clientes ou candidatos e nomeie o revisor de cada uma.
- Abra o registro datado e marque a primeira revisão da política para daqui a seis meses.
- Acompanhe a tramitação do PL 2338/2023 e ajuste quando houver texto final — não antes.
Quando a lei chegar, quem fez essas quatro decisões vai ajustar detalhes; quem esperou vai começar do zero, com prazo. Se a empresa quiser estruturar isso com apoio — do inventário à política e à escolha das ferramentas —, é o trabalho de consultoria de IA da Alliance. Se a dúvida ainda for em que ponto a operação está, o diagnóstico gratuito de marketing avalia maturidade por área, incluindo tecnologia e automação. Do diagnóstico à ação.