
Numa segunda-feira, o financeiro recebe uma ligação do "suporte de TI": há uma atualização pendente e é preciso instalar um programa para o técnico acessar a máquina. O programa é o mesmo que o suporte de verdade usa. O antivírus não reclama, porque não há nada para reclamar: a ferramenta é legítima. O que não é legítimo é quem está do outro lado.
É esse tipo de ataque que separa o antivírus do EDR. Este guia explica o que é EDR, como ele funciona, a diferença para o antivírus, para o XDR, o SIEM e o MDR, e responde à pergunta que os materiais de fabricante costumam pular: numa empresa de 40 pessoas, quem olha o alerta às 3h da manhã.
O que é EDR (detecção e resposta em endpoint)?
EDR é a sigla de Endpoint Detection and Response, ou detecção e resposta em endpoint. Endpoint é cada aparelho na ponta da rede: notebook, desktop, servidor. O EDR é um software instalado nesses aparelhos que registra continuamente o que acontece neles — processos abertos, conexões de rede, arquivos alterados, comandos executados — e procura nesse registro sinais de ataque.
A diferença central está nas duas últimas letras. Além de detectar, o EDR responde: isola a máquina da rede, encerra um processo, coloca um arquivo em quarentena e guarda o histórico para que alguém investigue o que aconteceu, por onde o atacante entrou e o que mais ele tocou.
Em TI, a sigla aparece sozinha ou ao lado de outras: EPP (a plataforma de proteção de endpoint, onde o antivírus mora), XDR, MDR e SIEM. Elas não são concorrentes entre si; são camadas, e mais adiante há uma tabela com cada uma.
De onde veio o EDR?
O nome é de 2013. Anton Chuvakin, então analista do Gartner, chamou de "endpoint threat detection and response" a categoria de ferramentas voltadas a detectar e investigar atividade suspeita nos computadores, e o termo foi encurtado depois para EDR. A motivação era a mesma de hoje: o antivírus tradicional procurava arquivos maliciosos conhecidos, e os ataques que mais causavam dano já não dependiam deles.
De lá para cá, a maioria dos fabricantes de antivírus incorporou funções de EDR aos produtos corporativos, e a fronteira entre as duas coisas ficou borrada no nome comercial. Por isso a pergunta útil não é "qual o nome do produto", e sim "o que ele registra, o que ele faz sozinho e quem lê o alerta".
Qual a diferença entre EDR e antivírus?
O antivírus pergunta "este arquivo é malicioso?". O EDR pergunta "este comportamento é normal?". A primeira pergunta tem resposta rápida quando o arquivo já é conhecido. A segunda pega o ataque que usa só ferramentas legítimas — e é por isso que existe.
| Antivírus | EDR | |
|---|---|---|
| Pergunta que faz | Este arquivo é malicioso? | Este comportamento é normal nesta máquina? |
| Como decide | Assinaturas e heurística sobre arquivos | Telemetria contínua e regras de comportamento |
| Ferramenta legítima usada para atacar | Geralmente não acusa | Pode acusar pelo contexto: quem, quando, de onde |
| Resposta | Bloqueia ou coloca o arquivo em quarentena | Isola a máquina, encerra processo, guarda o histórico |
| Investigação depois | Pouco registro | Linha do tempo do que aconteceu |
| Precisa de alguém olhando | Pouco | Sim: alertas exigem triagem |
Elaborado pela Alliance Comunicação.
A última linha é a que pesa no orçamento. O antivírus funciona quase sozinho. O EDR gera alertas que alguém precisa ler, separar o falso positivo do ataque e decidir o que fazer — muitas vezes em minutos.
Por que o antivírus deixa passar o acesso remoto?
Porque o software de acesso remoto não é malicioso. Programas de monitoramento e gerenciamento remoto (RMM, na sigla em inglês) são o que o suporte de TI usa todos os dias para atender usuários. O atacante descobriu que, em vez de trazer um programa próprio que o antivírus conhece, é mais simples usar o mesmo programa que a empresa já autoriza.
O relatório resume o problema com uma pergunta: o que é um atacante senão um administrador não autorizado? As ferramentas de RMM entregam uma sessão remota pronta, sem que o atacante precise montar infraestrutura, e ainda costumam estar nas listas de programas permitidos da própria empresa.
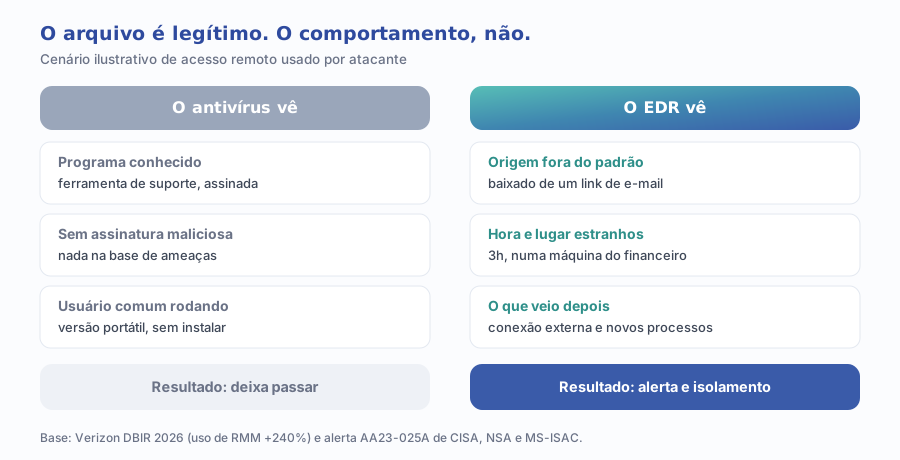
No caso descrito pela CISA, os golpistas usaram o acesso para um golpe de reembolso: alteraram a visualização do extrato bancário da vítima para simular um reembolso a maior e pediram que ela "devolvesse" a diferença. É o mesmo roteiro de pressão e pretexto que descrevemos em engenharia social: o pedido que chega pelo financeiro.
Como funciona o EDR?
O funcionamento tem quatro etapas, que se repetem o tempo todo em cada máquina monitorada:
- Coleta: um agente instalado no aparelho registra processos, conexões, alterações de arquivo, logins e comandos.
- Análise: o registro é comparado com regras de comportamento suspeito e, em muitos produtos, com o padrão daquela própria máquina.
- Alerta: quando algo foge do padrão — um programa de acesso remoto aberto às 3h, um processo que apaga cópias de segurança, um usuário do marketing rodando comandos de administrador —, o EDR gera um alerta com a linha do tempo.
- Resposta: conforme a configuração, ele isola a máquina, encerra o processo ou espera a decisão de um analista.
O valor do EDR está em ler o contexto. Um AnyDesk aberto pelo técnico de sempre, em horário comercial, numa máquina do suporte, é rotina. O mesmo AnyDesk em versão portátil, baixado de um link de e-mail, numa máquina do financeiro, seguido de uma conexão para fora do país, é outra história — e só quem olha comportamento consegue separar as duas.
Quais são as principais funcionalidades do EDR?
- Telemetria contínua de processos, rede, arquivos e logins em cada endpoint.
- Detecção por comportamento, inclusive de ferramentas legítimas usadas fora do padrão.
- Isolamento remoto da máquina, mantendo só a conexão com o console do EDR.
- Linha do tempo do incidente, para saber por onde o ataque entrou e o que tocou.
- Busca retroativa por indícios em todas as máquinas, quando surge um alerta novo.
- Controle de aplicações, em alguns produtos, para permitir só os programas de acesso remoto autorizados.
- Reversão, em alguns produtos, de alterações feitas por ransomware.
O ransomware é o que dá peso a essa lista. Segundo o mesmo DBIR 2026, o ransomware esteve presente em 48% das violações analisadas, ante 44% no ano anterior. Detectar cedo o acesso remoto não autorizado é, na prática, detectar o ransomware antes da criptografia — o tema de ransomware: a maioria já não paga o resgate.
Qual a diferença entre EDR, XDR, SIEM e MDR?
As quatro siglas aparecem juntas em proposta comercial e confundem quem não é da área. Três delas são tecnologia; uma é serviço.
| Sigla | O que é | O que cobre | Para quem faz sentido |
|---|---|---|---|
| EDR | Software de detecção e resposta nos aparelhos | Notebooks, desktops, servidores | Toda empresa com dados que importam |
| XDR | EDR ampliado, que correlaciona outras fontes | Aparelhos, e-mail, nuvem, rede, identidade | Quem já tem EDR e muitos sistemas |
| SIEM | Central que reúne e correlaciona logs | Qualquer sistema que gere registro | Empresas com equipe de segurança ou exigência regulatória |
| MDR | Serviço gerenciado: pessoas que operam a ferramenta | O que a ferramenta contratada cobrir | Quem não tem equipe para olhar alerta 24 horas |
Elaborado pela Alliance Comunicação.
O ponto que importa para a empresa média: EDR, XDR e SIEM geram alertas; MDR é quem responde a eles. Comprar a ferramenta sem resolver quem a opera é comprar um alarme que toca numa sala vazia.
Quem olha o alerta às 3h da manhã?
Essa é a pergunta que decide se o EDR protege ou só registra. Ataques não respeitam horário comercial, e o acesso remoto de madrugada, num fim de semana ou num feriado, é justamente o cenário em que ninguém está olhando. Uma empresa de 40 pessoas raramente tem um analista de segurança, quanto mais um em cada turno.
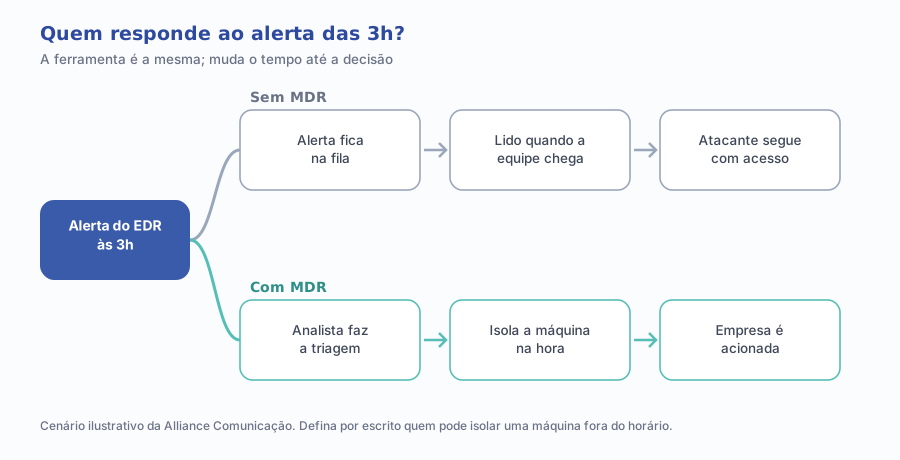
Há três arranjos possíveis, e cada um tem custo e risco diferentes:
- Só a ferramenta, com resposta automática: o EDR isola sozinho o que tiver alta confiança. Funciona para o óbvio, mas o caso ambíguo espera até alguém ler.
- Equipe interna: faz sentido quando há volume e gente para cobrir os turnos — raro abaixo de algumas centenas de funcionários.
- MDR: um fornecedor opera o EDR 24 horas, faz a triagem e aciona a empresa quando precisa. É o arranjo mais comum para empresa pequena e média.
Seja qual for o arranjo, a decisão de quem pode desligar uma máquina do diretor às 3h precisa estar escrita antes. É exatamente o tipo de decisão que um plano de resposta a incidentes resolve com antecedência.
Como escolher uma solução de EDR?
1. Comece pelo inventário
Quantas máquinas, quais sistemas operacionais, quantos servidores, quem trabalha de casa. O preço de EDR costuma ser por endpoint, e o inventário evita pagar por aparelho que não existe ou esquecer o que existe.
2. Pergunte o que ele faz com ferramenta legítima
Peça ao fornecedor para mostrar, num teste, como o produto trata um programa de acesso remoto em versão portátil, aberto fora do horário. É o cenário que mais cresceu no DBIR 2026 e o que o antivírus não cobre.
3. Defina quem responde antes de assinar
A proposta precisa dizer se inclui MDR, em que horário, em quanto tempo o analista age e o que ele pode fazer sem autorização — isolar uma máquina, por exemplo.
4. Teste o falso positivo
Rode em piloto por algumas semanas num grupo pequeno. EDR mal ajustado gera tanto alerta que a equipe passa a ignorar todos, e o alerta verdadeiro se perde no meio.
Quais os erros mais comuns com EDR?
- Comprar a ferramenta e não definir quem a opera. Alerta sem leitor é registro, não proteção.
- Deixar qualquer programa de acesso remoto liberado. Sem lista dos autorizados, o EDR não tem como saber o que é fora do padrão.
- Instalar só nos notebooks. Servidor sem agente é a máquina que o atacante procura.
- Desligar alertas para reduzir o barulho. Ajuste a regra; não apague o sinal.
- Tratar EDR como substituto do backup. Detectar cedo reduz o estrago, mas não restaura o que já foi criptografado.
- Esquecer o treinamento. O ataque descrito pela CISA começou com um e-mail e uma ligação; o EDR entra depois que alguém clicou.
Por onde começar hoje?
Antes de qualquer compra, faça o que o próprio alerta da CISA recomenda primeiro: audite as ferramentas de acesso remoto. Descubra quais estão instaladas, quais são autorizadas e quem as usa. Em seguida, bloqueie a execução das que não estão na lista, inclusive as versões portáteis, e revise os registros de uso das autorizadas.
As mitigações que o alerta AA23-025A lista para o abuso de RMM servem de roteiro, e quase todas valem antes mesmo de existir um EDR:
- Auditar as ferramentas de acesso remoto para saber quais softwares RMM estão em uso e quais são autorizados.
- Revisar os registros de execução de RMM em busca de uso anormal de versões portáteis.
- Usar software de segurança capaz de detectar RMM carregado apenas na memória — é aqui que o EDR entra.
- Manter uma lista de permissão com os programas de acesso remoto autorizados, bloqueando instalação e execução dos demais, inclusive portáteis.
- Restringir o RMM autorizado ao uso dentro da rede, por VPN ou ambiente virtual aprovado.
- Bloquear no perímetro as portas e protocolos comuns de RMM, de entrada e de saída.
- Treinar os usuários com exercícios de phishing e um caminho claro para reportar e-mail ou ligação suspeita.
Repare na ordem: a ferramenta aparece no terceiro item, não no primeiro. Uma empresa que faz os dois primeiros passos já sabe mais sobre o próprio risco do que muitas que compraram EDR sem inventário. E a lista de permissão, o quarto item, é o que dá ao EDR um padrão contra o qual comparar — sem ela, todo acesso remoto parece igual.
O tamanho da empresa muda o ritmo, não a sequência. Num escritório de 15 pessoas, a auditoria cabe numa tarde e o MDR pode vir junto com o próprio EDR. Numa empresa de 300, com filiais e equipe em casa, a auditoria vira projeto, e vale começar pelos setores que movimentam dinheiro: financeiro, compras e diretoria.
Com o inventário em mãos, a decisão entre antivírus, EDR e MDR fica concreta: quantas máquinas, quais riscos, quem responde. A Alliance cuida dessa camada em Tech & Security, do inventário à operação. E, se a dúvida for onde a segurança entra na maturidade digital da empresa, o diagnóstico de marketing gratuito leva cerca de 30 minutos e inclui a dimensão de tecnologia e automação.