Quando se fala em ransomware, a imagem que vem à cabeça é a tela vermelha com uma caveira e um relógio em contagem regressiva. Ela existe, mas é o fim da história. Antes dela, alguém entrou na rede da empresa por uma porta que estava aberta, passou dias olhando o que havia lá dentro, copiou o que tinha valor e procurou as cópias de segurança. A tela vermelha é só o momento em que o invasor decide cobrar.
Este artigo explica o que é ransomware e como ele funciona, mas parte de um ponto que os guias mais conhecidos não usam: os números do Data Breach Investigations Report de 2026, da Verizon. Eles mostram que a maioria das vítimas já não paga o resgate, que quase todas as vítimas com porte conhecido são pequenas e médias empresas e que a entrada acontece, na maior parte das vezes, por duas portas bem identificadas. É a partir delas que a defesa deve ser organizada.
O que é ransomware e como ele funciona?
Ransomware é um tipo de software malicioso que torna os dados ou os sistemas de uma vítima inacessíveis e cobra um pagamento, o resgate, para devolvê-los. O nome junta as palavras inglesas ransom (resgate) e software. Na forma mais comum, ele criptografa arquivos e bancos de dados com uma chave que só o criminoso tem.
O funcionamento costuma seguir quatro etapas. Primeiro, o acesso inicial: o invasor entra por uma senha válida, por uma falha sem correção ou por um anexo aberto. Depois, a exploração: ele se movimenta pela rede, ganha privilégios de administrador e mapeia servidores, compartilhamentos e backups.
Em seguida vem a preparação do golpe: os dados mais sensíveis são copiados para fora e as cópias de segurança alcançáveis são apagadas ou criptografadas. Por fim, a execução: o ransomware é disparado em várias máquinas ao mesmo tempo e aparece a nota de resgate, com prazo e instruções de pagamento, normalmente em criptomoeda.
A ordem importa. Quando a tela aparece, o invasor geralmente já esteve dentro por um tempo. Por isso, a defesa que mais rende não é a que tenta impedir a criptografia no último segundo, e sim a que fecha a porta de entrada e garante que exista uma cópia fora do alcance dele.
Qual é o objetivo principal do ransomware?
O objetivo é dinheiro. Ransomware não é vandalismo nem espionagem: é um modelo de negócio que transforma a dependência da empresa em relação aos próprios dados em poder de cobrança. Quanto mais a operação para sem aqueles arquivos, maior a pressão para pagar.
Com o tempo, os grupos criminosos perceberam que bons backups tiravam a força da cobrança. A resposta foi a dupla extorsão: além de criptografar, o grupo copia os dados antes e ameaça publicá-los. Mesmo a empresa que consegue restaurar tudo passa a ser pressionada pelo risco de ver contratos, planilhas de clientes e dados de funcionários expostos.
O que é ransomware as a service (RaaS)?
Ransomware as a service é o modelo em que um grupo desenvolve e mantém o ransomware, a infraestrutura de pagamento e o site de vazamento, e "aluga" tudo isso a afiliados. O afiliado faz a invasão e divide o resgate com os desenvolvedores. Na prática, o modelo baixou a barreira técnica: quem invade não precisa saber programar o código que criptografa.
É esse modelo que explica por que o ataque não escolhe a vítima pelo nome. Os afiliados procuram portas abertas em escala, e a empresa média aparece na lista porque tem uma VPN desatualizada ou uma senha vazada, não porque alguém decidiu atacá-la especificamente.
Quais são os tipos de ransomware?
- De criptografia (crypto-ransomware): criptografa arquivos e bancos de dados. É o tipo dominante nos ataques a empresas.
- De bloqueio (locker): trava o acesso ao computador ou à tela, sem necessariamente criptografar arquivos. Mais comum em golpes contra usuários domésticos.
- De extorsão por vazamento: o grupo rouba os dados e cobra para não publicá-los, às vezes sem criptografar nada.
- Voltado a servidores de virtualização: mira o servidor que hospeda várias máquinas virtuais, derrubando muitos sistemas de uma vez.
Qual o ransomware mais famoso?
O mais conhecido do grande público é o WannaCry, de 2017, que se espalhou sozinho por computadores com Windows sem uma correção de segurança e atingiu hospitais, indústrias e órgãos públicos em vários países em poucos dias. Ele virou símbolo justamente por ilustrar a segunda porta do DBIR: uma correção que já existia e não tinha sido aplicada.
Os grupos que hoje concentram os ataques a empresas trabalham de outro jeito, no modelo de afiliados, com invasão manual, roubo de dados e dupla extorsão. Os nomes mudam com frequência, porque grupos são desmontados por operações policiais e reaparecem com outra marca. Mais útil do que decorar nomes é saber por onde todos eles entram.
Qual a diferença entre ransomware e phishing?
Os dois aparecem juntos nas notícias, mas são coisas diferentes. Phishing é um método de entrada: a mensagem ou página falsa que engana alguém para capturar uma senha ou fazer a pessoa abrir um arquivo. Ransomware é o ataque que vem depois, quando o invasor já está dentro e decide cobrar.
Um phishing bem-sucedido pode levar a um ransomware, porque a senha capturada vira a credencial comprometida usada para entrar. Mas muitos ataques de ransomware não começam por phishing nenhum: começam por uma senha reaproveitada que já circulava em vazamentos antigos, ou por um firewall sem atualização. Sobre o golpe da mensagem falsa, há um guia próprio no artigo sobre phishing e por que o login precisa resistir ao clique.
| Phishing | Ransomware | Vazamento de dados | |
|---|---|---|---|
| O que é | Golpe de engano para capturar senha ou dado | Ataque que sequestra dados e sistemas e cobra resgate | Exposição de dados a quem não deveria tê-los |
| Papel no ataque | Porta de entrada | Etapa final de monetização | Consequência (pode vir do ransomware) |
| O que a vítima percebe | Nada, na hora do clique | Arquivos inacessíveis e nota de resgate | Às vezes nada, até alguém avisar |
| Defesa principal | Autenticação forte no login | Fechar a entrada e manter cópia isolada | Controle de acesso e plano de comunicação |
| Obrigação legal típica | Depende do que foi acessado | Comunicar ANPD se dado pessoal for afetado com risco relevante | Comunicar ANPD e titulares se houver risco relevante |
O que o DBIR 2026 mostra sobre ransomware?
O Data Breach Investigations Report, conhecido pela sigla DBIR, é publicado todos os anos pela Verizon a partir de milhares de incidentes e violações confirmadas, com dados de dezenas de organizações parceiras. É uma das bases mais citadas do mundo sobre como os ataques acontecem. A edição de 2026 trouxe dois movimentos que parecem contraditórios e não são.
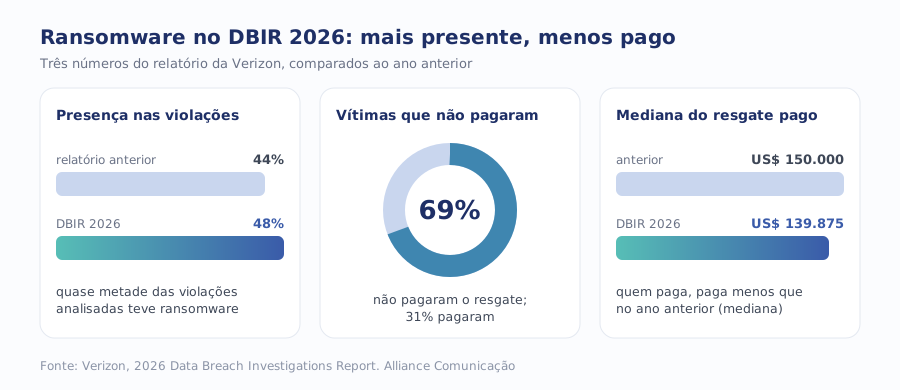
Lidos juntos, os números dizem o seguinte: o ransomware está mais presente do que nunca, mas rende menos por vítima. Mais empresas conseguem se recuperar sem negociar, seja porque têm cópias que sobreviveram, seja porque concluíram que pagar não garantia nada.
Para quem está do lado da defesa, a conclusão prática é dupla. Primeiro, o risco de ser atingido continua alto e crescente, então não dá para tratar ransomware como problema de empresa grande. Segundo, existe um caminho realista para não precisar pagar, e ele é construído antes do ataque, não durante.
Por que pequenas e médias empresas são o alvo principal?
A ideia de que criminoso só ataca banco e multinacional é o erro mais caro que uma empresa média pode cometer. O próprio DBIR fez um recorte das pequenas e médias empresas, e o resultado é direto.
Vale ler o critério com atenção: no relatório, PME é toda organização com menos de mil funcionários, o que inclui empresas bem maiores do que a padaria da esquina. Ainda assim, o recado vale para a empresa de 20, 80 ou 300 pessoas: ela está no grupo que concentra quase todas as vítimas identificadas.
O motivo não é mistério. Esse grupo costuma ter sistemas importantes, dados de clientes e faturamento suficiente para pagar algo, mas raramente tem uma equipe dedicada a segurança. O acesso remoto foi montado às pressas, o firewall foi instalado por um fornecedor que não voltou mais e as senhas de administrador são as mesmas há anos. Para quem procura portas abertas em escala, é o perfil ideal.
Por onde o ransomware entra na empresa?
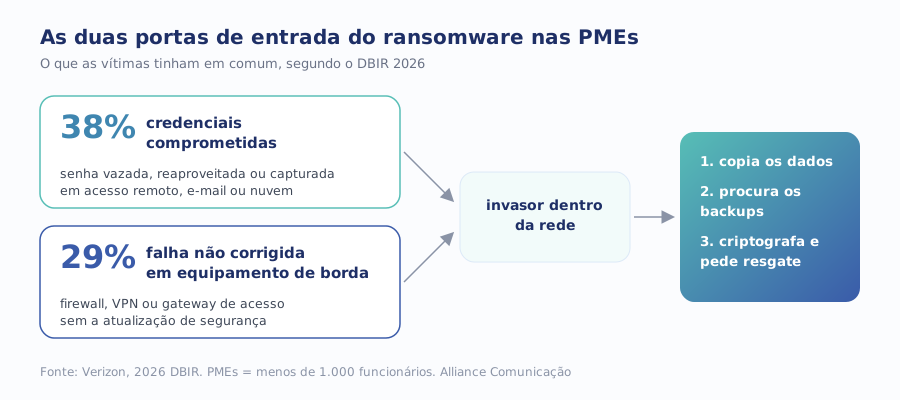
Os percentuais do DBIR para PMEs apontam duas portas que, somadas, explicam a maior parte dos casos. Elas não são exóticas nem exigem ataque sofisticado: são falhas de rotina, e por isso mesmo podem ser fechadas com rotina.
1. Credenciais comprometidas
É a senha válida nas mãos erradas. Ela pode ter sido capturada por phishing, comprada de um vazamento de outro serviço em que o funcionário usou a mesma senha, ou adivinhada porque era fraca. Com ela, o invasor entra pela porta da frente: VPN, área de trabalho remota, webmail, painel de nuvem.
O agravante é que o acesso com senha correta não dispara alarme. Para o sistema, quem entrou é o próprio funcionário. Por isso a senha sozinha não basta em nenhum acesso que leve para dentro da rede: é aí que a autenticação em dois fatores deixa de ser recomendação e vira requisito.
2. Vulnerabilidades não corrigidas em equipamentos de borda
"Borda" é tudo o que fica na fronteira entre a rede da empresa e a internet: firewall, concentrador de VPN, roteador, gateway de acesso remoto. Esses equipamentos ficam expostos 24 horas por dia, e quando um fabricante publica uma correção de segurança, os criminosos passam a procurar os aparelhos que ainda não foram atualizados.
Na empresa média, a borda costuma ser o equipamento esquecido. Foi configurado na instalação, funciona e ninguém mexe para não quebrar. O resultado é uma porta conhecida publicamente e aberta, às vezes por meses, sem que ninguém da empresa saiba que existe uma correção pendente.
Como evitar ransomware na prática?
A lista genérica de "tenha antivírus e não abra anexos" não está errada, mas não ataca as duas portas que mais aparecem nos dados. A sequência abaixo organiza a defesa pela entrada e pela capacidade de não precisar pagar.
- Inventarie o que está exposto na internet. Liste firewall, VPN, acesso remoto, servidores publicados e painéis administrativos. Não dá para atualizar o que ninguém sabe que existe.
- Crie uma rotina de correção para a borda. Defina um responsável e um prazo para aplicar atualizações de segurança nesses equipamentos, com prioridade para os que ficam voltados à internet.
- Exija segundo fator em todo acesso remoto e administrativo. VPN, e-mail, nuvem e contas de administrador. A senha vazada deixa de ser suficiente para entrar.
- Acabe com contas órfãs e senhas compartilhadas. Ex-funcionários, fornecedores antigos e usuários genéricos como "admin" são credenciais que ninguém vigia.
- Mantenha uma cópia de segurança isolada e teste a restauração. É o que transforma o ataque em um transtorno, e não em uma negociação.
- Escreva o plano de resposta antes do incidente. Quem desliga o quê, quem chama quem e quem fala com clientes e autoridades.
Sobre o quinto item, o ponto mais ignorado é que a cópia precisa estar fora do alcance de quem invadiu. A agência americana de cibersegurança, a CISA, recomenda no seu #StopRansomware Guide manter backups offline e criptografados e testar a restauração com regularidade, porque o ransomware procura as cópias acessíveis. A diferença entre sincronizar e fazer backup está explicada no artigo sobre backup em nuvem e a cópia que o ransomware também alcança.
Qual o melhor anti-ransomware para empresa?
Não existe um produto que resolva sozinho. Ferramentas de proteção de estação e servidor com detecção de comportamento ajudam a perceber a criptografia em massa e o movimento lateral, e valem o investimento. Mas nenhuma delas protege uma VPN sem correção nem impede o login com uma senha válida.
A melhor escolha é a que vem depois do básico: inventário da borda, segundo fator e cópia isolada. Comprar ferramenta antes disso é trancar a janela com a porta aberta.
Vale a pena pagar o resgate de ransomware?
Os 69% de vítimas que não pagaram, segundo o DBIR 2026, mostram que pagar deixou de ser o caminho padrão. E há boas razões para isso. O pagamento não garante que a chave funcione em todos os arquivos, não garante que os dados copiados sejam apagados e não impede que o mesmo grupo, ou outro, volte pela mesma porta que continua aberta.
Pagar o resgate compra, no máximo, uma chave. Não fecha a porta por onde o invasor entrou nem apaga a cópia que ele levou.
A decisão real, portanto, não acontece no dia do ataque. Ela é tomada meses antes, quando a empresa decide se terá ou não uma cópia que sobrevive ao invasor. Quem tem essa cópia negocia de uma posição muito diferente, ou simplesmente não negocia. Autoridades de segurança como a CISA desaconselham o pagamento, e qualquer decisão nesse sentido deve envolver o jurídico e quem conduz a resposta ao incidente.
O que fazer nas primeiras horas de um ataque de ransomware?
As primeiras horas definem o tamanho do estrago. O instinto de desligar tudo e reinstalar pode apagar justamente as evidências necessárias para entender por onde o invasor entrou e o que ele levou.
- Isole, não apague. Desconecte da rede as máquinas afetadas, mas não formate nem reinstale ainda.
- Proteja as cópias. Verifique se os backups isolados estão íntegros e mantenha-os desconectados até a limpeza.
- Acione quem decide. Responsável de TI, direção, jurídico e, se houver, o fornecedor de resposta a incidentes.
- Troque credenciais a partir de um equipamento limpo. Comece pelas contas de administrador e de acesso remoto.
- Registre tudo. Horários, telas, notas de resgate e decisões tomadas servem à investigação e à comunicação obrigatória.
Quem, como e em que ordem deve fazer cada uma dessas coisas é o conteúdo do plano de resposta a incidentes, que precisa estar escrito antes do ataque.
Se o ransomware atingiu dados pessoais, entra a LGPD. Pela Resolução CD/ANPD nº 15/2024, o incidente que possa gerar risco ou dano relevante aos titulares deve ser comunicado à ANPD e às pessoas afetadas em até três dias úteis, com prazo em dobro para agentes de pequeno porte. Na dupla extorsão, em que os dados foram copiados, essa hipótese é concreta. O passo a passo está no artigo sobre vazamento de dados e o aviso que a LGPD manda publicar.
Como saber qual ransomware infectou e como recuperar os arquivos?
A identificação começa pela nota de resgate e pela extensão que o ransomware acrescenta aos arquivos criptografados. Esses dois elementos costumam indicar a família do ransomware, e é ela que diz se existe alguma saída técnica além do backup.
Para algumas famílias, pesquisadores e polícias conseguiram obter ou quebrar as chaves e publicaram ferramentas gratuitas de descriptografia. O projeto No More Ransom, mantido por forças policiais europeias e empresas de segurança, reúne essas ferramentas e permite identificar a família a partir de um arquivo e da nota. Vale consultar antes de qualquer negociação.
Na maioria dos ataques recentes a empresas, porém, não há chave pública disponível. A recuperação real vem da cópia isolada: limpar ou reinstalar os sistemas, fechar a porta de entrada e restaurar a partir de um ponto anterior à invasão. Restaurar sem fechar a porta é convidar o mesmo ataque de volta.
Como remover o ransomware?
Remover o programa é a parte fácil, e não resolve o problema. Os arquivos continuam criptografados depois que o executável é apagado, e o invasor pode ter deixado contas e acessos escondidos na rede. Em ambiente corporativo, o caminho seguro é reconstruir as máquinas afetadas a partir de imagens limpas, depois de entender como o ataque entrou.
O que muda por porte de empresa?
As duas portas são as mesmas para todos, mas a forma de fechá-las muda conforme o tamanho da operação e de quem cuida da TI.
| Porte | Situação mais comum | Prioridade na borda | Prioridade em credenciais | Cópia isolada |
|---|---|---|---|---|
| Até 20 pessoas | TI terceirizada ou informal; tudo em nuvem e em um roteador | Saber quem atualiza o roteador e o firewall | Segundo fator em e-mail e nuvem | Backup automático com versão fora da conta principal |
| 20 a 100 pessoas | Servidor local ou ERP, VPN para acesso remoto | Rotina mensal de correção da VPN e do firewall | Segundo fator na VPN; fim das contas genéricas | Cópia offline ou imutável, com teste de restauração |
| 100 a 1.000 pessoas | Equipe de TI pequena, vários sistemas e fornecedores | Inventário formal do que está exposto à internet | Revisão de acessos de fornecedores e administradores | Política de backup com cópia isolada e simulação anual |
Em todos os portes, o erro recorrente é o mesmo: achar que contratar uma ferramenta equivale a ter uma rotina. O firewall moderno sem atualização e o backup que nunca foi restaurado dão a sensação de proteção sem entregá-la.
Por onde começar hoje?
Comece pelo que o DBIR aponta, e não pelo que o fornecedor quer vender. Em uma semana, a maioria das empresas médias consegue dar os primeiros passos sem grande investimento.
- Liste os equipamentos de borda e a data da última atualização de cada um.
- Ative o segundo fator na VPN, no e-mail e nas contas de administrador.
- Desative contas de ex-funcionários e de fornecedores que já saíram.
- Confirme que existe uma cópia de segurança fora do alcance da rede e restaure um arquivo de teste.
- Escreva, em uma página, quem decide e quem é chamado se a tela vermelha aparecer amanhã.
Se a empresa não tem quem faça esse levantamento, a equipe de Tech & Security da Alliance mapeia a borda, os acessos e as cópias e entrega um plano priorizado. E para enxergar a maturidade da empresa como um todo, inclusive em tecnologia e automação, o diagnóstico de marketing gratuito mostra em poucos minutos onde estão as lacunas.