Pergunte a um empresário se a empresa tem backup, e a resposta mais comum é "tem, está tudo na nuvem". Quase sempre é verdade. O que a resposta não diz é se aquela cópia sobrevive ao cenário para o qual o backup existe: o dia em que alguém invade a rede, criptografa os arquivos e pede resgate.
Os textos sobre backup em nuvem costumam listar vantagens — custo, escala, acesso de qualquer lugar. Este artigo trata da pergunta anterior: a sua cópia está onde o ataque não chega?
O que é backup em nuvem?
Backup em nuvem é a cópia de arquivos, sistemas e bancos de dados da empresa enviada para servidores de um fornecedor pela internet. Ele substitui ou complementa o HD externo e a fita, com a vantagem de ficar fisicamente longe do escritório — um incêndio, um furto ou uma inundação não levam a cópia junto.
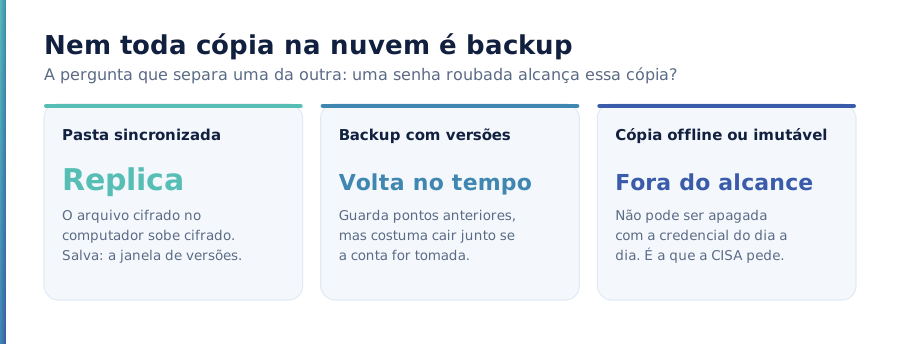
A palavra-chave é cópia. Backup é algo que existe separado do original, em pontos no tempo, para que se possa voltar a um estado anterior. Tudo o que muda junto com o original — e na mesma hora — é outra coisa.
Qual a diferença entre sincronização e backup?
Serviços como Google Drive e OneDrive sincronizam: o que muda no computador muda na nuvem, e vice-versa. É excelente para colaboração e para não perder arquivo quando o notebook quebra. Mas a sincronização replica também o que não se quer replicar. Se um ransomware criptografa a pasta no computador, a versão criptografada sobe para a nuvem.
Os próprios serviços sabem disso e oferecem recursos de recuperação. A Microsoft, por exemplo, documenta que o recurso Restaurar seu OneDrive permite aos assinantes do Microsoft 365 desfazer alterações dos últimos 30 dias, inclusive quando arquivos foram infectados por malware. É uma proteção real — com dois limites: a janela de tempo e o fato de a recuperação depender da mesma conta que pode ter sido invadida.
Backup em nuvem protege contra ransomware?
Protege se foi pensado para isso. Os ataques de ransomware mais danosos não se limitam a criptografar o computador infectado: eles procuram, dentro da rede e das contas que conseguiram acessar, tudo o que permitiria à empresa se recuperar sem pagar. A orientação mais clara sobre o assunto vem da agência de cibersegurança dos Estados Unidos.
Três ideias saem daí. Primeira: backup acessível é alvo, não proteção. Segunda: "offline" não significa necessariamente um HD na gaveta; significa uma cópia que não pode ser apagada ou alterada com as credenciais do dia a dia. Terceira: backup que nunca foi restaurado é uma hipótese, não uma garantia — por isso o guia insiste no teste.
Backup acessível é alvo, não proteção.
O que é a regra 3-2-1 de backup?
É uma regra prática antiga do setor de TI, e continua útil como ponto de partida: manter três cópias dos dados, em dois tipos de armazenamento diferentes, com uma delas fora do local. A nuvem resolveu o "fora do local" para quase todo mundo. O que a regra não diz, e o ransomware tornou essencial, é que ao menos uma das cópias precisa ficar fora do alcance de uma conta comprometida — o que muitos fornecedores chamam de cópia imutável ou isolada.
O que é backup imutável?
É uma cópia que, uma vez gravada, não pode ser alterada nem apagada durante um período definido — nem pelo administrador. Se um invasor obtiver a senha do painel, ainda assim não consegue destruir aquela versão. Vários provedores de armazenamento em nuvem oferecem esse recurso.
A CISA recomenda cautela, e com razão. Imutabilidade mal configurada pode travar dados que precisariam ser apagados — inclusive por obrigação legal — e gerar custo de armazenamento difícil de reverter. É uma decisão que deve ser tomada com o prazo de retenção pensado, e não ativada no escuro.
Como testar se o seu backup funciona?
Restaurando. Não basta ver o painel verde dizendo "último backup concluído". O painel informa que a cópia foi feita; não informa se ela abre, se está completa nem quanto tempo leva para voltar. O teste tem três passos, e nenhum exige equipe grande.
1. Escolha o que restaurar pelo impacto, não pela facilidade
Restaurar uma planilha solta prova pouco. O teste útil pega o que pararia a empresa: o banco de dados do sistema de pedidos, a pasta de contratos, a caixa de e-mail do financeiro. Se for grande demais para restaurar inteiro, escolha uma amostra representativa e registre o tamanho total para estimar o tempo.
2. Restaure em outro lugar, nunca por cima do original
Use uma máquina ou um ambiente separado. Restaurar por cima do original transforma o teste num risco, e esconde um problema comum: a cópia que só funciona no computador de onde saiu, porque depende de um programa, de uma licença ou de uma senha que ninguém anotou.
3. Cronometre e registre o resultado
Anote quanto tempo levou, o que voltou inteiro e o que faltou. Duas perguntas saem desse exercício: os dados voltaram completos? E quanto tempo a empresa ficaria parada? O registro vira a linha de base do próximo teste e a resposta pronta quando a diretoria, um cliente ou uma seguradora perguntarem.
O tempo de restauração é a métrica que o gestor entende. Um backup que devolve tudo, mas em quatro dias, pode ser aceitável para arquivos de projeto e inaceitável para o sistema de pedidos. Saber isso antes do incidente permite decidir o que precisa de proteção mais rápida.
O que perguntar ao fornecedor de backup em nuvem?
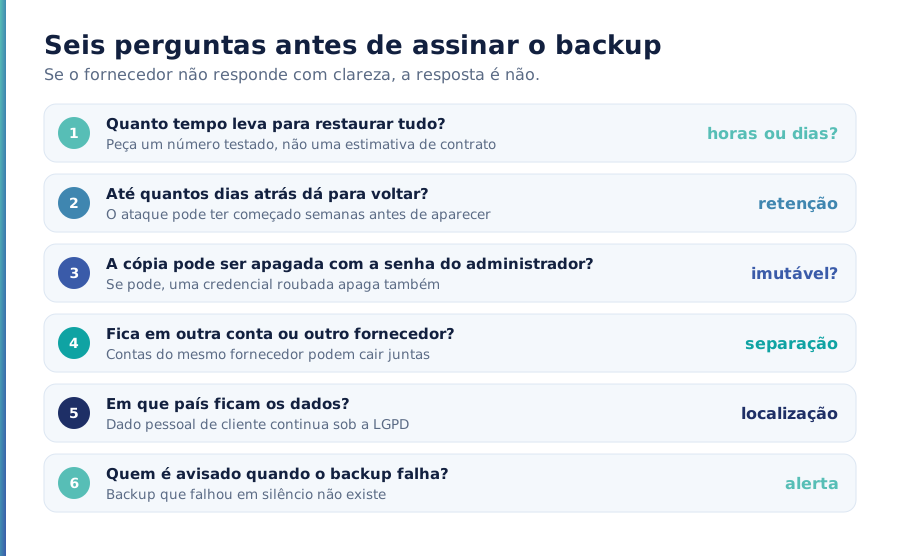
A pergunta sobre retenção merece atenção especial. Ataques costumam ficar escondidos por um tempo antes de se revelar, e uma cópia que guarda só os últimos dias pode já conter os arquivos comprometidos. Quanto de histórico faz sentido depende do negócio, mas a decisão precisa ser consciente.
A pergunta sobre o local dos dados liga o backup à LGPD. Uma cópia de base de clientes continua sendo tratamento de dado pessoal, com as mesmas obrigações do original — incluindo a de apagar quando não houver mais finalidade, o que conversa diretamente com a escolha do período de imutabilidade.
Quanto custa backup em nuvem para empresas?
O preço costuma ser calculado pelo volume armazenado, pelo número de máquinas ou usuários protegidos e pelo tempo de retenção. A comparação justa não é entre valores mensais, mas entre o que cada proposta entrega nas seis perguntas acima. Um serviço barato que não oferece cópia imutável nem teste de restauração cobre o incêndio e deixa descoberto o ataque.
| Porte e situação | Onde começar |
|---|---|
| Microempresa com arquivos no Drive ou OneDrive | Ativar e conhecer a recuperação do próprio serviço, com MFA em todas as contas, e ter uma segunda cópia fora dessa conta |
| Pequena empresa com servidor ou sistema local | Backup automatizado para a nuvem, com versões e ao menos uma cópia imutável |
| Média empresa com sistemas críticos | Prazo de restauração definido por sistema, teste periódico e cópia em fornecedor ou conta separada |
| Qualquer porte com dado pessoal de clientes | Retenção e local dos dados alinhados à LGPD |
Quais os erros mais comuns com backup?
- Chamar sincronização de backup. Ajuda, mas replica o arquivo criptografado e depende da mesma conta.
- Backup acessível com a senha do dia a dia. Se o administrador pode apagar, o invasor com a senha dele também pode.
- Nunca testar a restauração. O primeiro teste acaba sendo durante o incidente.
- Tudo no mesmo fornecedor e na mesma conta. A CISA lembra que as contas do mesmo fornecedor podem ser afetadas juntas.
- Retenção curta demais. O ataque pode estar na rede há semanas antes de aparecer.
- Ninguém recebe o alerta de falha. Backup que falhou em silêncio há meses é a descoberta mais cara de um incidente.
Backup é a última linha de defesa, não a primeira. A primeira é reduzir a chance de invasão e saber reagir nas primeiras horas, como discutimos em segurança da informação: o ataque não escolheu a sua empresa. E, quando o incidente para o atendimento e os clientes começam a reclamar, o plano de resposta precisa estar decidido antes — é o tema de gestão de crise e o relógio de sete dias do SAC.
Por onde começar hoje
- Liste onde estão os dados críticos da empresa: arquivos, sistemas, e-mails, bases de clientes.
- Para cada um, responda se existe uma cópia que não possa ser apagada com as credenciais do dia a dia.
- Ative autenticação em dois fatores em todas as contas de nuvem, a começar pela dos administradores.
- Agende um teste de restauração e cronometre.
- Faça as seis perguntas ao fornecedor atual e anote as respostas.
Para ter uma visão de onde a sua empresa está em tecnologia e segurança junto com as demais dimensões do negócio, o diagnóstico gratuito da Alliance é um ponto de partida. E o desenho de backup, continuidade e proteção de dados está na página de tecnologia e segurança.