Todo conteúdo sobre phishing termina no mesmo lugar: treine a equipe, desconfie do remetente, passe o mouse sobre o link antes de clicar. É um bom conselho e uma má estratégia — porque ele aposta tudo numa variável que ninguém controla: a atenção de uma pessoa ocupada, no fim do expediente, diante de uma mensagem que parece exatamente igual às outras trinta daquele dia.
A pergunta que protege a empresa não é "como fazer ninguém clicar". É "o que acontece depois que alguém clicar" — porque, em algum momento, alguém vai.
O que é phishing?
Phishing é o golpe em que uma comunicação falsa — e-mail, mensagem, ligação, anúncio, QR code — se passa por um serviço legítimo para que a vítima entregue alguma coisa: senha, código de verificação, dado de cartão ou a aprovação de um acesso.
O nome vem de "pescaria": a isca é a mensagem, o anzol é a página que imita a tela de login do serviço verdadeiro. Não há invasão técnica no sentido clássico. Não há vulnerabilidade explorada no servidor. Há alguém digitando a própria senha, voluntariamente, no lugar errado.
Essa é a razão de o phishing ser tão difícil de eliminar: ele não ataca o sistema, ataca o procedimento. E procedimento, numa empresa, é feito de pessoas com pressa.
Qual o tamanho do phishing no Brasil?
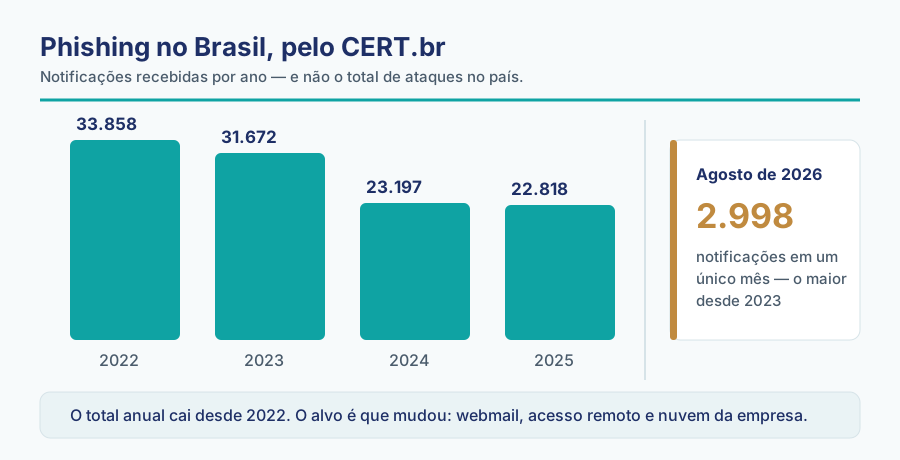
Há um número brasileiro, público e atualizado mensalmente, que quase nenhum conteúdo sobre o tema usa: as notificações recebidas pelo CERT.br, o centro nacional de tratamento de incidentes de segurança ligado ao NIC.br.
Duas leituras precisam vir juntas para que o número não vire alarme falso. A primeira: são notificações recebidas pelo CERT.br, não o total de ataques no país — a maioria dos casos nunca é reportada a ninguém. A segunda: o volume anual de phishing vem caindo desde 2022, e ainda assim um único mês de 2026 superou todos os meses dos dois anos anteriores. O fenômeno não está explodindo; está se concentrando e mudando de alvo.
Por que o phishing continua funcionando?
Porque ele evoluiu em três frentes ao mesmo tempo, e as três derrubam os sinais que a gente aprendeu a procurar.
O texto melhorou. O erro de português que denunciava a fraude virou exceção. Mensagens são escritas em português correto, com o tom certo da área que fingem representar.
A página ficou idêntica. Copiar uma tela de login é trivial; o cadeado do navegador não diz que o site é legítimo, diz apenas que a conexão é criptografada — inclusive a conexão com o golpista.
O contexto ficou plausível. Mensagem sobre nota fiscal para quem trabalha no financeiro, sobre currículo para quem está contratando, sobre entrega para quem comprou algo ontem. Ninguém decide desconfiar de uma mensagem que faz sentido.
O treinamento continua valendo a pena: ele reduz a taxa de clique e, principalmente, encurta o tempo até alguém avisar que caiu. O que ele não faz é chegar a zero — e uma defesa que só funciona em 100% dos casos não é defesa, é sorte.
Qual a diferença entre phishing, smishing e vishing?
Os nomes mudam conforme o canal e o alvo, mas o mecanismo é o mesmo: alguém confia numa mensagem e entrega uma credencial.
| Nome | Canal | O que muda na prática |
|---|---|---|
| Phishing | e-mail e páginas falsas | disparo amplo, mensagem genérica de serviço conhecido |
| Spear phishing | e-mail direcionado | usa o nome, o cargo e o assunto certo da pessoa |
| Whaling | e-mail a executivos | mira quem aprova pagamento e tem acesso amplo |
| Smishing | SMS e aplicativos de mensagem | link curto, urgência de entrega, banco ou órgão público |
| Vishing | ligação telefônica | a voz pede o código que acabou de chegar no celular |
| QR code | imagem impressa ou na tela | esconde o endereço e escapa de filtros de e-mail |
Classificação usual de mercado, organizada pela Alliance por canal e alvo
Para a defesa, essa taxonomia importa menos do que parece. Todas as variantes terminam na mesma tela: um campo de senha. É lá que a empresa precisa ganhar a disputa.
Por que o alvo agora é a conta da empresa?
A definição do CERT.br já entrega a mudança: além de banco e cartão, a categoria inclui webmail, acesso remoto corporativo e credenciais de nuvem. Há uma lógica econômica nisso.
Uma conta bancária roubada rende uma vez e dispara alarme na hora. Um e-mail corporativo rende por semanas e não dispara nada: dá acesso ao histórico de negociações, à lista de fornecedores, ao formato das faturas da casa e à confiança que os clientes depositam naquele endereço.
É assim que nasce a fraude do boleto trocado — ela quase sempre começa numa caixa de entrada legítima, comprometida semanas antes. Quem invadiu leu a conversa inteira, esperou a hora do pagamento e respondeu no fio certo, com o tom certo, mudando só os dados bancários.
Qual segundo fator realmente resiste ao phishing?
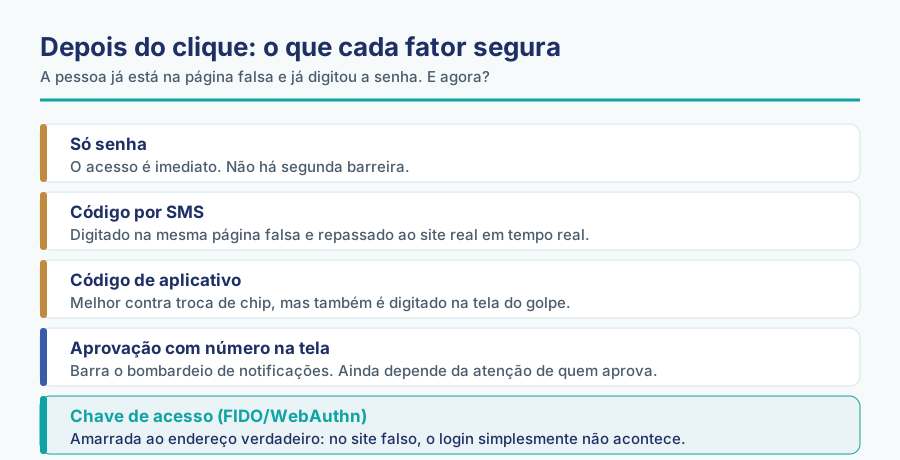
Aqui está a parte que a maioria dos conteúdos erra por simplificação. "Ative a autenticação de dois fatores" é um conselho certo, mas incompleto: existe fator que o golpe captura e fator que ele não captura.
Um código de seis dígitos — por SMS ou por aplicativo — é digitado na mesma página falsa em que a senha foi digitada. O golpista repassa os dois ao site verdadeiro em tempo real. A notificação de aprovação no celular tem problema parecido: basta repetir o pedido até a pessoa tocar em "sim" para o incômodo parar.
O motivo técnico é simples e elegante: a chave de acesso é amarrada ao endereço verdadeiro do site. Se o endereço é outro — por mais parecido que pareça aos olhos humanos —, o login não acontece. A pessoa pode cair no golpe inteiro, e o acesso não vai adiante.
O que fazer depois de clicar no link?
A hora seguinte ao clique decide o tamanho do problema. A ordem abaixo existe porque cada passo fora de sequência devolve o acesso ao invasor.
1. Troque a senha — e só depois respire
Troque no serviço afetado e em qualquer outro em que aquela senha tenha sido reaproveitada. Reaproveitamento é a regra, não a exceção, e é por ele que um clique numa conta pessoal chega à conta corporativa.
2. Encerre todas as sessões ativas
Trocar a senha não expulsa quem já está dentro: sessões abertas continuam válidas. Em praticamente todo serviço corporativo existe a opção de desconectar todos os dispositivos — é ela que corta o acesso de verdade.
3. Revise as regras de encaminhamento e os filtros do e-mail
Este é o passo esquecido, e é o mais importante. Quem invade um e-mail costuma criar uma regra silenciosa que encaminha ou arquiva mensagens com certas palavras — "boleto", "pagamento", "nota fiscal". Sem apagar a regra, o invasor continua lendo mesmo depois da senha trocada.
4. Avise e registre
Avise a equipe de tecnologia, avise quem mais pode ter recebido a mesma mensagem e registre o que aconteceu. Se houver dado pessoal envolvido, o incidente entra na obrigação de comunicação prevista na adequação à LGPD, e o relógio começa a correr aí.
E quando o golpista usa o seu domínio contra o seu cliente?
Existe o outro lado do problema, que atinge empresas que nem foram invadidas: alguém envia mensagens falsas em nome da sua marca, para a sua base, usando um endereço que parece o seu.
A defesa aqui não é treinamento nem antivírus: é configuração de domínio. SPF, DKIM e DMARC dizem aos provedores quem tem autorização para enviar e-mail em nome do seu domínio, e o que fazer com as mensagens que falharem na verificação. Sem isso, qualquer um se apresenta como você — e o custo cai sobre a sua reputação, não sobre a do golpista.
Os grandes provedores passaram a exigir essa autenticação de quem envia volume, assunto que tratamos em o que o Gmail exige de quem envia e-mail. É a mesma configuração que protege a entrega das suas campanhas e a identidade do seu domínio.
Quais erros mais aparecem nas empresas?
- Tratar segurança como campanha de conscientização: cartaz na parede, treinamento anual e nenhuma mudança técnica.
- Considerar que qualquer segundo fator resolve, sem distinguir o que é capturável na página falsa.
- Punir quem avisa que clicou — o caminho mais rápido para que o próximo caso demore dias a aparecer.
- Trocar a senha e não encerrar as sessões ativas, deixando o acesso aberto.
- Não revisar as regras de encaminhamento do e-mail depois de um comprometimento.
- Deixar o domínio sem SPF, DKIM e DMARC, permitindo que terceiros escrevam em nome da marca.
O terceiro item é cultural e vale destacar: o intervalo entre o clique e o aviso é a variável que mais muda o prejuízo. Empresa onde avisar dá problema é empresa que descobre o incidente pelo cliente — cenário que descrevemos em o ataque não te escolheu.
O que muda conforme o tamanho da empresa?
| Porte | Primeira medida que muda o jogo | O engano frequente |
|---|---|---|
| Até 10 pessoas, e-mail em nuvem | chave de acesso nas contas de e-mail e no gerenciador de senhas | achar que é alvo pequeno demais para valer o golpe |
| Equipe com financeiro e compras | regra de conferência por outro canal antes de mudar dado bancário | confiar no fio de e-mail porque o histórico é real |
| Empresa com acesso remoto e nuvem | autenticação resistente a phishing em VPN, painel e nuvem | proteger o e-mail e esquecer o acesso remoto |
| Marca com base de clientes ativa | SPF, DKIM e DMARC configurados e monitorados | descobrir o golpe pelo cliente que recebeu a mensagem falsa |
Leitura da Alliance a partir das orientações do CERT.br e da CISA
A segunda linha resolve sozinha a fraude mais cara do país para pequenas e médias empresas. Confirmar mudança de conta bancária por telefone, num número que já se tinha antes, custa três minutos e derruba o golpe inteiro.
Por onde começar hoje
- Ative o segundo fator mais forte disponível nas contas de e-mail, primeiro para quem tem acesso a dinheiro, dados ou administração de sistemas.
- Planeje a migração para chave de acesso nos serviços que já a oferecem — é a recomendação explícita da CISA.
- Escreva o procedimento de "cliquei, e agora?" em uma página, com a ordem correta, e deixe onde todo mundo encontra.
- Crie a regra de conferência por outro canal para qualquer alteração de dado bancário, sem exceção de urgência.
- Configure SPF, DKIM e DMARC no domínio e acompanhe os relatórios.
- Combine com a equipe que avisar rápido nunca dá problema. É a medida mais barata e a que mais reduz prejuízo.
Para quem quer se aprofundar, o CERT.br mantém material público e em português sobre golpes e sobre o que fazer depois de cair — os fascículos da Cartilha de Segurança são leitura curta e aplicável. E quando o passo for colocar isso de pé — autenticação, política de acesso, resposta a incidente e proteção do domínio —, é disso que trata o trabalho de tecnologia e segurança da Alliance. Se a dúvida ainda for onde estão os pontos frágeis da operação, o diagnóstico gratuito mapeia maturidade por área, inclusive tecnologia.