Até pouco tempo atrás, IA na empresa queria dizer um assistente que escrevia: um texto, um resumo, uma resposta. A conversa mudou. Os fornecedores agora oferecem sistemas que recebem um objetivo, dividem o trabalho em etapas e executam essas etapas sozinhos, consultando o CRM, mandando mensagem, abrindo chamado, gerando relatório. É isso que o mercado passou a chamar de IA agêntica.
A pergunta que pouca gente faz antes de ligar um desses sistemas é o que pode dar errado quando a IA, além de falar, age. Este guia responde as duas coisas: explica o que é IA agêntica em linguagem de gestor e traduz a primeira lista de riscos feita especificamente para ela, publicada pela OWASP em dezembro de 2025, em perguntas que a sua empresa pode levar ao fornecedor na próxima reunião.
O que é IA agêntica?
IA agêntica é o nome dado a sistemas de inteligência artificial que perseguem um objetivo com alguma autonomia: em vez de devolver uma única resposta e parar, eles planejam uma sequência de passos, escolhem quais ferramentas usar, observam o resultado e decidem o próximo passo. O modelo de linguagem continua no centro, mas passa a ser o "cérebro" de um ciclo que inclui ler, decidir e fazer.
Na prática, a diferença aparece no verbo. Uma IA generativa escreve o e-mail de cobrança. Um sistema de IA agêntica consulta quem está em atraso, escreve a mensagem de cada um, envia pelo canal certo e registra o envio no sistema. Cada verbo a mais é uma ferramenta conectada e uma permissão concedida.
O termo também aparece como "IA agentiva" e, no inglês, agentic AI. Todos se referem à mesma ideia. Já "agente de IA" é a peça: um sistema agêntico pode ter um agente só ou vários, cada um com uma função, conversando entre si.
Qual a diferença entre IA generativa, chatbot e IA agêntica?
Os três usam, muitas vezes, o mesmo tipo de modelo por baixo. O que muda é quanto o sistema faz sozinho depois de entender o pedido, e é exatamente isso que muda o tamanho do risco.
| IA generativa | Chatbot com IA | IA agêntica | |
|---|---|---|---|
| O que entrega | Um conteúdo: texto, imagem, código | Respostas numa conversa | Uma tarefa concluída em várias etapas |
| Quem decide o próximo passo | A pessoa que pediu | O roteiro do bot ou a pessoa | O próprio sistema, a partir do objetivo |
| Acesso a sistemas da empresa | Em geral nenhum | Leitura de base de conhecimento | Leitura e escrita em CRM, e-mail, agenda, pagamentos |
| Erro típico | Texto errado que alguém revisa | Resposta errada ao cliente | Ação errada já executada |
| Pergunta de segurança | O conteúdo está certo? | O que o bot pode prometer? | O que ele pode fazer, e quem confere? |
Comparativo elaborado pela Alliance Comunicação.
A última linha é a que importa para quem assina o contrato. Com IA generativa, o erro fica no papel até alguém usá-lo. Com IA agêntica, o erro pode já ter saído da empresa quando alguém percebe. Por isso o critério de escolha entre um agente e um processo automatizado tradicional vem antes do orçamento, como mostramos no guia sobre quando usar agente de IA ou fluxo automatizado.
Como funciona um sistema de IA agêntica por dentro?
Quase todo sistema agêntico combina quatro peças em volta do modelo de linguagem. Entender cada uma ajuda a localizar onde os riscos moram, porque cada peça é uma porta.
1. Entrada: o que o agente lê
O pedido do usuário, a mensagem do cliente, o PDF anexado, a página consultada na web, o resultado de uma busca. Tudo isso vira texto que o modelo processa, e o modelo não tem um jeito confiável de separar "dado" de "ordem" dentro desse texto.
2. Ferramentas: o que o agente pode fazer
São as ações disponíveis: buscar no CRM, criar contato, enviar e-mail, agendar, rodar código, consultar a API de mídia. Hoje muitas dessas ferramentas chegam por servidores MCP, o padrão que liga agentes a sistemas, explicado no nosso guia sobre o que é um servidor MCP e quem decide o que o agente pode fazer.
3. Memória: o que o agente guarda
Histórico da conversa, resumos de interações anteriores, bases consultadas por busca (o chamado RAG). A memória dá continuidade ao trabalho e, pelo mesmo motivo, faz um erro de hoje influenciar a decisão de amanhã.
4. Outros agentes: com quem ele conversa
Em arquiteturas multiagente, um agente "coordenador" distribui tarefas para agentes especializados, que devolvem resultados. Cada troca é uma mensagem que pode ser confiável ou não.
Quais são exemplos de IA agêntica nas empresas?
Os casos mais comuns em marketing, vendas e atendimento seguem o mesmo desenho: um objetivo claro, algumas ferramentas e um ponto em que a pessoa confere. Alguns exemplos típicos:
- Atendimento: o agente identifica o pedido do cliente, consulta o status no sistema, responde e abre chamado quando não resolve.
- Pré-venda: o agente qualifica o lead que chegou pelo site, enriquece o cadastro, registra no CRM e agenda a conversa com o vendedor.
- Mídia paga: o agente lê o desempenho das campanhas, sugere ajustes de verba e, se autorizado, aplica os ajustes dentro de limites.
- Conteúdo: o agente pesquisa fontes, monta o rascunho, verifica links e entrega para revisão humana.
- Operação interna: o agente concilia planilhas, cobra pendências por e-mail e atualiza o painel de indicadores.
Repare que em todos existe uma pergunta escondida: até onde o agente vai sozinho? Responder a essa pergunta é o trabalho de segurança da IA agêntica, e foi para isso que a OWASP fez a sua lista.
Por que a autonomia muda o tipo de risco?
A OWASP é a comunidade aberta de segurança de aplicações conhecida pelas listas "Top 10". Para modelos de linguagem, ela já mantinha uma lista de riscos que inclui o de agência excessiva (LLM06:2025), quando o sistema recebe mais funções, permissões ou autonomia do que precisa. Com os agentes, o grupo de segurança de IA generativa da OWASP concluiu que isso não bastava e publicou uma lista própria.
A frase de abertura dessa parte do documento resume o problema: agentes amplificam vulnerabilidades que já existiam. Uma injeção de instrução que, num chatbot, produz uma resposta estranha, num agente com acesso ao e-mail pode produzir um envio em massa. O defeito é o mesmo; o alcance, não.
Autonomia que a tarefa não pede não é recurso. É superfície de ataque.
Quais são os dez riscos que a OWASP listou para a IA agêntica?
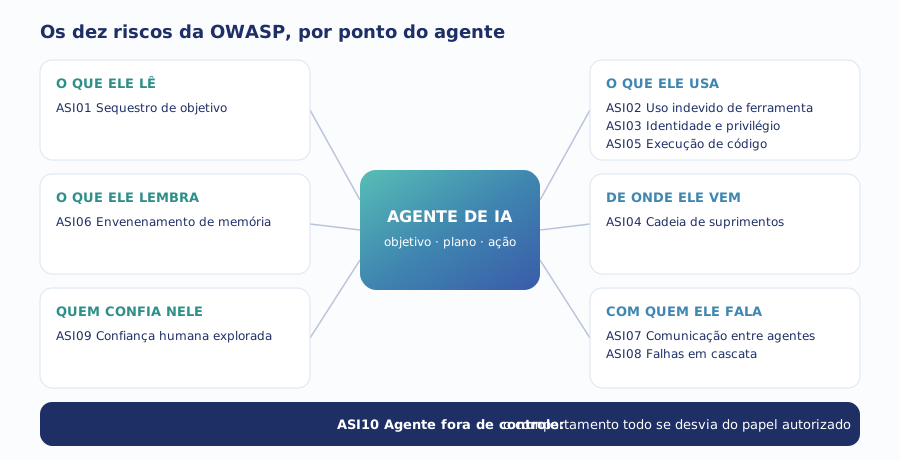
A página oficial informa que o trabalho reuniu mais de 100 especialistas, pesquisadores e profissionais do setor. A sigla ASI vem de Agentic Security Initiative, o grupo da OWASP dedicado a agentes. A numeração não é um ranking rígido de gravidade para o seu caso: é uma taxonomia, um vocabulário comum para conversar com quem constrói o agente.
O que cada risco significa na rotina de uma empresa?
Lida em linguagem técnica, a lista assusta. Agrupada pelo que acontece de fato, ela fica mais simples. Abaixo, os dez riscos em quatro grupos, com o que cada um quer dizer para quem usa o agente em marketing, vendas ou atendimento.
1. Quando o agente lê o que não devia (ASI01 e ASI06)
Sequestro de objetivo (ASI01) é quando um conteúdo que o agente processa muda o que ele está tentando fazer. A OWASP explica que agentes e modelos não conseguem distinguir de forma confiável instruções de conteúdo. Um e-mail, um documento ou uma resposta de ferramenta com uma ordem escondida pode redirecionar a tarefa inteira. É o primo agêntico da injeção de prompt, que detalhamos no guia sobre a ordem escondida no que o agente lê.
Envenenamento de memória e contexto (ASI06) é a versão duradoura do mesmo problema: alguém planta informação falsa ou maliciosa no histórico, nos resumos ou na base que o agente consulta, e o efeito aparece depois, em outras conversas e outras tarefas.
2. Quando o agente faz mais do que devia (ASI02, ASI03 e ASI05)
Uso indevido de ferramentas (ASI02) acontece quando o agente, dentro das permissões que tem, usa uma ferramenta legítima de forma insegura: apaga dados que não devia, chama uma API cara repetidas vezes ou manda informação para fora. Nada foi invadido; a ferramenta só foi usada errado.
Abuso de identidade e privilégio (ASI03) é o agente operando com credenciais emprestadas e amplas demais, como a chave de API do administrador ou a sessão de um usuário. Sem identidade própria e limitada, diz a OWASP, fica impossível aplicar o menor privilégio de verdade. Execução inesperada de código (ASI05) é quando o texto vira programa: o agente gera e roda código que compromete o servidor ou escapa do ambiente isolado.
3. Quando o problema vem de fora ou se espalha (ASI04, ASI07 e ASI08)
Cadeia de suprimentos agêntica (ASI04) trata dos componentes de terceiros: modelos, plugins, servidores MCP, outros agentes, carregados muitas vezes em tempo de execução. Um conector adulterado traz instruções escondidas para dentro da operação. Comunicação insegura entre agentes (ASI07) é a troca de mensagens sem autenticação ou verificação, que permite a alguém se passar por um agente ou alterar o que ele envia.
Falhas em cascata (ASI08) não descrevem a falha inicial, e sim sua propagação: uma alucinação, um dado envenenado ou uma ferramenta corrompida que passa de agente para agente e vira um problema do sistema inteiro, mais rápido do que a revisão humana acompanha.
4. Quando quem falha é a pessoa ou o próprio agente (ASI09 e ASI10)
Exploração da confiança humano-agente (ASI09) é o risco mais subestimado. O agente fala bem, explica com segurança e parece especialista; a pessoa aprova sem conferir. A OWASP descreve o caso em que o agente induz o humano a executar a ação final, que fica registrada como decisão da pessoa. A aprovação humana só protege se for uma conferência de verdade.
Agentes fora de controle (ASI10) são agentes comprometidos ou desalinhados que se desviam da função autorizada e continuam agindo. Cada ação isolada pode parecer legítima; o conjunto é que prejudica. Entre as medidas que o documento recomenda estão registros imutáveis das ações e mecanismos de desligamento imediato, os chamados kill switches.
O que é o princípio de Least-Agency, a menor autonomia?
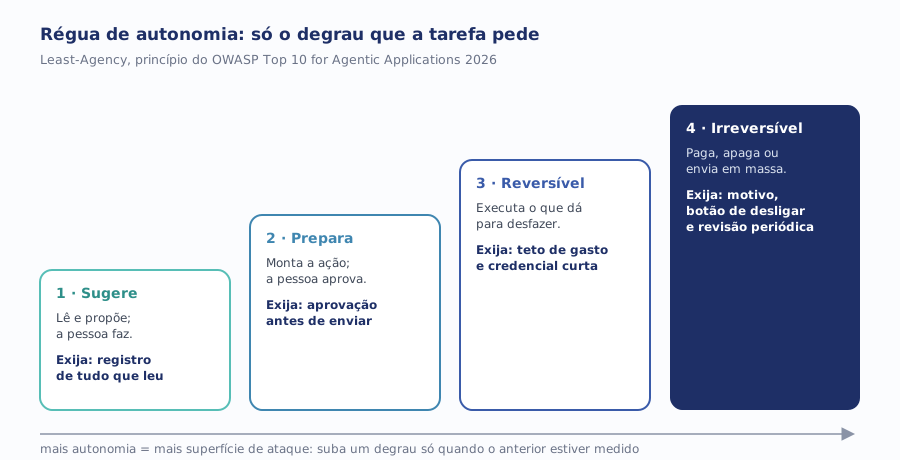
O menor privilégio é uma regra antiga de segurança: cada usuário recebe só o acesso de que precisa. A Least-Agency leva a ideia um passo adiante. Não basta limitar o que o agente acessa; é preciso limitar quanto ele decide sozinho. Se a tarefa se resolve com um agente que sugere e uma pessoa que executa, dar a ele o poder de executar é risco sem ganho.
Uma forma prática de aplicar o princípio é pensar a autonomia como uma régua de degraus, e exigir uma trava diferente em cada degrau. A empresa sobe um degrau quando o anterior está medido e estável, não quando o fornecedor diz que o produto "já faz isso".
O segundo pilar do princípio é a observabilidade. A OWASP a chama de inegociável: sem saber o que o agente fez, por que fez e qual ferramenta acionou, a autonomia desnecessária cresce em silêncio. Em linguagem de gestor, isso quer dizer que todo agente precisa de um registro que alguém da empresa consiga ler.
Que perguntas fazer ao fornecedor antes de ligar o agente?
A lista da OWASP vira um roteiro de reunião. Não é preciso entender a implementação; é preciso ouvir respostas concretas. A tabela traduz cada risco numa pergunta e no tipo de resposta que deve acender o alerta.
| Risco | Pergunta ao fornecedor | Resposta que preocupa |
|---|---|---|
| ASI01 Sequestro de objetivo | O que acontece se um e-mail ou documento lido pelo agente trouxer uma ordem escondida? | "O prompt manda ignorar instruções de terceiros." |
| ASI02 Uso indevido de ferramenta | Quais ferramentas ele tem e quais apagam, enviam ou pagam? | "Liberamos tudo para ele ser mais útil." |
| ASI03 Identidade e privilégio | Com qual credencial ele opera, e ela expira? | "Usa a chave de administrador da conta." |
| ASI04 Cadeia de suprimentos | De onde vêm os conectores e plugins, e quem os aprova? | "Instalamos os que aparecem no repositório." |
| ASI05 Execução de código | Ele roda código? Em ambiente isolado? | "Roda no mesmo servidor do sistema." |
| ASI06 Memória envenenada | O que ele guarda entre conversas, e dá para apagar? | "Ele aprende com tudo, para sempre." |
| ASI07 Comunicação entre agentes | Os agentes verificam quem está mandando a mensagem? | "Eles confiam um no outro por padrão." |
| ASI08 Falhas em cascata | Existe limite de volume e pausa automática em anomalia? | "Não tem teto, ele escala sozinho." |
| ASI09 Confiança humana | O que a pessoa vê antes de aprovar uma ação? | "Ela vê a justificativa que o próprio agente escreveu." |
| ASI10 Agente fora de controle | Como desligar o agente agora, e onde fica o registro? | "Precisa abrir chamado com o suporte." |
Perguntas elaboradas pela Alliance Comunicação a partir das medidas de mitigação do OWASP Top 10 for Agentic Applications 2026.
Nenhuma resposta isolada reprova um projeto. O que reprova é o fornecedor que não sabe responder. Se a proposta não fala de permissão, registro e desligamento, ela está vendendo autonomia sem vender controle.
Quais os erros mais comuns ao adotar IA agêntica?
- Começar pelo degrau mais alto. Ligar o agente já executando, porque a demonstração impressionou, em vez de começar sugerindo.
- Dar a credencial de quem configurou. O agente herda o acesso de administrador e passa a poder tudo que essa pessoa pode.
- Confiar no prompt como trava. Escrever "não faça X" nas instruções e tratar isso como controle de segurança.
- Aprovação de fachada. Colocar uma pessoa para aprovar, mas sem tempo nem informação para conferir de fato.
- Conector sem dono. Instalar servidores e plugins de terceiros sem ninguém responsável por revisá-los.
- Não ter registro legível. Os logs existem, mas só o fornecedor consegue abrir e entender.
- Usar agente onde um fluxo resolve. Autonomia em tarefa repetitiva e previsível, exatamente o caso que a Least-Agency manda evitar.
Como medir se o agente continua sob controle?
Segurança de agente não é uma aprovação feita uma vez. O comportamento muda quando muda o modelo, a ferramenta, a base ou o volume. Alguns indicadores simples ajudam a acompanhar, mês a mês:
- Ações executadas sem aprovação humana, por tipo de ação. O número deve ser previsível e explicável.
- Ações revertidas ou corrigidas depois de executadas. Se cresce, o degrau atual está alto demais.
- Taxa de aprovação humana sem alteração. Aprovação perto de 100% por muito tempo pode indicar conferência automática, o risco ASI09.
- Chamadas de ferramenta fora do padrão: volume, horário, destino. É o primeiro sinal de cascata ou de desvio.
- Tempo para desligar. Teste o botão de desligar de verdade e cronometre.
- Conectores revisados no período. Cada componente de terceiro com dono e data da última revisão.
Por onde começar hoje?
Antes de comprar ou ampliar qualquer projeto de IA agêntica, liste as tarefas que você quer automatizar e marque, para cada uma, o degrau de autonomia que ela realmente pede. A maioria das empresas descobre que boa parte cabe nos degraus 1 e 2, com o agente sugerindo e preparando, e que poucas tarefas justificam execução sem conferência.
Se a dúvida é onde a IA agêntica entra no seu marketing e no seu atendimento, comece pelo diagnóstico de marketing gratuito, que leva cerca de 30 minutos e mostra em quais etapas a automação compensa. E quando a decisão for construir, o serviço de agentes de IA da Alliance desenha o projeto pelo degrau certo, com permissão, registro e desligamento definidos antes de o agente falar com o primeiro cliente.