Toda empresa que roda um scan de vulnerabilidades pela primeira vez passa pela mesma cena: o relatório volta com centenas de itens, dezenas marcados como críticos, e ninguém sabe por onde começar. A reação típica é corrigir o que parece mais grave, cansar no meio do caminho e só voltar ao assunto depois de um susto.
Este guia explica o que é gestão de vulnerabilidades, as etapas do processo e as ferramentas, mas o foco está no ponto em que quase todo material para: como ordenar a fila. A resposta curta é que o atacante já fez boa parte desse trabalho, e o resultado está publicado de graça.
O que é gestão de vulnerabilidades?
Gestão de vulnerabilidades é o processo contínuo de identificar, priorizar, corrigir e verificar as falhas de segurança dos sistemas, servidores, aplicações e equipamentos de uma empresa. Uma vulnerabilidade é qualquer fraqueza que permita a alguém fazer o que não deveria: entrar sem senha, ler dados alheios, executar código remoto, derrubar um serviço.
A palavra que define a disciplina é “contínuo”. Falhas novas são publicadas toda semana, softwares mudam de versão, máquinas entram e saem da rede. Um levantamento feito uma vez envelhece em dias. Por isso a gestão de vulnerabilidades é uma rotina com dono e calendário, não um projeto com data de entrega.
Em segurança da informação, ela é a parte que lida com o que já está instalado. Políticas, treinamento e backup protegem a empresa de outras formas; a gestão de vulnerabilidades responde a uma pergunta bem objetiva: das brechas conhecidas que existem aqui hoje, quais vamos fechar primeiro, e até quando?
Qual a diferença entre gestão de vulnerabilidades, scan e pentest?
Os três termos aparecem juntos e costumam ser confundidos. O scan é uma ferramenta; o pentest é um teste pontual feito por gente; a gestão é o processo que dá destino ao que os dois encontram.
| Scan de vulnerabilidades | Pentest | Gestão de vulnerabilidades | |
|---|---|---|---|
| O que é | Varredura automática que compara versões instaladas com falhas conhecidas | Teste manual que tenta explorar as falhas como um atacante faria | Rotina que decide a ordem, o prazo e o dono de cada correção |
| Frequência típica | Semanal ou contínua | Anual ou a cada mudança grande | Permanente, com ciclo semanal |
| O que entrega | Lista longa de achados com nota de gravidade | Relatório com caminhos de ataque comprovados | Fila ordenada, prazos cumpridos e reteste |
| Ponto cego | Não sabe o que é explorável de fato no seu ambiente | Retrata um momento e envelhece rápido | Depende de inventário: o que não está listado não entra na fila |
Comparativo elaborado pela Alliance Comunicação com base na prática de segurança em empresas médias.
Na prática, o scan alimenta a fila, o pentest aprofunda onde o scan não chega e a gestão garante que alguma coisa aconteça depois. Quem contrata um teste sem ter a rotina por trás costuma repetir os mesmos achados no ano seguinte, como mostramos no artigo sobre o relatório de pentest que ninguém corrige.
Por que a nota CVSS sozinha ordena mal a fila?
O CVSS é a escala de 0 a 10 que acompanha quase toda falha publicada. Ela descreve a gravidade técnica: o que um atacante conseguiria fazer se explorasse aquela brecha, em condições genéricas. É uma informação útil, mas responde a uma pergunta diferente da que importa para a fila.
A pergunta da fila é: qual destas falhas tem mais chance de ser usada contra nós nas próximas semanas? Uma falha nota 9,8 num sistema interno, sem acesso pela internet e sem código de ataque circulando, pode esperar mais do que uma nota 7,5 no servidor de VPN que qualquer pessoa alcança e que grupos criminosos já exploram em massa.
Ordenar só pela nota produz dois efeitos ruins. O primeiro é volume: tanta coisa sai como “crítica” que a palavra perde o sentido e a equipe para de acreditar no relatório. O segundo é a inversão de prioridade: o tempo vai para falhas graves no papel enquanto as exploradas de verdade, às vezes com nota média, ficam para depois.
O que é o catálogo KEV e por que ele já ordena a fila?
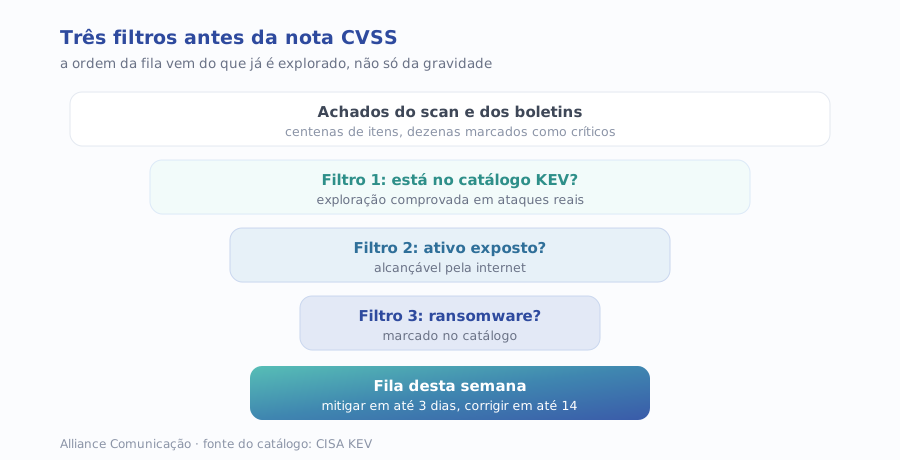
O KEV (Known Exploited Vulnerabilities) é um catálogo mantido pela CISA, a agência de cibersegurança e infraestrutura dos Estados Unidos. Ele lista as falhas que já foram exploradas em ataques reais, não as que poderiam ser. É público, gratuito e atualizado sempre que surge evidência nova, com versão disponível em planilha e em formato de dados para automação.
O critério de entrada é o que dá valor ao catálogo. Segundo a página oficial do KEV, a falha precisa cumprir três condições: ter um identificador CVE, ter orientação clara de correção e haver evidência confiável de exploração em campo. Ou seja, tudo o que está ali tem conserto conhecido e já foi usado por alguém.
O número que importa é a proporção. O universo de falhas com CVE é muito maior do que isso, e o catálogo reúne a pequena fração que comprovadamente saiu do papel. Para uma empresa sem equipe de segurança dedicada, é o atalho mais honesto que existe: em vez de ordenar centenas de achados por conta própria, você começa pelos que o atacante já escolheu.
A marcação de ransomware é um segundo filtro. Uma falha que aparece no KEV e também está ligada a campanhas de sequestro de dados é, para a maioria das empresas brasileiras, o cenário mais caro possível. O artigo sobre ransomware e a decisão de pagar o resgate mostra por que vale tratar essas como urgência máxima.
Quais são as cinco etapas da gestão de vulnerabilidades?
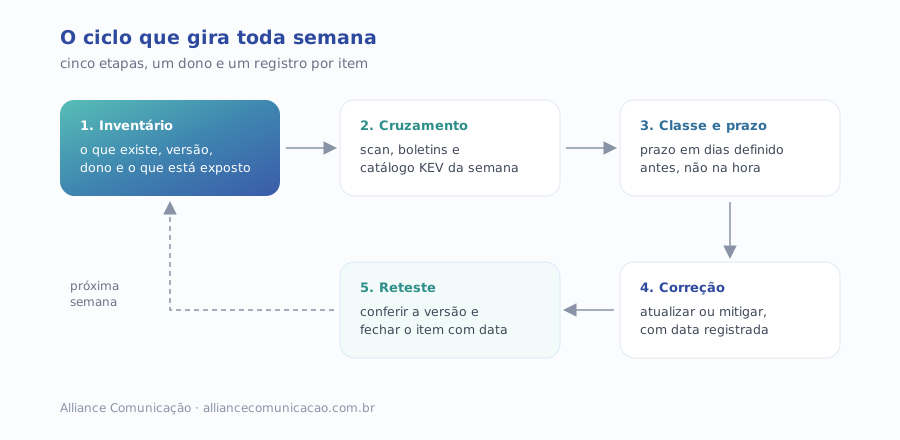
Quase todo material sobre o tema descreve um ciclo de cinco etapas. A sequência está certa; o que costuma faltar é dizer o que cada uma exige numa empresa média, com uma ou duas pessoas de TI e nenhum analista de segurança. É essa versão que segue.
1. Inventário: saber o que existe e o que está exposto
Liste os ativos, começando pelos que alguém de fora alcança: site, servidor de e-mail, VPN, firewall, painel de hospedagem, sistemas em nuvem, câmeras e roteadores com acesso remoto. Para cada um, anote fabricante, produto, versão e responsável. O que não está no inventário nunca entra na fila, e é por esse buraco que boa parte dos ataques passa.
2. Identificação: cruzar o inventário com as falhas conhecidas
Aqui entram o scan automatizado e a leitura dos boletins dos fabricantes. Para a camada mínima, basta comparar fabricante e produto do inventário com o KEV toda semana. O catálogo traz exatamente esses campos, o que torna o cruzamento possível até numa planilha.
3. Priorização: dar classe e prazo a cada achado
Cada achado recebe uma classe, e cada classe tem um prazo em dias definido antes, não na hora. A ordem sugerida está na tabela da próxima seção. O que não pode acontecer é a decisão ser tomada caso a caso, no humor da semana.
4. Correção: aplicar a atualização ou a mitigação
Corrigir quase sempre significa atualizar a versão. Quando não dá na hora, porque o sistema é antigo ou a parada afeta a operação, existe a mitigação: tirar o serviço da internet, restringir o acesso, desligar a função vulnerável. Mitigação conta, desde que fique registrada com data para virar correção definitiva.
5. Verificação: retestar e registrar
Uma correção só existe depois de conferida. Rode o scan de novo ou confira a versão instalada, e feche o item com data. Esse registro é o que permite medir prazo, mostrar evidência numa auditoria e não descobrir, seis meses depois, que a atualização falhou em metade das máquinas.
Que prazo dar para cada tipo de falha?
Prazo é o que transforma intenção em processo. A régua mais citada vem do próprio governo americano. A diretiva BOD 22-01, publicada pela CISA em 3 de novembro de 2021, exigia que os órgãos federais corrigissem as falhas do KEV em até duas semanas, com seis meses para CVEs atribuídos antes de 2021.
Essa diretiva foi revogada em 10 de junho de 2026 e substituída pela BOD 26-04, que prioriza as atualizações com base no risco. A mudança é instrutiva: o prazo deixa de depender só de estar no catálogo e passa a combinar quatro variáveis, que são a exposição do ativo, a presença no KEV, a possibilidade de automatizar o ataque e o impacto técnico. Nos casos que pedem triagem forense, a correção ou mitigação deve ocorrer em três dias.
Para uma empresa privada, nenhuma dessas diretivas é obrigatória. Elas servem como referência de ritmo. Uma régua adaptada, simples o bastante para ser cumprida, pode ser esta:
| Classe | Exemplo | Prazo sugerido |
|---|---|---|
| 1. KEV em ativo exposto à internet | Falha explorada no firewall, na VPN ou no servidor do site | Mitigar em até 3 dias; corrigir em até 14 |
| 2. KEV em ativo interno | Falha explorada no sistema de arquivos ou num servidor sem acesso externo | Até 14 dias |
| 3. Fora do KEV, crítica e exposta | Nota alta em serviço acessível de fora, sem exploração conhecida | Até 30 dias |
| 4. Fora do KEV, interna | Nota média ou alta em estação ou servidor interno | Próxima janela de manutenção mensal |
| 5. Baixa ou sem correção disponível | Falha sem atualização publicada pelo fabricante | Mitigação registrada e revisão trimestral |
Régua proposta pela Alliance Comunicação, inspirada nos prazos da BOD 22-01 e nas variáveis de risco da BOD 26-04 da CISA. Ajuste à capacidade real da equipe.
O detalhe que torna a tabela útil é o pedido de exceção. Se uma correção não cabe no prazo, alguém com autoridade assina a exceção, com motivo, mitigação adotada e nova data. Sem esse passo, o prazo vira sugestão e a fila volta a crescer em silêncio.
O que é a gestão de vulnerabilidades com base no risco?
Gestão com base no risco é a priorização que combina a gravidade técnica com o contexto: a falha está sendo explorada? o ativo está exposto? o que ele guarda ou sustenta? É exatamente a lógica da tabela acima e a direção que a própria CISA tomou ao trocar a BOD 22-01 pela BOD 26-04.
Na prática, ela soma três camadas de informação. A primeira é a exploração conhecida, que o KEV resolve. A segunda é a exposição, que vem do inventário. A terceira é o valor do ativo para o negócio: o servidor do ERP que fatura e o computador da recepção não pesam igual, ainda que tenham a mesma falha.
Existem modelos mais sofisticados, como pontuações de probabilidade de exploração e árvores de decisão usadas por equipes maduras. Eles fazem sentido quando o volume de achados é grande. Para a maioria das empresas médias, as três camadas acima, aplicadas com disciplina, já resolvem a maior parte do problema.
Que ferramentas estão disponíveis para a gestão de vulnerabilidades?
As ferramentas se dividem por função, e nenhuma delas substitui o processo. Vale escolher pela etapa que está mais fraca hoje, não pelo pacote mais completo.
- Scanners de vulnerabilidades. Varrem rede, servidores e aplicações e comparam versões com bases de falhas conhecidas. Há opções comerciais e de código aberto; a diferença costuma estar na cobertura, nos relatórios e no suporte.
- Inventário e gestão de ativos. Descobrem o que está ligado na rede e o que está exposto na internet. Sem esta camada, o scanner só olha onde alguém mandou olhar.
- Gestão de atualizações. Distribuem e confirmam patches em estações e servidores. É a ferramenta que mais economiza tempo na etapa de correção.
- Fontes de inteligência gratuitas. O catálogo KEV, os boletins de segurança dos fabricantes e os avisos de centros nacionais de resposta a incidentes. Custam zero e definem a prioridade.
- Planilha ou sistema de chamados. Parece pouco, mas é onde moram o dono, o prazo, a exceção e o reteste. Muitas rotinas que funcionam começaram aqui.
Ferramenta comprada sem dono gera relatório que ninguém lê. A ordem que funciona é inversa: primeiro o processo na planilha, depois a automação do que já está sendo feito à mão. Quem precisa de ajuda para montar essa base pode contar com uma frente de tecnologia e segurança que entra no inventário, na rotina e na correção.
Como a gestão de vulnerabilidades apoia a conformidade?
Auditorias, questionários de grandes clientes, seguradoras de risco cibernético e leis de proteção de dados fazem, no fundo, a mesma pergunta: a empresa tem medidas de segurança e consegue provar que elas funcionam? A gestão de vulnerabilidades é uma das respostas mais fáceis de provar, porque gera registro naturalmente.
O que o auditor quer ver é o histórico: inventário com data, achados por semana, prazo de cada classe, quantos itens foram fechados no prazo, exceções assinadas e retestes. Uma empresa que corrige bem mas não registra tem dificuldade de demonstrar diligência depois de um incidente. Uma que registra tudo tem a evidência pronta.
Essa rotina conversa diretamente com a política de segurança da informação: a política diz o que a empresa promete; o registro da gestão de vulnerabilidades mostra que a promessa está sendo cumprida.
O que deve ter uma política de gestão de vulnerabilidades?
A política pode caber em duas páginas. O que importa é que ela responda, por escrito, às decisões que hoje são tomadas no improviso:
- Escopo: quais ativos entram, começando pelos expostos à internet.
- Responsáveis: quem mantém o inventário, quem cruza com as fontes, quem corrige e quem aprova exceções.
- Fontes de prioridade: o catálogo KEV e os boletins dos fabricantes usados, e a frequência de consulta.
- Classes e prazos em dias, como na tabela deste artigo.
- Regra de exceção: quem assina, com que justificativa e por quanto tempo.
- Verificação: como a correção é conferida e onde fica o registro.
- Indicadores e revisão: o que é medido todo mês e quando a própria política é revista.
Quais os erros mais comuns na gestão de vulnerabilidades?
- Começar pelo scanner e não pelo inventário. A ferramenta varre o que conhece; o equipamento esquecido continua fora da fila.
- Ordenar só pela nota CVSS. Gera centenas de críticos e esconde as falhas que já estão sendo exploradas.
- Prazo sem número. “Corrigir o quanto antes” não é prazo. Sem dias definidos, nada vence e nada atrasa.
- Ignorar os equipamentos de borda. Firewall, VPN e roteadores raramente entram na rotina de atualização, e são justamente o que fica exposto. O artigo sobre o firewall que virou porta de entrada trata desse caso.
- Fechar o item sem retestar. A atualização que falhou em parte das máquinas fica registrada como resolvida.
- Tratar como projeto. Um mutirão por ano não acompanha um catálogo que ganhou centenas de entradas só em 2026.
Como medir se a gestão de vulnerabilidades está funcionando?
Poucos indicadores, olhados todo mês, dizem mais do que um painel cheio. Estes cinco cobrem o essencial:
- Cobertura do inventário: percentual dos ativos expostos que estão listados com versão e dono.
- Falhas do KEV abertas: quantas existem hoje no ambiente e há quanto tempo cada uma está aberta.
- Cumprimento de prazo por classe: percentual dos itens fechados dentro dos dias definidos.
- Tempo médio de correção: dias entre a identificação e o reteste aprovado, separado por classe.
- Exceções vencidas: quantas exceções passaram da nova data sem correção.
O indicador que mais revela é o segundo. Se ele cai mês a mês, a fila está andando na ordem certa. Se fica parado enquanto o total de correções sobe, a equipe está trabalhando muito na fila errada.
Por onde começar a gestão de vulnerabilidades hoje
Uma empresa sem nenhuma rotina consegue sair do zero em um mês, sem comprar nada no primeiro passo:
- Semana 1: liste tudo o que está exposto à internet, com fabricante, produto, versão e responsável.
- Semana 2: cruze essa lista com o catálogo KEV e corrija ou mitigue o que aparecer em ativo exposto.
- Semana 3: escreva a régua de classes e prazos e combine quem assina exceções.
- Semana 4: rode o primeiro scan interno, classifique os achados pela régua e agende o reteste.
- Daí em diante: repita o cruzamento com o KEV toda semana e revise os indicadores todo mês.
Segurança é uma parte da maturidade digital de uma empresa, ao lado de dados, presença, automação e relacionamento. O diagnóstico gratuito da Alliance, que leva cerca de 30 minutos, mostra como está cada uma dessas frentes e onde a tecnologia está segurando o crescimento.