Durante anos, o certificado SSL foi um item de calendário: comprava-se uma vez por ano, alguém instalava, e a próxima preocupação vinha doze meses depois, quase sempre na forma de um aviso de “site não seguro” numa segunda-feira de manhã. Esse ritmo acabou em março de 2026, e boa parte das empresas ainda não percebeu.
Este guia explica o que é o certificado e para que serve, mas o foco é o que mudou: o novo calendário de validade, a conta de quantas renovações cada empresa vai fazer por ano, os pontos onde a renovação manual quebra e o checklist para automatizar antes que o prazo encurte de novo.
O que é certificado SSL e por que hoje se fala em TLS?
O certificado SSL é um arquivo digital, emitido por uma autoridade certificadora, que liga um domínio a uma chave criptográfica. Quando o navegador abre o site, confere esse arquivo e, se estiver tudo certo, estabelece uma conexão cifrada: é o HTTPS com o cadeado na barra de endereço. Sem ele, formulários, senhas e dados de pagamento trafegam de forma legível para quem estiver no caminho.
O nome ficou, mas a tecnologia mudou. O protocolo SSL original foi aposentado há anos por falhas de segurança, e o que roda hoje é o TLS, seu sucessor. O mercado continua vendendo “certificado SSL” porque é o termo que as pessoas buscam; tecnicamente, o que se compra é um certificado TLS de servidor. Neste artigo os dois nomes se referem à mesma coisa.
Quem decide as regras desses certificados não é um governo, e sim o CA/Browser Forum, que reúne as autoridades certificadoras (quem emite) e os fabricantes de navegador (quem confia ou não no certificado). As regras saem em um documento chamado Baseline Requirements. Quando ele muda, certificado fora da regra simplesmente deixa de ser aceito.
O que mudou na validade do certificado SSL em 2026?
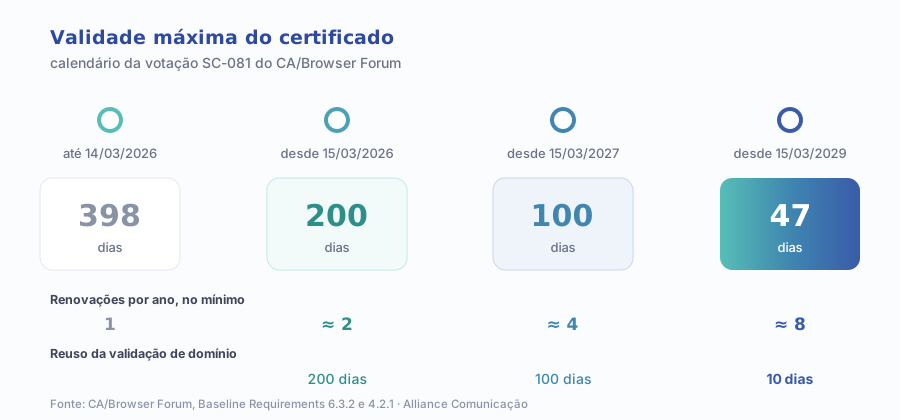
Até 14 de março de 2026, um certificado podia valer até 398 dias, pouco mais de um ano, regra em vigor desde 2020. É esse número que ainda aparece na maioria dos guias sobre o assunto. Em abril de 2025, o fórum aprovou um calendário de redução em três degraus, com efeito a partir de março de 2026.
O detalhe que importa está no texto final das regras. Segundo os Baseline Requirements do CA/Browser Forum (seção 6.3.2), certificados emitidos a partir de 15 de março de 2026 valem no máximo 200 dias; a partir de 15 de março de 2027, 100 dias; e a partir de 15 de março de 2029, 47 dias.
Há um segundo prazo, menos comentado e mais trabalhoso: o reuso da validação de domínio (seção 4.2.1). É o tempo durante o qual a autoridade pode aproveitar a prova de que você controla o domínio sem pedir de novo. Ele cai para 200 dias em 2026, 100 dias em 2027 e apenas 10 dias em 2029. Na prática, em 2029 quase toda emissão exigirá provar de novo que o domínio é seu.
Uma observação que evita pânico: a regra vale pela data de emissão. Um certificado de 398 dias emitido em 10 de março de 2026 continua válido até o fim do prazo dele, em 2027. É na renovação seguinte que a empresa encontra o teto novo, muitas vezes sem saber de onde veio a mudança.
Ainda existe certificado SSL de 1 ano?
Como produto, sim; como certificado, não. As lojas de certificados continuam oferecendo planos de um, dois ou mais anos, e é isso que aparece quando alguém busca “certificado SSL anual”. O que mudou é o que vem dentro do plano: a compra pode ser anual, a emissão não. Um plano de 12 meses comprado hoje dá direito a reemitir o certificado ao longo do período, porque nenhum arquivo emitido pode passar de 200 dias.
Para o financeiro, quase nada muda: paga-se a assinatura uma vez. Para quem cuida do site, muda tudo. Cada reemissão é um novo arquivo que precisa ser gerado, validado e instalado em todos os lugares onde o anterior estava. A tabela abaixo resume o que cada degrau exige.
| Emitido a partir de | Validade máxima | Reuso da validação de domínio | Renovações por ano, no mínimo |
|---|---|---|---|
| Até 14/03/2026 | 398 dias | regra anterior | 1 |
| 15/03/2026 | 200 dias | 200 dias | cerca de 2 |
| 15/03/2027 | 100 dias | 100 dias | cerca de 4 |
| 15/03/2029 | 47 dias | 10 dias | cerca de 8 |
Validade e reuso: CA/Browser Forum, Baseline Requirements, seções 6.3.2 e 4.2.1. Renovações por ano: cálculo da Alliance Comunicação (365 dias divididos pela validade máxima, arredondado para cima), sem contar a margem de segurança antes do vencimento.
A última coluna é o piso. Ninguém sensato renova no último dia; com uma margem de algumas semanas antes do vencimento, o número real de trocas fica acima disso. É por isso que a conversa deixou de ser “quando renova” e passou a ser “quem renova”.
Por que os navegadores encurtaram a validade do certificado?
A lógica é de higiene. Um certificado é uma afirmação feita num momento: “nesta data, esta empresa controlava este domínio”. Quanto mais tempo ele vale, mais tempo essa afirmação pode ficar velha sem ninguém perceber, seja porque o domínio mudou de dono, seja porque a chave privada vazou de um servidor antigo.
O mecanismo que deveria resolver isso, a revogação, nunca funcionou bem na prática: o navegador nem sempre consulta a lista de certificados cancelados, ou não espera a resposta. Encurtar a validade resolve pelo outro lado, porque um certificado comprometido expira sozinho em semanas em vez de meses. O custo dessa decisão foi transferido para quem opera os sites.
O certificado deixou de ser uma compra anual e virou um processo contínuo; quem não automatizar vai descobrir isso pelo aviso de site não seguro.
Onde a renovação manual do certificado SSL quebra?
Raramente no site principal. A página inicial tem dono, tem tráfego, e se o cadeado sumir alguém avisa em minutos. O problema mora nos lugares que receberam uma cópia do certificado anos atrás e foram esquecidos. Com renovação anual, o esquecimento custava uma falha por ano; com oito, vira rotina.
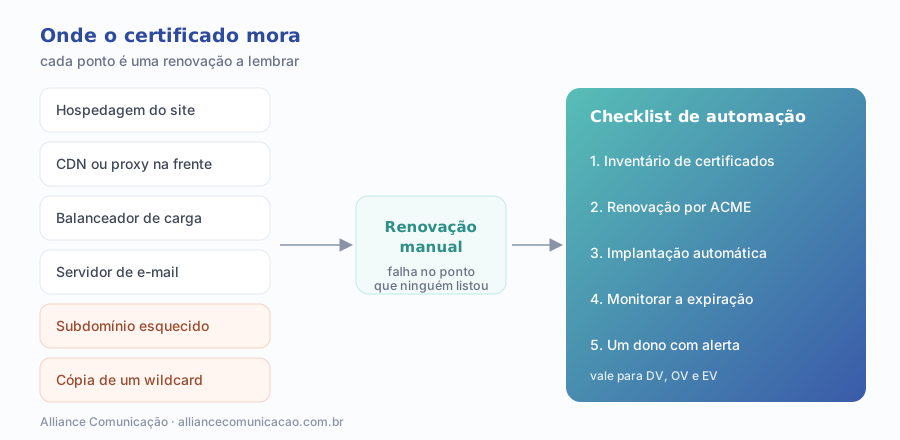
- Painel de hospedagem. Muitos já renovam sozinhos, mas só para o domínio que aponta para eles. Se o site passou a ficar atrás de outro serviço, a renovação automática do painel pode estar falhando em silêncio.
- CDN ou proxy na frente do site. Quando existe uma camada de entrega à frente, o certificado que o visitante vê é o dela, não o do servidor. Duas camadas, dois certificados, dois vencimentos.
- Balanceador de carga. Em operações com mais de um servidor, o certificado costuma ficar no balanceador, num console que só uma pessoa sabe acessar.
- Servidor de e-mail. O certificado do servidor de correio vence e ninguém nota até os aplicativos de e-mail começarem a exibir alerta de conexão insegura.
- Subdomínios esquecidos. A landing page da campanha de dois anos atrás, o ambiente de testes, a área do cliente antiga. Cada um tem certificado próprio e nenhum dono.
- Cópias de um wildcard. O certificado curinga, que cobre todos os subdomínios, costuma ser copiado para vários servidores. Renovar um não renova as cópias.
O que é ACME e como funciona a renovação automática?
ACME (Automatic Certificate Management Environment) é o protocolo, padronizado pela IETF, que permite a um programa pedir, validar, receber e instalar um certificado sem intervenção humana. Ele nasceu com o Let's Encrypt, a autoridade gratuita, mas hoje várias autoridades comerciais também oferecem emissão por ACME. Vale perguntar ao seu fornecedor.
O funcionamento é simples de descrever. Um cliente ACME roda no servidor, verifica periodicamente quantos dias faltam para o vencimento e, perto do prazo, prova o controle do domínio de forma automática. Essa prova pode ser um arquivo publicado no próprio site (validação HTTP) ou um registro criado no DNS (validação DNS). Aprovada a prova, o novo certificado é baixado, instalado e o serviço é recarregado.
A diferença para o processo manual não é só de esforço. A validação por e-mail de aprovação, comum na compra manual, depende de alguém abrir a caixa certa a tempo. Com o reuso da validação caindo para 10 dias em 2029, esse modelo vira gargalo: cada emissão pede uma nova prova, e só uma máquina consegue dar essa prova oito vezes por ano sem esquecer.
O que o Let's Encrypt vai mudar no certificado gratuito?
Quem usa certificado gratuito já renova a cada 90 dias e, na maioria dos casos, já automatizou sem perceber, porque o painel ou o cliente ACME faz isso. Mas o Let's Encrypt anunciou que vai além do teto do fórum, e quem configurou a renovação para “a cada 60 dias” precisa rever.
A consequência prática: qualquer agendamento com intervalo fixo, do tipo “renova todo dia 1º de cada dois meses”, vai quebrar quando a validade encolher. O jeito robusto é o cliente decidir pela data de vencimento do certificado atual, e não por uma data no calendário.
Como automatizar a renovação do certificado SSL na prática?
1. Faça o inventário de certificados
Liste todos os domínios e subdomínios da empresa e, para cada um, onde o certificado está instalado, quem emitiu e quando vence. Os registros públicos de transparência de certificados mostram tudo o que já foi emitido para o seu domínio, inclusive o que ninguém lembra de ter pedido. É o ponto de partida mais barato e o mais revelador.
2. Ligue a renovação por ACME onde o certificado mora
Em hospedagem com painel, verifique se a renovação automática está ativa e funcionando para todos os domínios. Em servidor próprio, instale um cliente ACME. Para wildcard, a validação precisa ser pelo DNS, o que exige que o cliente tenha acesso à API do provedor de DNS. Sem isso, o curinga volta a ser manual.
3. Automatize também a implantação
Emitir é metade do trabalho. O certificado novo precisa chegar ao balanceador, à CDN e ao servidor de e-mail, e o serviço precisa ser recarregado para usá-lo. Um certificado renovado que ficou parado numa pasta é tão inútil quanto um vencido.
4. Monitore a expiração por fora
Não confie só no processo que renova. Um monitor externo, que acessa cada endereço como um visitante faria e confere a data de vencimento, avisa quando algo travou. Defina o alerta com folga, por exemplo quando faltar um terço da validade.
5. Dê um dono a cada certificado
O alerta precisa chegar a uma pessoa ou equipe com acesso para corrigir, e não à caixa de e-mail de um ex-funcionário. Isso vale em dobro quando o site é cuidado por um fornecedor externo: combine por escrito quem responde pelo certificado e em quanto tempo.
O tipo DV, OV ou EV muda alguma coisa?
Não no prazo. Os certificados são classificados pelo nível de verificação: DV confere só o controle do domínio, OV confere também a existência da organização e EV faz uma verificação mais extensa da empresa. É uma distinção real de processo, mas o teto de validade da seção 6.3.2 vale para todos os certificados TLS de servidor, qualquer que seja o tipo.
Isso derruba um argumento de venda comum: pagar mais por um OV ou EV não compra mais tempo entre renovações. O que muda entre os tipos é o trabalho de validar a empresa, não a frequência de troca do arquivo. A tabela mostra o que pesa em cada tipo de operação.
| Tipo de operação | Onde a renovação costuma falhar | O que priorizar |
|---|---|---|
| Site institucional em hospedagem com painel | Domínio que passou a usar CDN ou outro apontamento | Confirmar que a renovação automática do painel cobre todos os domínios |
| E-commerce ou área logada | Certificado em balanceador, CDN e gateway, cada um com prazo | Inventário completo e monitor externo com alerta |
| Empresa com muitos subdomínios e campanhas | Landing pages antigas e cópias de wildcard | Desligar o que não se usa e validar o wildcard por DNS |
| Operação com certificado OV ou EV comprado | Reemissão manual com aprovação por e-mail | Perguntar ao fornecedor se há emissão por ACME |
Elaborado pela Alliance Comunicação com base na prática de manutenção de sites.
Quais são os erros mais comuns ao renovar o certificado SSL?
- Comprar “certificado de 1 ano” achando que acabou. A assinatura é anual, mas o arquivo precisa ser reemitido e reinstalado dentro do período.
- Renovar por calendário fixo. Lembrete “30 dias antes” funcionava com 398 dias. Com validades de 100 e 47 dias, o lembrete manual vira ruído e acaba ignorado.
- Renovar sem reinstalar em todos os pontos. O certificado novo foi para o servidor, mas a CDN e o e-mail ficaram com o antigo.
- Deixar o alerta de vencimento ir para ninguém. E-mail de aviso cadastrado com o endereço de quem já saiu da empresa ou da agência.
- Esquecer o wildcard. Um curinga copiado para cinco servidores exige cinco instalações a cada reemissão, ou uma automação que faça isso.
- Tratar o cadeado como item de marketing. Certificado é infraestrutura. Quando vence, o navegador bloqueia a página com um alerta de risco, e o visitante não chega nem a ver a oferta.
O último ponto é o mais caro. Um certificado vencido não deixa o site “um pouco menos seguro”: os navegadores exibem uma tela de alerta antes da página, e a maioria das pessoas volta. Campanhas pagas continuam cobrando o clique que caiu nessa tela. Esse tipo de falha evitável faz parte do mesmo quadro tratado no artigo sobre segurança da informação nas empresas, mas aqui o culpado não é o atacante: é o calendário.
Por onde começar hoje
- Faça o teste do cadeado no site, no webmail e nos subdomínios que você conhece, e anote as datas de vencimento.
- Consulte os registros de transparência de certificados do seu domínio para descobrir os subdomínios esquecidos.
- Para cada endereço, descubra quem emite e onde o certificado está instalado.
- Ative a renovação por ACME onde for possível e peça ao fornecedor a alternativa onde não for.
- Configure um monitor externo de vencimento com alerta para um dono definido.
- Desligue os subdomínios e landing pages que ninguém usa: certificado que não existe não vence.
Domínio e certificado andam juntos, e os dois sofrem do mesmo mal: ficam no nome de alguém que ninguém lembra. Vale aproveitar o inventário para conferir também em nome de quem o domínio está registrado. Se a empresa não tem ninguém para assumir esse processo, a equipe de tecnologia e segurança da Alliance faz o inventário, configura a automação e monitora os vencimentos.
E se o certificado for só um dos sintomas de um site que ninguém acompanha de perto, o diagnóstico de marketing gratuito avalia presença digital, tecnologia e automação junto com o resto, e devolve as prioridades na ordem certa. O prazo de 100 dias chega em março de 2027: há tempo para automatizar com calma, desde que se comece agora.