Quase toda empresa que fornece para uma companhia grande já recebeu o questionário: "Sua empresa possui certificação ISO 27001?". A pergunta parece de sim ou não. Não é. Entre um certificado que cobre só o data center e um que cobre a operação inteira, o nome do selo é o mesmo, o custo é muito diferente e o valor para o cliente também.
Este guia trata da certificação da empresa, não dos cursos para pessoas (Foundation, Lead Implementer, Auditor Líder). Ele mostra por que o escopo é a decisão central de quem vai se certificar, o que o comprador precisa ler no certificado do fornecedor e o que mudou com a edição 2022 da norma.
O que é a certificação ISO 27001 e de quem ela é?
A ISO/IEC 27001 é a norma internacional que define os requisitos de um sistema de gestão de segurança da informação (SGSI): como a empresa identifica riscos à confidencialidade, à integridade e à disponibilidade da informação, escolhe controles para tratá-los e melhora esse sistema ao longo do tempo.
A certificação é a etapa seguinte: um organismo certificador independente audita o SGSI e, se ele cumpre a norma, emite um certificado. O detalhe que costuma passar despercebido é o que o certificado atesta. Não é que "a empresa é segura". É que o sistema de gestão funciona conforme a norma dentro de um escopo definido — e esse escopo vem escrito no próprio documento.
Por isso o certificado é da organização que passou pela auditoria, nos limites que ela declarou. Ele não se estende a clientes, parceiros ou fornecedores, e não cobre áreas da própria empresa que ficaram de fora. A mesma lógica vale para outras normas de gestão, como mostramos no artigo sobre o certificado ISO 42001 do fornecedor de IA.
O que o escopo do certificado define?
O escopo é a fronteira do SGSI. É ele que diz quais unidades, processos, serviços e sistemas estão dentro do sistema de gestão e, portanto, foram auditados. Tudo o que fica do lado de fora pode até seguir boas práticas, mas não foi verificado pelo certificador.
A norma permite recortes. Um certificador brasileiro descreve o escopo como algo que pode ser limitado — apenas o data center, apenas a área de TI — e isso é legítimo. Uma empresa pode começar por onde o risco e a exigência do cliente são maiores e ampliar o escopo nos ciclos seguintes.
O problema não é o recorte. É o recorte que ninguém lê. Quando o selo aparece no rodapé do site ou numa apresentação comercial, o escopo some — e o cliente presume que a certificação cobre exatamente aquilo que ele está comprando.
Por que o escopo decide o custo e o prazo?
Porque quase tudo o que se paga numa certificação cresce junto com o escopo. Mais áreas dentro do SGSI significam mais riscos a avaliar, mais controles a implantar, mais pessoas a treinar, mais evidências a reunir e mais tempo de auditor.
O próprio mercado de certificação calcula assim. A LRQA, organismo certificador, explica que o custo da auditoria se baseia no número de dias de auditoria, que está ligado ao número de funcionários dentro do âmbito do SGSI. Como referência, cita que uma organização com 100 colaboradores no escopo deve esperar de 8 a 12 dias de auditoria inicial.
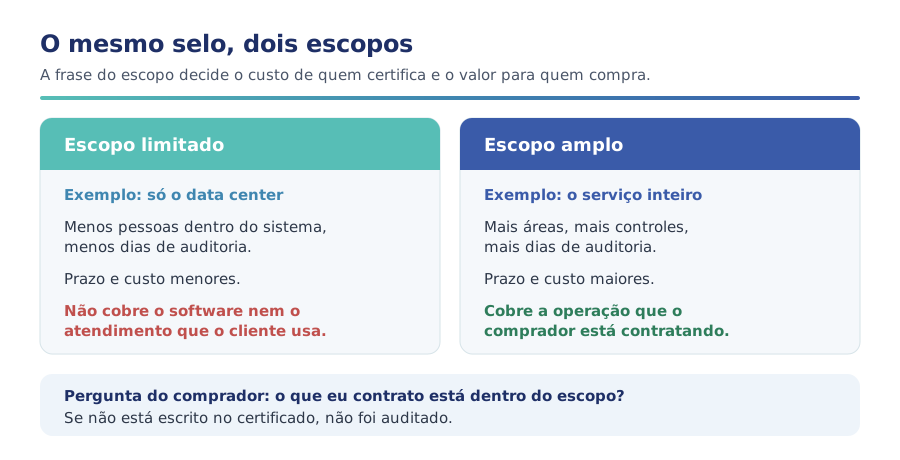
Há um equilíbrio a buscar. Escopo pequeno demais sai barato, mas pode não responder ao cliente que exigiu a certificação — e aí o investimento não destrava o contrato. Escopo grande demais, logo no primeiro ciclo, estica o prazo e aumenta o risco de não conformidades na auditoria. A decisão boa parte de uma pergunta simples: qual serviço o cliente que pediu a ISO 27001 está comprando?
Quanto custa a certificação ISO 27001?
Não existe preço de tabela, e desconfie de quem promete um valor fechado antes de entender o escopo. O custo total tem três partes que se somam: a preparação interna, a eventual consultoria e as auditorias do organismo certificador — a inicial e as de supervisão nos anos seguintes.
Os fatores que mais pesam aparecem nas próprias páginas dos certificadores: porte da empresa, número de colaboradores, complexidade do escopo, necessidade de consultoria e infraestrutura já existente. A tabela abaixo organiza o efeito de cada um.
| Fator | O que encarece | O que barateia |
|---|---|---|
| Escopo | Vários locais, serviços e equipes dentro do SGSI | Um serviço ou uma unidade bem delimitados |
| Pessoas no escopo | Mais gente, mais dias de auditoria | Equipe enxuta na operação certificada |
| Maturidade atual | Controles inexistentes ou só no papel | Política, inventário e gestão de acessos já rodando |
| Consultoria | Implantação feita do zero por terceiros | Equipe interna conduz, consultoria só revisa |
| Infraestrutura | Sistemas legados sem registro nem backup testado | Nuvem bem configurada e registros já ativos |
| Ciclo de três anos | Esquecer as supervisões anuais no orçamento | Prever os três anos desde o início |
Organizado pela Alliance a partir dos fatores de custo citados pela TÜV Rheinland Brasil e do cálculo por dias de auditoria descrito pela LRQA.
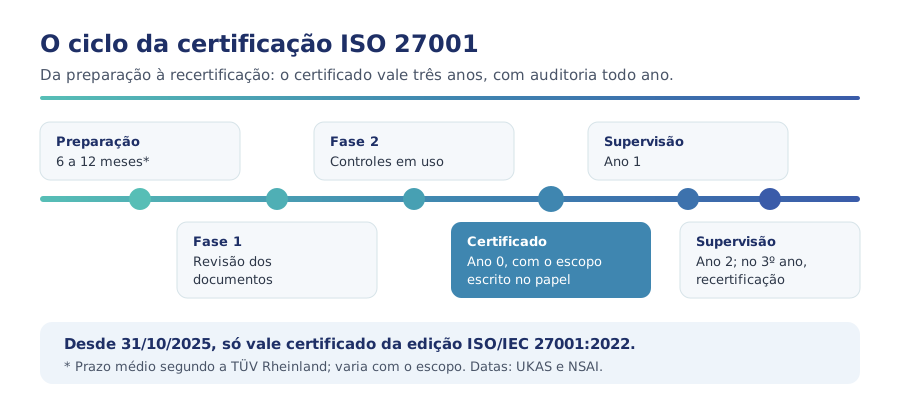
Um ponto que o orçamento costuma esquecer: o certificado não é uma compra única. Ele vale três anos e depende de auditorias anuais de supervisão, então o custo real é o do ciclo inteiro, mais a equipe que mantém o sistema funcionando entre uma auditoria e outra.
Como funciona o processo de certificação, do zero ao certificado?
O caminho é parecido em todos os certificadores. Ele começa bem antes do auditor chegar, e a ordem importa: definir o escopo primeiro evita implantar controles em áreas que nem vão entrar na auditoria.
1. Definir o escopo e o contexto
A norma pede que a empresa entenda seu contexto, as partes interessadas e os ativos de informação envolvidos antes de fixar a fronteira do SGSI. Na prática, é aqui que se responde qual serviço, quais equipes e quais sistemas entram — e por quê.
2. Avaliar riscos e montar a Declaração de Aplicabilidade
Com o escopo definido, faz-se a avaliação formal de riscos e o plano de tratamento. Dela sai a Declaração de Aplicabilidade, a lista dos controles do Anexo A selecionados. É o segundo documento que um comprador atento pede, logo depois do certificado.
3. Implantar os controles e a rotina de gestão
Os controles escolhidos saem do papel: gestão de acessos, registros, backup, gestão de fornecedores, resposta a incidentes, conscientização. Uma política de segurança da informação que alguém revisa de fato é o ponto de partida dessa etapa.
4. Fazer auditoria interna e análise pela direção
Antes do certificador, a própria empresa audita o sistema e a direção analisa os resultados. A norma exige essas duas atividades, e elas costumam revelar as falhas que, descobertas só na auditoria externa, viram não conformidade.
5. Passar pelas fases 1 e 2 da auditoria
Na fase 1, o certificador analisa a documentação e avalia se a empresa está pronta. Na fase 2, verifica na prática se os controles estão implantados e se o sistema é eficaz. Aprovado, o certificado é emitido com o escopo escrito e começa o ciclo de três anos.
O que mudou com a edição 2022 da ISO 27001?
A edição atual, ISO/IEC 27001:2022, foi publicada em 25 de outubro de 2022. A mudança mais visível está no Anexo A, que foi alinhado à ISO/IEC 27002:2022: os controles foram reorganizados em quatro temas — organizacionais, de pessoas, físicos e tecnológicos — e o total passou a 93.
O prazo de transição já passou. O organismo certificador irlandês NSAI, na sua política de transição, informa que, após 31 de outubro de 2025, os certificados da edição anterior expiraram e foram retirados, e que desde 30 de abril de 2024 toda recertificação já precisava ser feita pela edição 2022. A auditoria de transição exigia no mínimo meio dia além do cronograma normal.
Para quem compra, a consequência é prática: em 2026, um certificado que ainda cita a edição 2013 está vencido. Para quem vai se certificar agora, não há escolha a fazer — a implantação já começa na edição 2022, com os 93 controles.
O selo é o mesmo em qualquer certificado. O que muda de um para outro é uma frase: a do escopo.
Como ler o certificado ISO 27001 de um fornecedor?
Quando a sua empresa é a compradora, o certificado do fornecedor é uma evidência — boa, mas só sobre o que ele cobre. Ler o documento com atenção leva poucos minutos e evita a falsa segurança de um selo que não fala do serviço contratado.
| O que conferir | Onde está | Sinal de alerta |
|---|---|---|
| Escopo | Texto descritivo no certificado | Cita só data center, TI interna ou outra unidade, e não o serviço que você contrata |
| Edição da norma | Linha que identifica a norma | ISO/IEC 27001:2013 em 2026 |
| Validade | Datas de emissão e de vencimento | Vencido, ou sem data de validade |
| Organismo certificador | Nome e marca de acreditação | Emissor que você não consegue identificar nem consultar |
| Locais cobertos | Endereços listados | A unidade que atende você não aparece |
| Declaração de Aplicabilidade | Documento à parte, sob pedido | Fornecedor se recusa a mostrar sequer a versão resumida |
Checklist elaborado pela Alliance a partir da definição de escopo e do ciclo de validade descritos pela TÜV Rheinland Brasil e pela LRQA.
Se o escopo não cobre o serviço, isso não significa que o fornecedor seja inseguro. Significa que a certificação não serve de prova para aquela parte, e as perguntas do questionário de segurança precisam ser respondidas de outra forma: evidências específicas, cláusulas contratuais, relatórios de teste.
Qual a diferença entre ISO 27001, ISO 27002 e LGPD?
São três coisas de natureza diferente que costumam aparecer juntas no mesmo questionário. A ISO 27001 é a norma de requisitos, contra a qual a empresa é certificada. A ISO 27002 é um documento de orientação sobre como implementar os controles — não é certificável. A LGPD é lei, obrigatória para quem trata dados pessoais.
| ISO/IEC 27001 | ISO/IEC 27002 | LGPD | |
|---|---|---|---|
| Natureza | Norma de requisitos do SGSI | Guia de implementação dos controles | Lei federal (Lei 13.709/2018) |
| Certificável? | Sim, por organismo certificador | Não | Não há certificado oficial |
| Obrigatória? | Não por lei; muitas vezes por contrato | Não | Sim, para quem trata dado pessoal |
| Foco | Toda informação da empresa no escopo | Como aplicar cada controle | Dados pessoais e direitos do titular |
Organizado pela Alliance com base na TÜV Rheinland Brasil e no guia da Kaseya sobre a norma.
A ISO 27001 ajuda na LGPD, porque organiza a segurança dos dados que a lei manda proteger, mas não substitui a análise jurídica das obrigações legais. Quem tem a certificação ainda precisa cuidar de base legal, direitos dos titulares e comunicação de incidentes — e de saber onde estão os dados, assunto do artigo sobre o inventário que falta na LGPD.
Certificar ou só se alinhar à norma: como uma empresa média decide?
A certificação não é exigida por lei. O que a torna necessária, na maior parte das empresas médias, é um cliente: o questionário de fornecedor, a cláusula de contrato ou o edital que pede "ISO 27001". Sem esse gatilho, alinhar-se à norma sem certificar pode ser suficiente — e bem mais barato.
- Certifique quando um cliente relevante exige o certificado, quando o contrato em jogo paga o ciclo de três anos ou quando o selo diferencia você num mercado em que os concorrentes já o têm.
- Alinhe-se sem certificar quando o objetivo é melhorar a segurança interna, quando o cliente aceita evidências e respostas ao questionário, ou quando a empresa quer construir o SGSI aos poucos antes de encarar a auditoria.
- Pergunte antes de decidir: o cliente aceita um escopo limitado ao serviço que ele contrata? Aceita um plano de certificação com prazo? Muitas vezes a resposta muda a conta inteira.
A segunda pergunta é a do escopo. Se a exigência vem de um cliente que usa um único serviço, certificar só esse serviço responde à exigência com o menor custo. Ampliar para a empresa inteira pode fazer sentido depois, quando outros clientes pedirem o mesmo.
Quais erros mais encarecem a certificação ISO 27001?
- Começar pelos controles, não pelo escopo. Implantar controles em áreas que depois ficam fora da auditoria é custo sem retorno.
- Definir o escopo sem perguntar ao cliente. Certificar o data center quando o cliente queria o software é pagar pela auditoria errada.
- Comprar documentação pronta. Política genérica não sobrevive à fase 2, que verifica se o controle funciona na prática.
- Orçar só a auditoria inicial. As supervisões anuais e a recertificação no terceiro ano fazem parte do custo.
- Tratar o certificado como o fim. Sem auditoria interna e análise pela direção todo ano, a supervisão encontra o sistema parado.
- Usar material da edição 2013. Modelos antigos de Declaração de Aplicabilidade seguem a numeração anterior de controles, que não é mais a da norma.
Como saber se a certificação está dando resultado?
O certificado é o resultado visível, mas não é o único. O SGSI precisa mostrar que reduz risco e que ajuda a vender — e isso dá para acompanhar com poucos indicadores:
- Contratos ou concorrências em que a certificação foi exigida e atendida.
- Tempo para responder questionários de segurança de clientes, antes e depois.
- Não conformidades encontradas nas auditorias interna e externa, e prazo para fechá-las.
- Incidentes de segurança registrados e tempo de resposta a cada um.
- Percentual de controles da Declaração de Aplicabilidade com evidência atualizada.
Quando o primeiro indicador fica parado por um ciclo inteiro, vale revisar se o escopo responde ao que os clientes compram — ou se a certificação virou um selo de rodapé.
Por onde começar hoje
Antes de pedir orçamento a consultoria ou a certificador, reúna três respostas: qual cliente ou contrato está pedindo a ISO 27001, qual serviço esse cliente consome e quantas pessoas trabalham nesse serviço. Com isso já é possível desenhar um escopo realista e comparar propostas de igual para igual.
Depois, faça um levantamento honesto do que já existe: política, inventário de ativos, gestão de acessos, backup testado, gestão de fornecedores, registro de incidentes. A distância entre esse retrato e os 93 controles é o que define se o prazo médio de 6 a 12 meses é alcançável no seu caso.
A Alliance apoia esse trabalho na frente de Tech & Security, do desenho do escopo à preparação para a auditoria. E, se a pergunta for maior do que segurança — como a tecnologia e o marketing da empresa estão sustentando o crescimento —, o diagnóstico de marketing gratuito mostra onde estão as lacunas, inclusive em tecnologia e automação.