A pergunta chega de dois jeitos. Ou o comercial recebe um questionário de cliente com a linha "possui certificação ISO/IEC 42001?", ou alguém da diretoria lê que a ferramenta de IA contratada é certificada e conclui que o assunto está resolvido. Nos dois casos, falta a mesma distinção: a norma certifica quem passou pela auditoria, e só no escopo que foi auditado.
Quase todo conteúdo sobre a ISO 42001 é escrito por certificadoras e empresas de segurança, e explica a norma para quem vai implantá-la. Este artigo parte do outro lado da mesa: a empresa que compra IA. Você vai ver o que a norma certifica de fato, como ler o certificado de um fornecedor, o que a lei brasileira já exige sem ela e quando vale a pena buscar a sua própria certificação.
O que é a ISO 42001?
A ISO/IEC 42001 é a norma internacional de sistema de gestão de inteligência artificial, conhecido pela sigla em inglês AIMS. Ela foi publicada em dezembro de 2023 pela ISO e pela IEC, tem 51 páginas e, segundo a própria ISO, é a primeira norma de sistema de gestão dedicada à IA no mundo.
O detalhe que mais importa para quem compra IA está na última parte: a norma vale para quem fornece e para quem usa IA. Uma empresa que nunca treinou um modelo, mas usa assistentes de IA no atendimento, no marketing e no RH, está dentro do público da norma tanto quanto quem desenvolve a ferramenta.
Ela pertence à mesma família de normas de gestão que muitas empresas já conhecem, como a ISO 9001 de qualidade e a ISO/IEC 27001 de segurança da informação. Isso significa estrutura parecida, vocabulário parecido e um caminho de certificação parecido, com auditoria independente.
O que a ISO 42001 certifica, de fato?
A norma certifica um sistema de gestão, não um produto. O auditor não testa se o modelo acerta, se é imparcial ou se responde bem. Ele verifica se a organização tem políticas de IA, se avalia riscos e impactos de forma documentada, se escolheu e aplica controles coerentes com esses riscos, se mede o funcionamento e se corrige o que dá errado.
Na prática, um certificado diz algo como: esta empresa tem um processo organizado para decidir, acompanhar e corrigir o uso de IA nos serviços listados. É uma informação útil, mas é diferente de dizer que aquela IA é segura para qualquer uso que o cliente invente.
Essa diferença explica por que um mesmo fornecedor pode ter um serviço certificado e outro não, e por que a sua empresa pode usar um serviço certificado de um jeito que nenhum auditor avaliou. O certificado olha para dentro de quem foi auditado. O seu uso fica do lado de fora.
Se o fornecedor tem ISO 42001, a sua empresa está certificada?
Não. E quem diz isso com todas as letras são os próprios fornecedores. Microsoft e AWS responderam à pergunta nas próprias páginas de conformidade, e as respostas são quase idênticas.
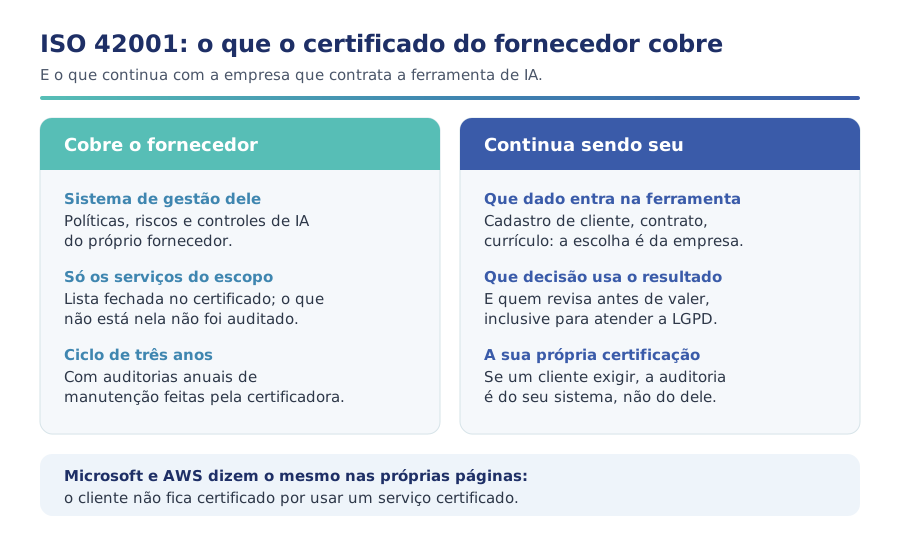
O que o certificado do fornecedor oferece é evidência. Se a sua empresa um dia passar por auditoria, poder mostrar que a ferramenta usada está dentro de um escopo certificado ajuda a justificar a escolha do fornecedor. Mas a pergunta do auditor continua sendo sobre você: que dado entra, em que decisão o resultado é usado e quem confere antes de valer.
Como ler o escopo do certificado de um fornecedor de IA?
O selo no site do fornecedor diz pouco. O que tem valor é o certificado em si e a declaração de escopo, que o fornecedor costuma disponibilizar no portal de confiança ou de conformidade. Antes de colocar "fornecedor certificado ISO 42001" numa apresentação, faça cinco conferências.
1. O produto que a sua equipe usa está na lista?
Fornecedores grandes têm dezenas de produtos com nomes parecidos. O escopo da Microsoft, por exemplo, lista serviços específicos. Confira se o nome exato do produto contratado aparece, e não um vizinho de marca.
2. Quem emitiu o certificado?
A ISO não certifica empresas: quem certifica é um organismo independente. Veja o nome da certificadora e se ela é acreditada por um organismo de acreditação reconhecido. Um certificado sem certificadora identificável não serve como evidência.
3. O certificado está dentro da validade?
O ciclo é de três anos, com auditorias de manutenção anuais. Peça a data de emissão e a de validade, e desconfie de quem só mostra o selo.
4. O escopo cobre o desenvolvimento, a operação ou os dois?
A declaração de escopo descreve que atividades foram auditadas. Um fornecedor pode ter certificado o processo de desenvolvimento de um serviço e não a operação de outro. Leia a frase do escopo inteira, não só o título.
5. O contrato acompanha o que o certificado promete?
Certificado não substitui cláusula. O que protege a sua empresa no dia a dia é o contrato: uso dos dados para treino, local de processamento, prazo de retenção e aviso em caso de incidente. Um certificado sério e um contrato fraco somam pouco.
Como funciona a certificação ISO 42001?
O processo segue o modelo das outras normas de gestão. A empresa implanta o sistema, roda por um tempo para gerar evidência e então contrata um organismo de certificação acreditado, que faz a auditoria em duas etapas.
- Etapa 1: revisão da documentação e do desenho do sistema, como escopo, políticas, metodologia de risco e de avaliação de impacto e a declaração de aplicabilidade dos controles.
- Etapa 2: avaliação de que o sistema funciona na prática, com foco na operação, na gestão de riscos e impactos e nos controles do Anexo A incluídos no escopo.
- Decisão de certificação: com as não conformidades tratadas, a certificadora emite o certificado.
- Manutenção: auditorias anuais ao longo de um ciclo de três anos, com recertificação no fim do ciclo.
Segundo a Cloud Security Alliance, a etapa 1 costuma durar de um a dois dias, o intervalo até a etapa 2 fica tipicamente entre 4 e 12 semanas e não deve passar de seis meses, e a etapa 2 pode levar de 3 a mais de 9 dias. A duração real depende do tamanho do escopo e do número de pessoas envolvidas.
Existe ainda uma norma irmã que interessa a quem vai contratar a auditoria: a ISO/IEC 42006:2025, que define requisitos para os organismos que auditam e certificam sistemas de gestão de IA. Na hora de escolher a certificadora, vale perguntar como ela se posiciona em relação a essa norma.
O que são os controles do Anexo A da ISO 42001?
A ISO 42001 tem o corpo principal com os requisitos do sistema de gestão, organizado na estrutura comum às normas ISO de gestão, e quatro anexos. O Anexo A traz os objetivos de controle e os controles de referência; o Anexo B dá orientações de implementação; o Anexo C lista objetivos organizacionais e fontes de risco ligados à IA; o Anexo D trata do uso em diferentes setores.
De acordo com a explicação da norma publicada pela certificadora DQS, os controles dos Anexos A e B cobrem estes temas:
- políticas relativas à IA;
- organização interna, com papéis e responsabilidades;
- recursos para os sistemas de IA;
- avaliação dos impactos dos sistemas de IA;
- ciclo de vida dos sistemas de IA;
- dados usados pela IA;
- informação para as partes interessadas;
- uso dos sistemas de IA;
- relações com terceiros e clientes.
O último item é o que conversa com este artigo. A própria norma trata a relação com fornecedores como parte do que a empresa precisa gerir. Ou seja: quem implanta a ISO 42001 a sério é obrigado a olhar para o certificado do fornecedor, não a se esconder atrás dele.
Os controles não são todos obrigatórios para todo mundo. A empresa avalia os próprios riscos e justifica quais controles se aplicam e quais não, na declaração de aplicabilidade. É por isso que a mesma norma serve para uma empresa que desenvolve modelos e para outra que só usa assistentes de mercado.
Qual a diferença entre ISO 42001 e ISO 27001?
As duas são normas de sistema de gestão e podem ser auditadas juntas, mas cuidam de riscos diferentes. A ISO/IEC 27001 protege a informação: confidencialidade, integridade e disponibilidade. A ISO/IEC 42001 cuida do uso responsável da IA, incluindo efeitos sobre pessoas que não aparecem num inventário de ativos de informação.
| Aspecto | ISO/IEC 27001 | ISO/IEC 42001 |
|---|---|---|
| Assunto central | segurança da informação | gestão do desenvolvimento, da oferta e do uso de IA |
| Risco que domina a análise | vazamento, acesso indevido, indisponibilidade | impacto em pessoas, viés, opacidade, decisão errada com aparência de certa |
| Avaliação típica | avaliação de risco de segurança | avaliação de risco e avaliação de impacto do sistema de IA |
| Relação com fornecedores | segurança na cadeia de suprimentos | relações com terceiros e clientes ao longo do ciclo de vida da IA |
| Quem tem a ver com ela | qualquer organização que trata informação | qualquer organização que fornece ou usa IA |
Comparação organizada pela Alliance a partir das descrições oficiais das normas e da explicação da DQS
Segundo a DQS, a ISO 42001 faz referência à segurança da informação como parte dos controles de IA, mas não duplica a ISO 27001. Para quem já é certificado em 27001, a estrutura comum reduz retrabalho: política, auditoria interna e análise crítica pela direção podem ser integradas.
Existe ISO 42001 da ABNT em português?
Sim. A versão brasileira foi publicada pela ABNT em 2024 e está em vigor. É a mesma norma internacional, traduzida e adotada como norma brasileira.
Para a empresa brasileira, a versão ABNT tem duas vantagens práticas: o texto em português facilita o trabalho das áreas que não são técnicas, como jurídico, RH e marketing, e a referência à norma brasileira costuma soar mais natural em contratos e editais nacionais. O conteúdo técnico é o mesmo da norma internacional.
A ISO 42001 é obrigatória no Brasil?
Não. Nenhuma lei brasileira obriga empresas a certificar o uso de IA pela ISO 42001. A obrigação aparece por outro caminho: contrato. Quando um cliente grande, um edital ou um parceiro exige a certificação, ela vira condição para vender, não para existir.
A lei específica de IA também não existe ainda. O PL 2338/2023, que pretende criar o marco legal, continuava em 12/10/2026 com a situação "aguardando parecer do relator" na comissão especial da Câmara, segundo a ficha de tramitação oficial. O cenário completo da tramitação está em governança de IA antes da lei.
O que já vale hoje é a LGPD, e ela conversa diretamente com a questão do fornecedor. A lei separa o controlador, a quem competem as decisões sobre o tratamento de dados pessoais, do operador, que trata os dados em nome do controlador (art. 5º, VI e VII). Quando a sua empresa decide colocar dados de clientes numa ferramenta de IA, a decisão é sua, e o operador deve seguir as instruções do controlador (art. 39).
Nenhum certificado do fornecedor responde, por você, ao cliente que pede revisão de uma decisão automatizada. É a sua empresa que precisa saber explicar o critério e ter alguém para revisar. A nossa página de adequação à LGPD detalha esse lado da conta.
Quando vale certificar e quando usar a norma como roteiro?
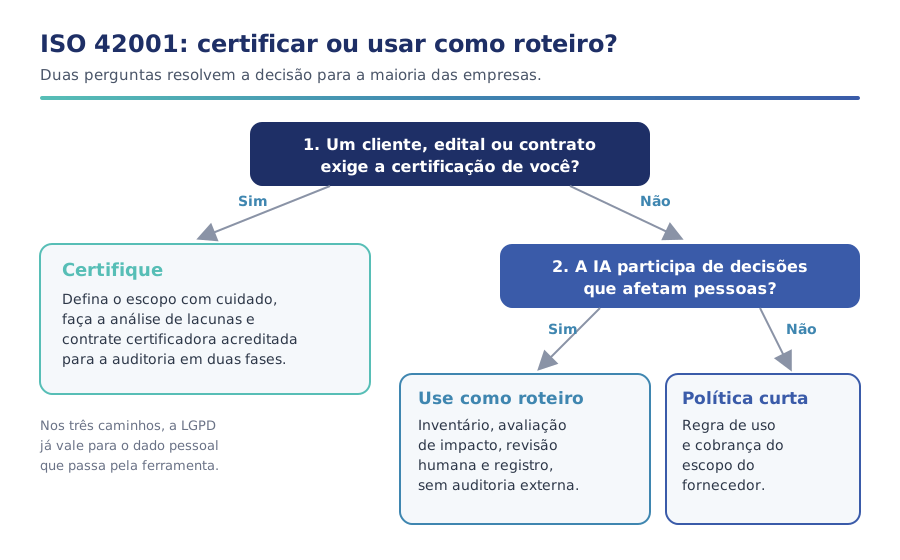
Para a empresa média brasileira que usa IA, mas não vende IA, a regra cabe em duas perguntas. A primeira decide se a certificação é necessária; a segunda decide quanto da norma vale aplicar sem auditoria.
| Situação da empresa | O que fazer com a ISO 42001 | O engano frequente |
|---|---|---|
| Usa IA só para rascunho, resumo e pesquisa | política curta de uso e lista de ferramentas aprovadas; conferir o escopo do fornecedor | achar que o selo do fornecedor dispensa política interna |
| IA no atendimento, no CRM ou em conteúdo publicado pela marca | usar os temas do Anexo A como lista de conferência, com foco em dados, uso e terceiros | deixar o assistente falar em nome da marca sem revisão |
| IA em crédito, preço, seleção de pessoas ou triagem de clientes | avaliação de impacto documentada e revisão humana nomeada, pensando no art. 20 da LGPD | não conseguir explicar a um titular por que ele foi recusado |
| Vende para grandes empresas, multinacionais ou governo | preparar o sistema de gestão e avaliar a certificação antes de o questionário chegar | descobrir a exigência no edital, com prazo menor que o da auditoria |
| Desenvolve ou revende produto com IA | certificação tende a virar argumento comercial; começar pelo escopo do produto | certificar a empresa inteira quando o cliente só pergunta pelo produto |
Leitura da Alliance a partir da ISO/IEC 42001, das páginas de conformidade de Microsoft e AWS e da LGPD
O caminho do meio, usar a norma como roteiro, é o que a maioria das empresas deveria seguir primeiro. Ele aproveita a parte boa da ISO 42001, que é a disciplina de perguntar onde a IA está, que risco ela traz e quem responde por ela, sem o custo de uma auditoria que ninguém pediu. Se um dia a certificação for exigida, boa parte do trabalho já estará feita.
O que a empresa ganha em cada caminho
Os benefícios reais dependem de qual caminho a empresa escolhe. Para quem certifica, o ganho mais concreto é comercial: responder a um questionário de cliente ou a um edital com evidência auditada, e não com uma promessa. Para quem usa a norma como roteiro, o ganho é de organização: um vocabulário comum entre áreas e uma lista de perguntas que não depende de opinião.
Há também um benefício que aparece pouco: a norma obriga a empresa a olhar para os seus fornecedores de IA com método. Saber pedir o escopo, a validade e a certificadora de um certificado já melhora a compra de tecnologia, com ou sem auditoria própria. Esse tipo de decisão é o que fica dentro de casa depois de um projeto bem feito, como discutimos em o que a consultoria de IA deixa com a empresa.
Quais erros as empresas cometem com a ISO 42001?
- Usar o selo do fornecedor como se fosse próprio, em apresentação comercial ou resposta a questionário. É afirmação que não se sustenta numa diligência.
- Não ler o escopo. O produto contratado pode não estar entre os serviços certificados, mesmo que o fornecedor seja.
- Certificar sem ninguém ter pedido, gastando auditoria antes de ter governança básica funcionando.
- Escopo grande demais na primeira certificação, quando o cliente só perguntava por um produto ou processo.
- Tratar a norma como assunto da TI, quando o uso de IA nasce em marketing, vendas, RH e atendimento.
- Confundir certificação com conformidade legal. A ISO 42001 não substitui a LGPD nem antecipa o texto final do PL 2338.
Os dois primeiros erros são os mais comuns e os mais baratos de evitar: bastam uma leitura do certificado e uma conversa com quem usa a ferramenta. Uma parte do uso real de IA, aliás, nem passa por fornecedor contratado, como mostramos em shadow AI, a IA que o funcionário já usa. Nenhum certificado cobre a ferramenta que a empresa não sabe que existe.
Por onde começar hoje
- Liste os fornecedores de IA que a empresa contrata e os produtos exatos que cada área usa.
- Para cada um, peça ou baixe o certificado ISO/IEC 42001 e a declaração de escopo, e confira nome do produto, certificadora e validade.
- Revise os contratos com esses fornecedores: uso de dados para treino, retenção, local de processamento e aviso de incidente.
- Marque os usos de IA que participam de decisões sobre pessoas e nomeie quem revisa cada um, pensando no art. 20 da LGPD.
- Pergunte ao comercial se algum cliente ou edital já pediu a certificação. Se sim, comece a preparar o sistema de gestão com escopo enxuto.
- Se ninguém pediu, use os temas do Anexo A como lista de conferência anual da governança de IA.
A Alliance ajuda empresas a fazer esse mapa, da leitura do escopo dos fornecedores à política interna e à preparação para uma eventual certificação, no trabalho de consultoria de IA. Se a dúvida ainda é em que ponto a operação está, o diagnóstico gratuito de marketing avalia a maturidade por área, incluindo tecnologia e automação. Do diagnóstico à ação.