Quase todo texto sobre o NIST AI RMF em português foi escrito por quem vende software de compliance. Explica as quatro funções em uma linha cada, cita meia dúzia de riscos e termina num formulário de demonstração. Para quem só quer saber se o framework serve para a própria empresa, sobra pouco.
Este guia faz o caminho inverso. Explica o que é o framework, o que ele não é (obrigatório, certificável), como se organiza e — a parte que falta em quase todos — lista os 12 riscos do perfil de IA generativa e traduz cada um para a empresa que não treina modelo nenhum, mas usa ChatGPT, Copilot ou um agente no WhatsApp todos os dias.
O que é o NIST AI RMF?
O NIST AI RMF (Artificial Intelligence Risk Management Framework) é um guia de gestão de riscos de inteligência artificial publicado pelo NIST, o instituto de padrões e tecnologia do governo dos Estados Unidos. Ele organiza o que uma organização precisa decidir, mapear, medir e tratar para usar IA de forma confiável, seja ela quem desenvolve o sistema, quem o implanta ou quem apenas o compra.
O documento-base, chamado NIST AI 100-1, se apresenta como voluntário, que preserva direitos, não específico de nenhum setor e agnóstico quanto ao caso de uso. Na prática, é um vocabulário comum e um roteiro: ele diz o que precisa estar resolvido, não com qual ferramenta. Por isso vale tanto para um banco quanto para uma clínica de dez funcionários que responde pacientes com um chatbot.
O framework também descreve o que conta como IA confiável. São sete características: válida e confiável; segura; protegida e resiliente; responsável e transparente; explicável e interpretável; com privacidade reforçada; e justa, com viés nocivo gerenciado. Cada risco que aparece adiante é ligado pelo próprio NIST a uma ou mais dessas características.
Quando o NIST AI RMF surgiu e por que está em revisão?
O framework foi lançado em janeiro de 2023, por determinação de uma lei americana de 2020 sobre a iniciativa nacional de IA. Um ano e meio depois, o instituto publicou o primeiro grande complemento, voltado à IA generativa. E a versão 1.0 já não é tratada como definitiva:
A página oficial não informa data para a nova versão. Por isso, quando aparecer a busca por "NIST AI RMF 2.0", a resposta honesta é: a revisão foi anunciada, mas o texto vigente continua sendo o 1.0 com o perfil de IA generativa. Em abril de 2026, o instituto também publicou uma nota conceitual para um novo perfil, voltado à IA em infraestrutura crítica — sinal de que o caminho é acrescentar perfis por contexto, não reescrever tudo do zero.
O NIST AI RMF é obrigatório?
Não. O framework é de uso voluntário, e isso está escrito no próprio documento e na página do NIST. Nenhuma empresa brasileira é obrigada a segui-lo, e nem as americanas o são por força dele mesmo. O que pode acontecer é um contrato, um cliente grande ou um questionário de fornecedor pedir que você demonstre alinhamento a ele.
Pela mesma razão, não existe certificação oficial do NIST AI RMF: a página do instituto não oferece nenhum processo de certificação. Quando um fornecedor fala em "certificado NIST AI RMF", trata-se de uma avaliação feita por ele próprio, com o critério dele. Para quem precisa de certificado auditável, o caminho é outro — e explicamos a diferença mais adiante.
No Brasil, ainda não há lei de IA em vigor, como mostramos no texto sobre governança de IA antes da lei. Isso torna o NIST útil por outro motivo: ele é um roteiro pronto, gratuito e público para organizar a casa enquanto a regra brasileira não chega.
Como o NIST AI RMF se organiza?
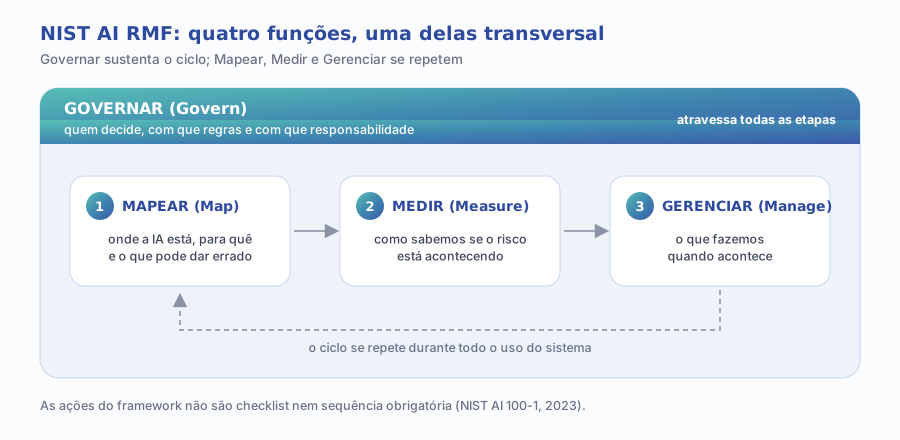
O núcleo do framework (o Core) tem quatro funções: Governar (Govern), Mapear (Map), Medir (Measure) e Gerenciar (Manage). Cada função se divide em categorias e subcategorias, que por sua vez trazem ações e resultados esperados.
| Função | A pergunta que ela responde | Exemplo na empresa que usa IA comprada |
|---|---|---|
| Governar | Quem decide, com que regras e com que responsabilidade? | Política de uso de IA, dono de cada ferramenta, inventário dos sistemas em uso |
| Mapear | Onde a IA está, para quê e o que pode dar errado ali? | Ficha de cada uso: processo, dados que entram, quem é afetado pela resposta |
| Medir | Como sabemos se o risco está acontecendo? | Amostra mensal de respostas do chatbot conferida por uma pessoa |
| Gerenciar | O que fazemos quando acontece? | Plano de resposta, ajuste do prompt, troca de fornecedor, desligamento |
Funções conforme o NIST AI 100-1 (2023); exemplos elaborados pela Alliance Comunicação.
Dois detalhes do texto original mudam a forma de aplicar. Primeiro, o NIST diz que as ações não são uma lista de checagem nem uma sequência obrigatória. Segundo, descreve Governar como uma função transversal, "infundida" nas outras três: depois de ter a governança no lugar, a maioria das organizações começa por Mapear e segue para Medir e Gerenciar, num processo que se repete.
O que é um perfil no NIST AI RMF?
Perfil é a aplicação do framework a um contexto específico. O documento-base prevê três tipos, e entender a diferença ajuda a não confundir o perfil de IA generativa com um manual de implantação:
- Perfil de caso de uso: as funções aplicadas a uma situação concreta, como contratação de pessoas ou crédito imobiliário.
- Perfil temporal: a foto de como a gestão de risco está hoje (perfil atual) e de onde se quer chegar (perfil-alvo). A diferença entre os dois vira o plano de ação.
- Perfil transversal: riscos de tecnologias usadas em vários setores ao mesmo tempo, como modelos de linguagem, serviços em nuvem ou compras de sistemas.
O NIST não impõe modelo de perfil. Para a empresa média, o perfil temporal é o mais útil: uma planilha com duas colunas — "como fazemos hoje" e "como deveríamos fazer" — já é um perfil no sentido do framework.
O que é o perfil de IA generativa do NIST (AI 600-1)?
O NIST AI 600-1 é um perfil transversal: aplica o AI RMF aos riscos que são exclusivos da IA generativa ou agravados por ela. Ele nasceu de um grupo de trabalho público e se concentra em quatro considerações principais: governança, testes antes da implantação, procedência do conteúdo e divulgação de incidentes.
O documento traz duas peças. A primeira é a lista de 12 riscos, cada um com definição e ligação às características de IA confiável. A segunda é um conjunto de mais de 200 ações sugeridas, codificadas por função — GV para Governar, MP para Mapear, MS para Medir e MG para Gerenciar —, cada uma indicando quais dos 12 riscos ajuda a tratar.
Um aviso que o próprio texto faz: ele cobre riscos com base empírica no momento da redação, e deixa de fora riscos especulativos de sistemas futuros. Não é um documento sobre "a IA que vai dominar o mundo"; é sobre o que já dá errado hoje.
Quais são os 12 riscos da IA generativa segundo o NIST?
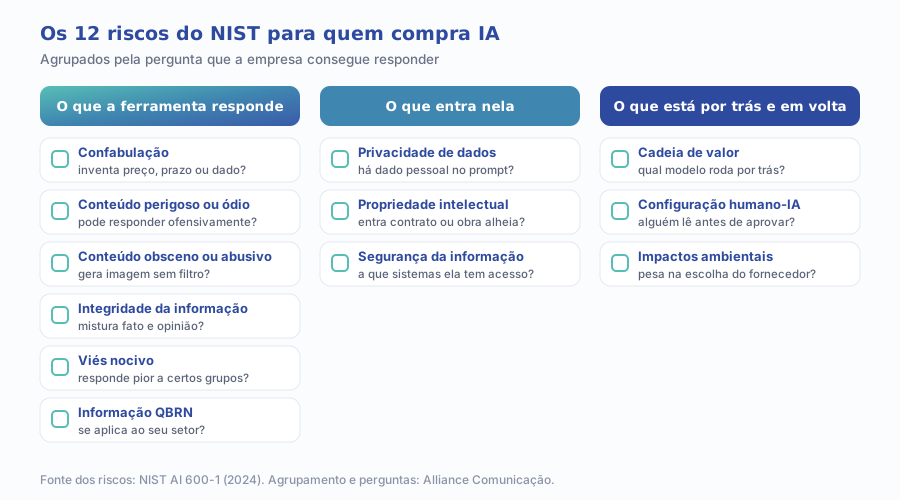
A lista abaixo segue a ordem do documento. A terceira coluna é a nossa tradução para quem usa IA comprada — o que o risco significa no dia a dia de uma empresa que não desenvolve modelo:
| Risco (NIST AI 600-1) | O que o NIST descreve | Como aparece na empresa que usa IA comprada |
|---|---|---|
| 1. Informação QBRN | Acesso facilitado a informação sobre armas químicas, biológicas, radiológicas ou nucleares | Raramente relevante fora de setores sensíveis; fica no inventário como "não se aplica, revisar se mudar o uso" |
| 2. Confabulação | Conteúdo errado ou falso afirmado com confiança, a chamada "alucinação" | Chatbot que inventa preço, prazo ou política; texto com dado ou fonte inexistente |
| 3. Conteúdo perigoso, violento ou de ódio | Produção facilitada de conteúdo violento, de incitação ou de ódio | Assistente público que pode ser induzido a responder de forma ofensiva em nome da marca |
| 4. Privacidade de dados | Vazamento, uso não autorizado ou reidentificação de dados pessoais e sensíveis | Funcionário cola dados de cliente na ferramenta; base do chatbot com dado pessoal sem necessidade |
| 5. Impactos ambientais | Alto uso de recursos computacionais em treino e operação | Pesa na escolha de fornecedor e no relato de sustentabilidade, não na operação diária |
| 6. Viés nocivo ou homogeneização | Amplificação de vieses e desempenho desigual entre grupos ou idiomas | Triagem de currículos com IA; respostas piores em português ou para certos perfis de cliente |
| 7. Configuração humano-IA | Excesso de confiança, viés de automação ou vínculo emocional com o sistema | Equipe que aprova o texto da IA sem ler; cliente que acha que falou com uma pessoa |
| 8. Integridade da informação | Conteúdo que não separa fato de opinião, ou usado em desinformação em escala | Deepfake com o porta-voz da marca; post gerado que mistura dado e opinião |
| 9. Segurança da informação | Barreira menor para ataques cibernéticos e superfície de ataque maior | Phishing mais convincente contra o financeiro; agente com acesso a sistemas internos |
| 10. Propriedade intelectual | Reprodução de conteúdo protegido sem autorização e exposição de segredo comercial | Imagem de campanha parecida demais com obra de terceiro; contrato confidencial colado no chat |
| 11. Conteúdo obsceno, degradante ou abusivo | Produção facilitada de imagens obscenas ou abusivas, inclusive íntimas sem consentimento | Ferramenta de imagem aberta ao público sem filtro; uso indevido interno |
| 12. Cadeia de valor e integração de componentes | Componentes de terceiros não transparentes ou rastreáveis e verificação inadequada de fornecedores | Não saber qual modelo roda por trás do app contratado, nem para onde vão os dados |
Riscos e descrições resumidos do NIST AI 600-1 (2024); a terceira coluna é interpretação da Alliance Comunicação.
Dois riscos merecem atenção especial de quem compra IA. A confabulação, definida pelo NIST como conteúdo errado ou falso afirmado com confiança, é o que mais aparece em atendimento — tratamos dela no artigo sobre alucinação de IA quando o bot inventa a sua marca. E a cadeia de valor, que inclui a verificação inadequada de fornecedores ao longo do ciclo de vida da IA, é exatamente a pergunta que quase ninguém faz antes de assinar o contrato.
Qual a diferença entre o NIST AI RMF, a ISO 42001 e o AI Act?
Os três aparecem juntos em quase toda conversa sobre governança de IA, mas têm naturezas diferentes. Um é guia, outro é norma certificável, o terceiro é lei:
| NIST AI RMF | ISO/IEC 42001 | AI Act (União Europeia) | |
|---|---|---|---|
| Natureza | Framework de gestão de risco | Norma de sistema de gestão de IA | Regulamento com força de lei |
| Obrigatório? | Não, uso voluntário | Não, salvo exigência contratual | Sim, para quem oferta ou usa IA no mercado europeu nos casos previstos |
| Certificação | Não existe certificação oficial | Sim, por auditoria independente | Não é certificação: é conformidade legal |
| Custo de acesso | Gratuito e público | A norma é paga | Texto público |
| Melhor uso | Roteiro para mapear e tratar riscos | Provar a cliente ou edital que há um sistema de gestão | Cumprir obrigação legal na Europa |
Elaborado pela Alliance Comunicação. NIST conforme a página oficial e o NIST AI 100-1.
Eles se combinam bem: o NIST ajuda a encontrar e tratar os riscos, e a ISO 42001 organiza isso num sistema auditável. O próprio NIST mantém documentos de correspondência (os crosswalks) entre o seu framework e outros referenciais. Se a dúvida é se vale a pena certificar, o texto sobre ISO 42001 e o certificado do fornecedor responde caso a caso.
Como aplicar o NIST AI RMF numa empresa que só usa IA comprada?
A boa notícia é que a maior parte das 200 ações sugeridas foi escrita para quem desenvolve ou implanta modelos. Para quem compra, o essencial cabe em cinco passos, na ordem que o próprio NIST indica: governança primeiro, depois mapear, medir e gerenciar.
1. Faça o inventário dos sistemas de IA em uso
É a primeira ação do perfil para a subcategoria de inventário: enumerar os sistemas de IA generativa da organização. Na prática, uma planilha com cada ferramenta, quem usa, para quê e quem é o responsável. Inclua o que o funcionário já usa por conta própria — o tema do texto sobre shadow AI.
2. Registre o que entra e o que está por trás
Para cada linha do inventário, o NIST sugere considerar a procedência dos dados, os problemas já conhecidos, o papel de supervisão humana, os direitos de propriedade intelectual e dados sensíveis envolvidos, e qual modelo de base roda por trás, em que versão. Se o fornecedor não responde, isso já é uma informação.
3. Escolha os riscos que se aplicam a cada uso
Nem todos os 12 riscos valem para todos os usos. Um assistente interno de redação pesa em confabulação, privacidade e propriedade intelectual; um chatbot público acrescenta conteúdo perigoso e configuração humano-IA. Marque os relevantes e ignore com justificativa os demais.
4. Defina como medir
Medir, aqui, pode ser simples: uma amostra mensal de respostas conferida por uma pessoa, um registro de reclamações ligadas à IA, uma revisão de quais dados foram colados nas ferramentas. O importante é que alguém olhe com frequência fixa.
5. Escreva o que fazer quando der errado
Quem desliga o chatbot, quem avisa o cliente, quem fala com o fornecedor. Se houver dado pessoal envolvido, a resposta precisa conversar com o plano de incidentes da adequação à LGPD, porque é ela, e não o NIST, que impõe obrigações legais no Brasil.
Quais os erros mais comuns ao adotar o NIST AI RMF?
- Tratar as ações como checklist. O próprio NIST diz que não são. Tentar cumprir as 200 trava o projeto na primeira semana.
- Começar por Medir. Comprar ferramenta de monitoramento antes de saber quais sistemas existem e quem responde por eles.
- Acreditar em "certificado NIST". Não existe certificação oficial; o que existe é avaliação de terceiros com critério próprio.
- Ignorar o fornecedor. O risco de cadeia de valor existe justamente porque quem compra IA herda decisões que não tomou.
- Fazer o inventário uma vez só. Ferramenta nova entra todo mês; o inventário precisa de dono e de data de revisão.
- Esquecer a lei brasileira. O framework é americano e voluntário; a LGPD já se aplica ao dado pessoal que a IA processa.
O NIST não diz qual ferramenta comprar. Diz quais perguntas a empresa precisa conseguir responder sobre a ferramenta que já comprou.
Como saber se a gestão de riscos de IA está funcionando?
Sem certificação para se apoiar, a empresa precisa de sinais próprios. Cinco indicadores simples mostram se o framework saiu do papel:
- Cobertura do inventário: quantas ferramentas de IA em uso têm dono e ficha preenchida.
- Riscos com responsável: dos riscos marcados como relevantes, quantos têm alguém encarregado de medir.
- Respostas conferidas: a amostra mensal de saídas da IA está sendo feita e registrada?
- Incidentes registrados e tratados: erro de IA que chegou ao cliente virou registro e ajuste?
- Perfil atual x perfil-alvo: a distância entre os dois diminuiu desde a última revisão?
Por onde começar hoje?
O ponto de partida é o mesmo que o NIST indica: governança antes de tudo, e inventário antes de qualquer ferramenta.
- Nomeie uma pessoa responsável pela gestão de riscos de IA, mesmo que acumule a função.
- Monte a planilha de sistemas de IA em uso, com dono, finalidade e dados envolvidos.
- Para cada sistema, marque quais dos 12 riscos se aplicam.
- Pergunte a cada fornecedor qual modelo roda por trás e o que acontece com os dados.
- Defina uma amostra mensal de respostas para conferência humana.
- Revise tudo em três meses e compare o perfil atual com o perfil-alvo.
Se a IA já faz parte do marketing, do atendimento ou das vendas, o diagnóstico gratuito de marketing da Alliance, que leva cerca de 30 minutos, mostra em que frentes a tecnologia pesa mais. E para montar o inventário, a política de uso e a escolha de fornecedores com método, a consultoria de IA parte exatamente deste roteiro.