Pergunte a uma empresa média se ela está adequada à LGPD e a resposta costuma vir em forma de documento: “temos política de privacidade no site” ou “o jurídico colocou a cláusula nos contratos”. Pergunte em seguida quantos sistemas guardam CPF de cliente, e a conversa trava.
Essa trava é o assunto deste artigo. A maior parte dos guias sobre LGPD nas empresas começa pela política e termina num checklist. Aqui a ordem é outra: o que a lei exige de fato, por que o inventário de dados pessoais vem antes de tudo, quais colunas ele precisa ter, quem de cada área preenche o quê, o que muda para a empresa pequena e quanto custa não fazer.
O que é LGPD na empresa, na prática?
A Lei Geral de Proteção de Dados (Lei 13.709/2018) regula qualquer operação com dado de pessoa física identificada ou identificável: coletar, armazenar, consultar, compartilhar, apagar. Na empresa, isso inclui o cadastro de clientes, a planilha de leads do marketing, a folha de pagamento, o currículo recebido por e-mail e a gravação da câmera da recepção.
A lei não se aplica só a quem vende pela internet nem só a empresa grande. Aplica-se a quem trata dado pessoal, e praticamente toda empresa trata, nem que seja o dos próprios funcionários. Dado em papel também conta: a ficha de cadastro na gaveta é tratamento tanto quanto o CRM.
Na prática, estar adequado significa conseguir responder a quatro perguntas sobre cada dado que a empresa usa: para que ele serve, com que autorização legal é usado, onde está e quem tem acesso. Política, contrato e encarregado são consequência dessas respostas, não substitutos delas.
- Controlador é quem decide para que e como o dado é usado. Em geral, a própria empresa.
- Operador é quem trata o dado em nome do controlador: a plataforma de e-mail marketing, a empresa de folha, a agência que roda a campanha.
- Encarregado (o DPO) é a pessoa indicada para ser o canal entre a empresa, os titulares e a ANPD.
- Titular é a pessoa a quem o dado se refere: o cliente, o lead, o funcionário.
Por que a LGPD deixou de ser assunto para depois?
Durante anos, a LGPD foi tratada como lei sem dente: a ANPD foi estruturada aos poucos, as sanções só passaram a valer em agosto de 2021 e, por um bom tempo, as notícias de punição foram raras. Esse cenário mudou.
Repare no fundamento: tratar dado sem hipótese legal adequada. Não foi vazamento nem ataque hacker. Foi usar dado sem ter decidido, e documentado, com base em que ele podia ser usado. É exatamente a lacuna que o inventário fecha.
E há o lado comercial, que costuma pesar antes da multa. Clientes corporativos e órgãos públicos passaram a pedir, em processo de compra, evidência de adequação: quem trata os dados, onde, com que base. A empresa que só tem a política para mostrar perde a concorrência para a que tem o registro.
O que as empresas brasileiras fizeram de fato pela LGPD?
O retrato mais recente vem da pesquisa TIC Empresas, do Cetic.br, que pergunta às empresas quais ações de adequação já realizaram. O padrão é claro: avançou o que se resolve com documento, ficou para trás o que exige conhecer o próprio dado.
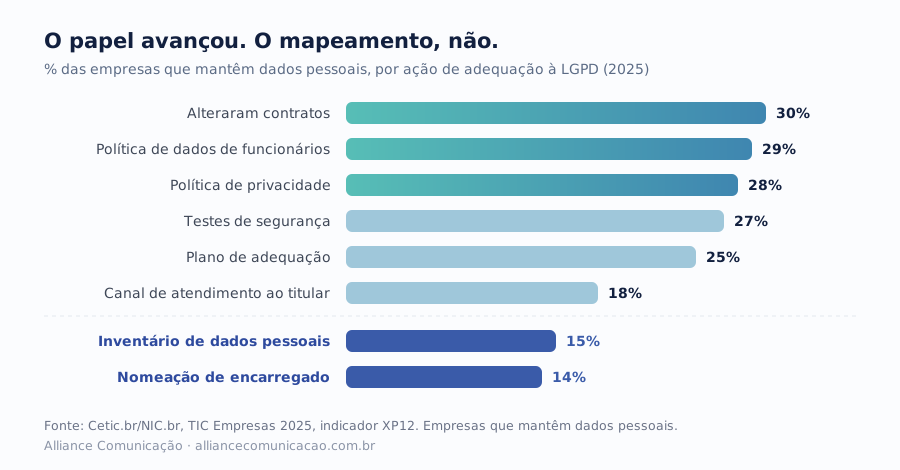
A leitura que interessa é a diferença entre as barras. Quase duas vezes mais empresas publicaram política de privacidade do que fizeram inventário. Ou seja, há um grupo grande de empresas com um documento público que descreve o que elas fazem com dados pessoais sem ter levantado o que fazem com dados pessoais.
O mesmo levantamento mostra que as empresas maiores fazem mais em todas as ações, o que é esperado. O problema não é de porte. É de sequência: a ação mais barata e mais visível foi feita primeiro, e a que dá lastro a todas as outras ficou pendente.
Por que começar pela política de privacidade dá errado?
Porque a política é uma declaração sobre o tratamento. Ela diz quais dados a empresa coleta, para quê, com quem compartilha e por quanto tempo guarda. Se ninguém levantou essas respostas antes, o texto vem de um modelo, de um concorrente ou de um gerador on-line, e passa a afirmar coisas que podem não ser verdade.
Isso cria um risco que a empresa sem política não tinha. Uma política que promete apagar dados em 12 meses, quando o CRM guarda tudo desde 2015, é prova documental contra a própria empresa. Uma política que lista três parceiros de compartilhamento, quando o marketing usa oito ferramentas, é informação incorreta ao titular, o que fere o princípio da transparência da lei.
Política escrita antes do inventário descreve uma intenção. Escrita depois, descreve a realidade.
O mesmo vale para os contratos, a ação mais comum da pesquisa. Inserir a cláusula de proteção de dados em todo contrato com fornecedor é útil, mas sem saber quais fornecedores recebem dado pessoal, e quais, a cláusula entra em contratos que não precisavam dela e falta nos que mais precisavam.
O que é o inventário de dados pessoais e por que ele é obrigatório?
Inventário de dados pessoais (também chamado de mapeamento de dados ou registro das operações de tratamento) é o documento que lista, operação por operação, que dado pessoal a empresa trata, para que, com base em qual hipótese legal, onde ele fica, quem acessa, com quem é compartilhado e quando é descartado.
Ele não é boa prática recomendada por consultoria. É obrigação legal. O artigo 37 da LGPD diz que “o controlador e o operador devem manter registro das operações de tratamento de dados pessoais que realizarem, especialmente quando baseado no legítimo interesse”. Nenhum dos guias que ocupam a primeira página do Google para o tema cita esse artigo, e é ele que transforma o inventário de item de checklist em dever.
Repare também que o artigo vale para controlador e operador. A agência, a software house e a empresa de folha que tratam dados em nome dos clientes também precisam de registro próprio. É o documento que o cliente corporativo pede quando audita um fornecedor.
Todas as demais peças dependem dele. A base legal é escolhida por finalidade, e a finalidade só aparece no inventário. O prazo de retenção da política sai da coluna de retenção. A lista de operadores dos contratos sai da coluna de compartilhamento. Até o atendimento ao titular depende dele: para responder “quais dados vocês têm sobre mim”, é preciso saber onde procurar.
Quais colunas o inventário de dados precisa ter?
A lei não traz um modelo fechado de colunas, e a Resolução CD/ANPD nº 2/2022 prevê um registro simplificado para agentes de pequeno porte. O mínimo que responde ao que a própria LGPD exige em outros artigos, como finalidade, base legal, compartilhamento e segurança, cabe em dez colunas. Cada linha é uma operação de tratamento, não um sistema: o mesmo CRM pode ter três linhas (vendas, pós-venda e campanhas).
| Coluna | O que responde | Exemplo de preenchimento |
|---|---|---|
| Processo | Qual atividade usa o dado | Envio de newsletter para leads |
| Área dona | Quem responde pela linha | Marketing |
| Titulares | De quem é o dado | Leads que baixaram material |
| Dados tratados | Quais campos, e se há dado sensível | Nome, e-mail, empresa, cargo |
| Finalidade | Para que exatamente | Enviar conteúdo e ofertas da empresa |
| Base legal | Qual hipótese do art. 7º (ou 11, se sensível) | Consentimento, registrado no formulário |
| Onde fica | Sistemas e locais físicos | Plataforma de automação e planilha de eventos |
| Quem acessa | Perfis internos com acesso | Time de marketing e vendas |
| Compartilhamento | Operadores e terceiros que recebem | Plataforma de e-mail, agência parceira |
| Retenção e descarte | Por quanto tempo e como apaga | Até o descadastro; exclusão automática |
Organizado pela Alliance a partir dos arts. 6º, 7º, 11, 37 e 46 da Lei 13.709/2018
Duas colunas extras valem a pena desde o começo: transferência internacional (a ferramenta guarda dados fora do Brasil?) e medidas de segurança (senha individual, dupla autenticação, backup). São as perguntas que aparecem no primeiro questionário de cliente corporativo.
Como fazer o inventário de dados na prática?
O erro mais comum é mandar uma planilha em branco por e-mail para todas as áreas. Volta vazia, ou volta com “usamos o sistema X”. Inventário se faz em entrevista curta, área por área, com alguém que conduza e preencha. A sequência abaixo cabe em quatro a seis semanas numa empresa de porte médio, dependendo do número de áreas e sistemas.
1. Nomeie quem conduz e dê um prazo
Uma pessoa coordena, de preferência quem será o encarregado ou o canal do titular. Cada área indica um respondente que conhece a rotina, não o diretor. Sem dono e data, o inventário vira o projeto que sempre fica para o trimestre seguinte.
2. Liste os sistemas antes de listar os dados
Comece pelo financeiro e pela TI: a lista de assinaturas pagas mostra quase todas as ferramentas em uso, inclusive as que a TI não sabia que existiam. Some as planilhas compartilhadas, as caixas de e-mail que recebem currículo e formulário, os grupos de WhatsApp de atendimento e os arquivos físicos.
3. Entreviste cada área com as mesmas seis perguntas
- Que dados de pessoas vocês recebem ou coletam, e de quem?
- Para que usam cada um? Se parassem de coletar, o que deixaria de funcionar?
- Onde esses dados ficam: sistema, planilha, e-mail, papel?
- Quem mais, dentro ou fora da empresa, recebe esses dados?
- Por quanto tempo guardam, e quem apaga?
- Há algum dado de saúde, biometria, criança ou adolescente no meio?
Algumas áreas concentram quase todo o risco. RH trata dados sensíveis (atestado, dependentes, sindicato) e de ex-funcionários. Marketing coleta em volume, usa várias ferramentas e compartilha com agência e plataforma de mídia. Comercial costuma ter planilha paralela ao CRM. Atendimento grava conversa e recebe documento por mensagem.
4. Preencha finalidade e base legal por linha
Com as respostas em mãos, cada operação ganha uma finalidade específica e uma das dez hipóteses do art. 7º, ou do art. 11 se o dado for sensível. Consentimento não é a resposta padrão: folha de pagamento se apoia em obrigação legal e em contrato; cobrança, em execução de contrato; prevenção a fraude pode se apoiar em legítimo interesse, que, pelo próprio art. 37, pede registro ainda mais cuidadoso.
5. Marque o que não tem justificativa
Todo inventário revela dado coletado “porque o formulário sempre pediu”: CPF no cadastro de newsletter, data de nascimento de lead, cópia de documento guardada sem prazo. O princípio da necessidade, no art. 6º, manda tratar o mínimo necessário. Parar de coletar é a adequação mais barata que existe.
6. Priorize pelo risco, não pela ordem da planilha
Quando o levantamento revela 30 sistemas, não dá para corrigir tudo de uma vez. Comece pelas linhas com dado sensível, dado de criança ou adolescente, grande volume de titulares, compartilhamento com muitos terceiros e armazenamento fora do Brasil. São os mesmos critérios que a ANPD usa para definir quando um incidente é grave, como se vê mais adiante.
Qual é a ordem certa de adequação à LGPD?
Com o inventário pronto, as outras peças deixam de ser redação e passam a ser consequência. A ordem abaixo não é a única possível, mas respeita uma regra simples: nenhuma etapa afirma algo que a anterior não levantou.
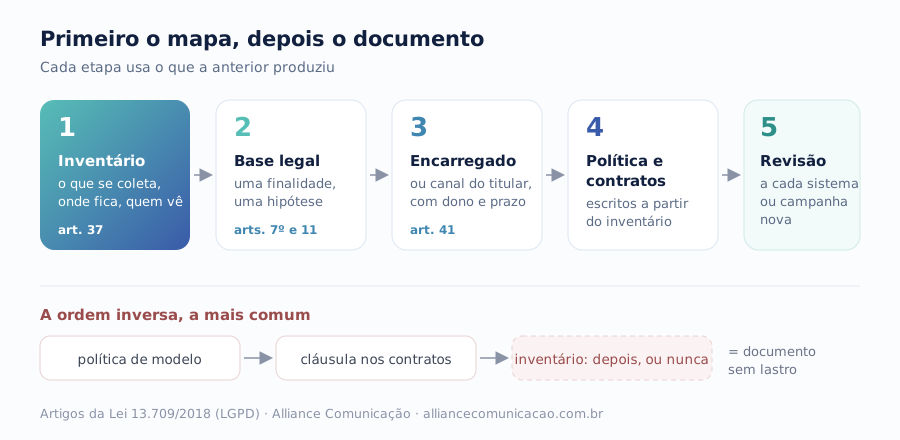
- Inventário: o registro do art. 37, com as colunas da tabela acima.
- Base legal por finalidade: uma hipótese para cada uso, com o legítimo interesse documentado em teste de balanceamento.
- Encarregado ou canal do titular: quem responde, por qual canal e em quanto tempo. O art. 19 dá até 15 dias para a declaração completa sobre os dados do titular.
- Política de privacidade e contratos: a política resume o inventário em linguagem clara; os contratos com operadores saem da coluna de compartilhamento.
- Revisão: toda ferramenta nova, campanha nova ou formulário novo vira linha nova antes de entrar no ar.
A etapa 5 é a que separa adequação de projeto. O inventário envelhece rápido: o marketing testa uma ferramenta, o comercial cria uma planilha, o RH troca de fornecedor de benefício. Uma regra de “nada entra sem virar linha” resolve mais do que uma auditoria anual.
Como comprovar que a empresa está adequada?
Não existe certificado oficial de adequação à LGPD. O que existe é evidência, e é ela que o cliente corporativo, o auditor ou a ANPD pedem. Um dossiê mínimo tem:
- o inventário atualizado, com data da última revisão;
- a indicação do encarregado, ou a descrição do canal do titular, com o contato publicado;
- o registro de pedidos de titulares atendidos e em quanto tempo;
- os contratos com operadores e a lista de quem recebe dados;
- a política de privacidade, coerente com o inventário;
- o registro de incidentes, inclusive os não comunicados;
- as medidas de segurança adotadas (controle de acesso, backup, dupla autenticação).
Segurança e proteção de dados andam juntas, mas não são a mesma coisa: a LGPD pede medidas técnicas “aptas a proteger” os dados, e a maior parte dos incidentes começa por um clique ou uma senha fraca. Vale ler como a segurança da informação protege a empresa de ataques que não escolhem alvo, porque é esse o lado técnico do mesmo compromisso.
Quando o encarregado de dados é obrigatório e o que muda para a empresa pequena?
Pela lei, a regra geral é indicar encarregado: o art. 41 diz que “o controlador deverá indicar encarregado pelo tratamento de dados pessoais” e manda divulgar publicamente a identidade e o contato dele. O mesmo artigo autoriza a ANPD a dispensar a indicação conforme a natureza e o porte da empresa, e ela fez isso na Resolução CD/ANPD nº 2/2022.
Pela resolução, microempresas, empresas de pequeno porte e startups não são obrigadas a indicar encarregado, desde que ofereçam um canal de comunicação com o titular. Também podem cumprir o registro do art. 37 de forma simplificada e têm prazo em dobro para várias obrigações, como atender pedidos de titulares. Indicar encarregado mesmo assim conta como boa prática para fins de dosimetria de sanção.
O ponto que quase todo guia omite: a dispensa não vale para quem faz tratamento de alto risco, nem para quem ultrapassa o limite de receita ou pertence a grupo econômico que ultrapassa. Uma clínica pequena que trata dado de saúde, ou uma startup que usa dado em larga escala, pode estar fora do regime simplificado.
| Micro, pequena e startup (regime da Res. 2/2022) | Média e grande, ou tratamento de alto risco | |
|---|---|---|
| Inventário (art. 37) | Obrigatório, em forma simplificada | Obrigatório, completo |
| Encarregado | Dispensado, se houver canal com o titular | Obrigatório, com contato público |
| Prazos com titulares e ANPD | Em dobro | Prazo regular |
| Onde costuma estar o risco | Planilhas, WhatsApp, formulário do site | Integrações entre sistemas, operadores, dado sensível |
| Primeiro movimento | Inventário de uma página e canal de contato no site | Inventário por área e encarregado com mandato |
| Quem conduz | Sócio ou gestor administrativo, com apoio externo pontual | Encarregado com apoio de jurídico, TI e segurança |
Organizado pela Alliance a partir da LGPD e da Resolução CD/ANPD nº 2/2022
Quais são as multas da LGPD e o que acontece em caso de vazamento?
As sanções estão no art. 52 da lei e vão além da multa. São seis, aplicáveis a empresas privadas:
- Advertência, com prazo para medidas corretivas.
- Multa simples de até 2% do faturamento no Brasil no último exercício, excluídos os tributos, limitada a R$ 50 milhões por infração.
- Multa diária, que também observa esse teto total.
- Publicização da infração, depois de confirmada.
- Bloqueio dos dados envolvidos até a regularização.
- Eliminação dos dados envolvidos.
As duas últimas costumam doer mais do que a multa: bloquear ou apagar a base de clientes de uma operação pode parar a operação. Foi o que aconteceu no caso ByteDance, em que a eliminação dos dados e a suspensão de publicidade vieram junto com o valor.
No vazamento, o relógio é curto. A Resolução CD/ANPD nº 15/2024 manda o controlador comunicar à ANPD e aos titulares, em até três dias úteis, o incidente que possa gerar risco ou dano relevante: aquele que possa afetar significativamente os titulares e envolva dado sensível, de criança, adolescente ou idoso, financeiro, de autenticação, protegido por sigilo ou em larga escala. Todo incidente, comunicado ou não, deve ficar registrado por pelo menos cinco anos.
Sem inventário, esses três dias viram uma investigação. Não dá para dizer quais dados vazaram, de quantos titulares e com quem mais eles estavam sem saber, antes, onde cada dado morava. Vale lembrar ainda que a página oficial de sanções da ANPD não traz uma lista consolidada de casos: ela remete ao Portal da Transparência e à consulta de processos, o que torna difícil medir o risco pelo histórico alheio.
Quais os erros mais comuns na adequação à LGPD?
- Copiar a política de privacidade de um concorrente. Ela descreve o tratamento dele, não o seu.
- Tratar consentimento como base legal para tudo. Consentimento pode ser revogado a qualquer momento; se o dado é necessário para cumprir contrato ou lei, a base é outra.
- Fazer o inventário uma vez e arquivar. Sem regra de atualização, ele fica defasado em meses.
- Esquecer os dados de funcionários e ex-funcionários. O RH é, muitas vezes, a área com mais dado sensível da empresa.
- Ignorar os operadores. A plataforma de e-mail, a agência e o software de atendimento tratam dado em seu nome e precisam estar no inventário e no contrato.
- Deixar o assunto só com o jurídico. O jurídico escreve os documentos; quem sabe onde o dado está são TI, marketing, RH e atendimento.
- Coletar dado “por via das dúvidas”. Cada campo a mais é mais uma linha para justificar, proteger e, se vazar, comunicar.
Por onde começar a adequação à LGPD nesta semana?
Não comece redigindo. Comece levantando. Um roteiro de cinco dias úteis que qualquer empresa consegue executar:
- Dia 1: defina quem coordena e peça ao financeiro a lista de todas as ferramentas e assinaturas pagas.
- Dia 2: monte a planilha com as dez colunas da tabela e preencha as linhas do seu próprio time.
- Dias 3 e 4: faça as entrevistas de 30 minutos com RH, marketing, comercial e atendimento, usando as seis perguntas.
- Dia 5: marque as linhas sem finalidade clara, as com dado sensível e as com compartilhamento, e decida as três primeiras correções.
Só depois disso vale revisar a política de privacidade e os contratos, agora com lastro. Se o time não tem tempo ou conhecimento para conduzir o levantamento, a adequação à LGPD conduzida pela Alliance começa exatamente por esse inventário, área por área, e entrega os documentos a partir dele.
E, se a dúvida é mais ampla, sobre onde a empresa está em dados, tecnologia e marketing como um todo, o diagnóstico de marketing gratuito avalia a maturidade em dados e mensuração junto das outras dimensões, e mostra por onde vale começar.