A cena se repete em empresas de todo tamanho. O analista de mídia pede demissão, a agência de redes sociais é trocada, e na semana seguinte alguém tenta entrar no Gerenciador de Anúncios. A senha está certa. O código de verificação, porém, chega num celular que não está mais ali — e a pessoa que o tem não atende.
A autenticação de dois fatores fez exatamente o que prometia: impediu a entrada de quem não tinha o segundo fator. O problema é que, desta vez, quem não tinha era a própria empresa. Este guia explica o que é a 2FA, por que ela vale a pena, e como transformá-la de risco de bloqueio em ativo da empresa — com dono, backup e procedimento de saída.
O que é autenticação de dois fatores?
Autenticação de dois fatores é a regra de que, para entrar numa conta, não basta saber a senha: é preciso apresentar uma segunda prova, de natureza diferente. A senha é algo que você sabe; o segundo fator costuma ser algo que você tem (o celular, uma chave física) ou algo que você é (digital, rosto).
Os formatos mais comuns são quatro: código por SMS, código gerado por um app autenticador, confirmação por notificação no celular e chave física de segurança. Quando a conta exige dois ou mais fatores, também se fala em autenticação multifator (MFA) — 2FA é o caso mais frequente dela.
Repare no detalhe que muda tudo numa empresa: quase todos esses formatos dependem de um objeto físico na mão de alguém. A senha pode ser compartilhada num cofre de senhas; o celular que recebe o código, não. É aí que a proteção vira dependência.
Qual o objetivo da autenticação de dois fatores — e ela funciona?
O objetivo é simples: fazer com que uma senha vazada, adivinhada ou roubada num golpe não seja suficiente para entrar. Senhas vazam o tempo todo, por reutilização, por bases expostas de outros serviços ou por phishing. O segundo fator é a barreira que continua de pé quando a primeira cai.
E há medição séria sobre o tamanho dessa barreira. Pesquisadores da Microsoft analisaram um grande conjunto de contas do Azure Active Directory com atividade suspeita e compararam o que aconteceu com as contas que tinham e que não tinham autenticação multifator:
O segundo número é o que interessa a quem administra contas de empresa: mesmo com a senha já nas mãos do atacante, o segundo fator segurou a imensa maioria das tentativas. Não existe outra medida de segurança de contas com relação custo-benefício parecida. Por isso a discussão aqui não é se a empresa deve usar 2FA — deve —, e sim como usar sem trancar a si mesma do lado de fora.
Qual a diferença entre a 2FA pessoal e a 2FA da empresa?
Os tutoriais que aparecem primeiro na busca ensinam a ativar a 2FA na sua conta pessoal. Faz sentido: ali, você é ao mesmo tempo o usuário, o dono da conta e o dono do celular. Numa empresa, essas três figuras se separam — e cada separação abre uma brecha.
| Conta pessoal | Conta da empresa | |
|---|---|---|
| Quem usa | Você | Funcionários, freelancers, agência |
| Quem é dono da conta | Você | A empresa (ou deveria ser) |
| Onde está o segundo fator | No seu celular | No celular de quem configurou — muitas vezes pessoal |
| Risco principal | Perder o celular | A pessoa sair e levar o fator junto |
| Quem pode recuperar | Você, com códigos de backup | Um administrador — se houver um e se ele tiver os códigos |
| Quando revisar | Ao trocar de aparelho | A cada entrada e saída de pessoa ou fornecedor |
Comparativo elaborado pela Alliance Comunicação a partir da rotina de gestão de acessos de clientes.
A linha que mais pesa é a terceira. Quando ninguém decide onde o segundo fator vai morar, ele mora onde estava mais à mão no dia da configuração: no celular de quem clicou em “ativar”.
Por que o celular de quem vai embora vira um problema?
Porque as contas de marketing de uma empresa raramente nascem dentro de um processo. O perfil do Instagram foi criado pelo estagiário de três anos atrás; o Google Ads, pela primeira agência; o domínio, pelo sobrinho do sócio. Cada um ativou a 2FA com o próprio número, como o tutorial mandava.
Enquanto todos estão por perto, isso é invisível. O problema aparece em três momentos previsíveis:
- Desligamento: a pessoa sai, troca de número ou simplesmente para de responder. O código continua indo para ela.
- Troca de agência ou fornecedor: a relação termina, às vezes de forma tensa, e o segundo fator vira moeda de negociação.
- Perda do aparelho: mesmo a pessoa certa, ainda na empresa, perde o celular — e ninguém guardou os códigos de backup.
Há um custo adicional pouco lembrado: enquanto o fator está com um ex-colaborador, a empresa não está de fato no controle da conta. Ele não precisa ter má intenção; basta o celular dele ser roubado. É o mesmo raciocínio de registrar o domínio no nome de quem: o que não está no nome da empresa não pertence, na prática, à empresa.
Quem deve ser o dono do segundo fator de cada conta?
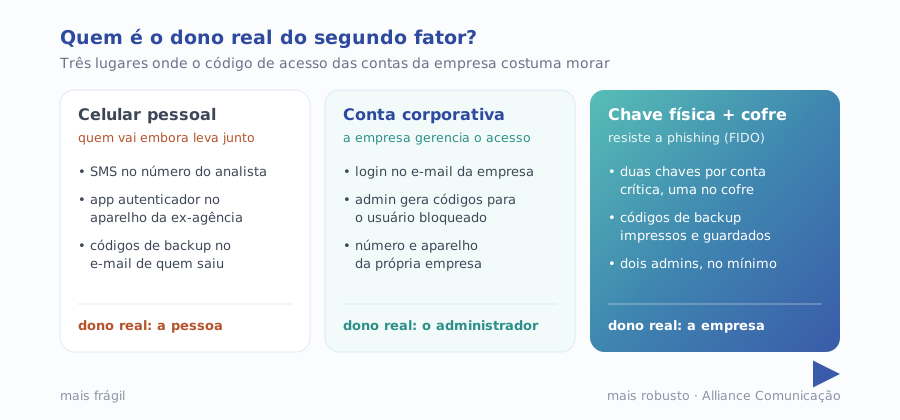
A resposta curta é: a empresa, por meio de um administrador nomeado e de um substituto. Pessoas usam as contas; a empresa controla o fator que libera a entrada. Na prática, há três degraus de maturidade, do mais frágil ao mais robusto:
Contas que aceitam login corporativo
Sempre que a plataforma permitir, faça o acesso passar por uma conta de e-mail da empresa (Google Workspace, Microsoft 365) em vez de uma conta pessoal. Assim a 2FA fica sob as regras do administrador do domínio, que consegue exigir a verificação, acompanhar quem a ativou e socorrer quem ficou trancado.
Contas que dependem de um perfil pessoal
Algumas plataformas exigem um perfil de pessoa física por trás do acesso — é o caso do ecossistema da Meta, em que o Gerenciador de Negócios é acessado por perfis do Facebook. Aqui, a regra é nunca depender de um único perfil: mantenha pelo menos dois administradores da própria empresa, cada um com a sua 2FA, e dê à agência acesso de parceiro, não de dono.
Contas críticas de infraestrutura
Registro do domínio, DNS, hospedagem e o superadministrador do e-mail são as contas que, se perdidas, derrubam todas as outras. Para elas vale o degrau mais alto: chave física de segurança, com uma segunda chave guardada em cofre e os códigos de backup impressos em local controlado.
Qual a melhor autenticação de dois fatores para cada conta?
Nem todo segundo fator protege igual. A agência americana de segurança cibernética resume a hierarquia sem rodeio:
Segundo a CISA, na página “More than a Password”, os métodos de MFA não oferecem o mesmo nível de proteção, a MFA resistente a phishing é o padrão a perseguir e a autenticação FIDO/WebAuthn é a única forma amplamente disponível resistente a phishing. A mesma página faz a ressalva que importa para quem está começando: qualquer MFA é melhor do que nenhuma.
Para a empresa, a escolha não depende só da força do método, mas de quem consegue controlá-lo. A combinação dos dois critérios dá esta leitura:
| Método | Força contra golpe | Controle pela empresa | Onde usar |
|---|---|---|---|
| SMS | Baixa — o código pode ser repassado num site falso | Ruim se o número é pessoal | Só como último recurso, num número da empresa |
| App autenticador | Média | Depende do aparelho onde o app está instalado | Contas do dia a dia, em aparelho da empresa |
| Notificação no celular | Média, melhor com confirmação por número | Depende do aparelho | Contas corporativas com login gerenciado |
| Chave física (FIDO) | Alta — resiste a phishing | Boa: o objeto é da empresa e pode ser guardado | Domínio, DNS, hospedagem e superadministradores |
Classificação de força segundo a CISA (“More than a Password”); critério de controle elaborado pela Alliance Comunicação.
O ângulo de golpe — qual fator resiste quando o funcionário clica no link errado — está detalhado no nosso artigo sobre phishing e o clique que vai acontecer. Aqui, o foco é outro: o fator mais forte do mundo não ajuda se estiver na gaveta de quem já saiu.
Onde guardar os códigos de backup da 2FA?
Quase toda plataforma que oferece 2FA oferece também uma lista de códigos de backup: senhas de uso único que substituem o segundo fator quando ele não está disponível. Eles são a diferença entre um susto de dez minutos e uma semana de suporte. E, numa empresa, quase sempre estão no lugar errado.
- Errado: num print no celular de quem configurou, num e-mail pessoal, num arquivo “senhas.txt” na área de trabalho.
- Melhor: num cofre de senhas corporativo, numa pasta com acesso restrito a dois administradores.
- Melhor ainda, para contas críticas: impressos, em envelope lacrado, num local físico controlado — e com registro de quando foram gerados.
Duas regras completam o cuidado. Primeiro, códigos de backup gerados de novo invalidam os anteriores na maior parte dos serviços — por isso gerar uma lista nova é a forma de neutralizar a que ficou com quem saiu. Segundo, códigos guardados precisam ser conferidos: uma lista de dois anos atrás, já parcialmente usada, pode não ter mais nenhum código válido.
O que fazer quando a autenticação de dois fatores não funciona?
Quando o código não chega ou o aparelho sumiu, o caminho de recuperação depende de que tipo de conta é. Na conta pessoal, resta o processo de recuperação da plataforma — que pode levar dias e exigir documentos. Na conta corporativa, existe um atalho, desde que tenha sido preparado antes.
O Google documenta esse atalho para o Workspace. Conforme a ajuda do administrador do Google Workspace, quando um usuário fica bloqueado pela verificação em duas etapas e não tem códigos de backup, um administrador com o privilégio de gerenciamento de usuários pode gerar códigos para ele no Admin Console e enviá-los ao usuário. A mesma página recomenda que os superadministradores gerem e imprimam códigos de backup com antecedência, guardem-nos em local seguro e mantenham um superadministrador adicional.
A lição vale além do Google: a recuperação rápida é uma decisão tomada antes do problema. Se só existe um administrador, e é justamente ele quem está trancado, o atalho não existe. Por isso a regra mínima de “dois administradores da empresa” aparece em toda boa política de acessos — e merece estar escrita na política de segurança da informação, não só na cabeça de alguém.
Como fazer o desligamento sem perder o acesso às contas?
Trocar a senha de quem saiu é o reflexo de quase todo mundo — e não resolve o segundo fator. O procedimento completo tem seis passos, nesta ordem:
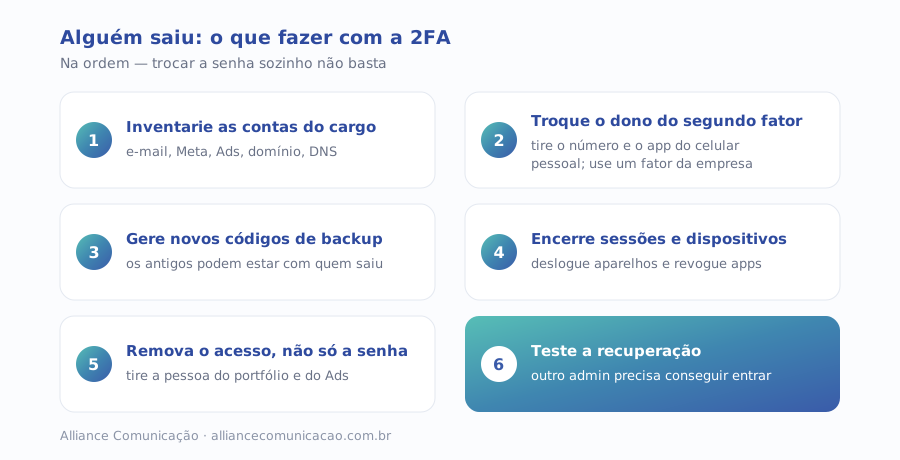
1. Inventarie as contas do cargo
Liste tudo que a pessoa ou a agência acessava: e-mail, perfis sociais, portfólio empresarial da Meta, Google Ads, Analytics, Search Console, registro do domínio, DNS, hospedagem, ferramentas de automação. O inventário é o passo que mais falha, porque ninguém tinha a lista antes.
2. Troque o dono do segundo fator
Enquanto a pessoa ainda colabora, transfira o número de telefone, o app autenticador ou a chave para um fator controlado pela empresa. Se ela já não responde, use o caminho do administrador ou a recuperação oficial da plataforma.
3. Gere novos códigos de backup
Os códigos antigos podem estar num print no celular de quem saiu. Gerar uma lista nova os neutraliza e devolve o backup ao cofre da empresa.
4. Encerre sessões e dispositivos
Uma sessão aberta num notebook antigo não pede segundo fator de novo. Encerre as sessões ativas, remova dispositivos confiáveis e revogue aplicativos conectados com a conta daquela pessoa.
5. Remova o acesso, não só a senha
Tire a pessoa do portfólio empresarial, da conta de anúncios, das propriedades de Analytics e do painel do domínio. Senha trocada com usuário ainda cadastrado é uma porta encostada.
6. Teste a recuperação
Por fim, peça a um segundo administrador que entre em cada conta crítica. Se ele não consegue, o desligamento ainda não terminou.
Quais os erros mais comuns com 2FA nas empresas?
- Um só administrador. Se ele perde o celular ou sai, ninguém mais consegue gerar códigos nem recuperar a conta.
- Agência como dona. A agência configura tudo com o próprio número e a empresa nunca é adicionada como administradora.
- Celular pessoal no SMS. O número troca de mão, é portado ou cancelado, e o código passa a ir para outra pessoa.
- Códigos de backup sem dono. Gerados no dia da ativação e nunca mais vistos — ou guardados no e-mail de quem configurou.
- Desligamento só com troca de senha. O segundo fator e as sessões abertas continuam com quem saiu.
- Desativar a 2FA para “resolver”. Tira o bloqueio e devolve a conta ao risco de ser invadida com uma senha vazada.
Todos esses erros têm a mesma raiz: a 2FA foi ativada como configuração individual, não como processo da empresa. Corrigir um por um ajuda; documentar quem é dono de quê evita que voltem.
E como medir se a 2FA está sob controle?
- Cobertura: percentual das contas do inventário com 2FA ativa. A meta é 100% nas críticas.
- Propriedade: percentual das contas cujo segundo fator está num recurso da empresa, não num aparelho pessoal.
- Redundância: número de administradores da empresa por conta crítica — nunca menos de dois.
- Backup conferido: data da última geração e verificação dos códigos de backup de cada conta crítica.
- Tempo de desligamento: quantos dias, depois da saída de alguém, todas as contas estavam com fator e acesso transferidos.
São indicadores que cabem numa planilha e numa revisão trimestral. O que importa é que existam: sem eles, a primeira vez que a empresa descobre o problema é no dia em que a conta trava.
O que muda por tipo de negócio?
O princípio é o mesmo para todos, mas o ponto de maior risco varia conforme a estrutura:
- Pequena empresa com dono centralizador: o risco é o próprio sócio ser o único fator de tudo. Um segundo administrador de confiança e códigos impressos resolvem a maior parte.
- Empresa que terceiriza o marketing: o risco é a agência ser dona. A regra é a empresa como proprietária e a agência como parceira com acesso delegado.
- Empresa com equipe interna grande: o risco é a rotatividade. Login corporativo, política escrita e checklist de desligamento no RH são o caminho.
- E-commerce e negócios que vivem de mídia paga: uma conta de anúncios travada para a venda. Aqui, chave física e redundância de administradores se pagam rápido.
Se a empresa não sabe em qual desses cenários está, ou quantas contas tem de fato, o diagnóstico de marketing gratuito ajuda a mapear os canais e ativos digitais — o primeiro passo do inventário.
Por onde começar hoje
- Faça o inventário das contas digitais da empresa e anote, em cada uma, para onde vai o segundo fator.
- Marque em vermelho as que dependem de celular pessoal ou de fornecedor.
- Garanta dois administradores da empresa em cada conta crítica.
- Gere novos códigos de backup e guarde-os num cofre corporativo ou impressos em local controlado.
- Migre domínio, DNS e superadministradores para chave física de segurança.
- Inclua o checklist de 2FA no processo de desligamento e na troca de fornecedor.
Nada disso exige software caro; exige decidir quem é dono de quê. Se a empresa quiser apoio para montar o inventário, padronizar acessos e escrever o procedimento, essa é parte do trabalho de Tech & Security da Alliance. O ganho é concreto: a próxima saída de funcionário vira um item de checklist, não uma crise.