Quase toda empresa tem um firewall, mesmo que ninguém saiba exatamente onde ele está. Às vezes é uma caixa no rack com luzes piscando, às vezes é um recurso dentro do roteador da operadora, às vezes é um serviço na nuvem contratado junto com a VPN. Ele foi instalado, configurado uma vez e esquecido, porque a ideia que ficou é a de um muro: uma vez de pé, protege.
Este guia é sobre o firewall da empresa, não o do Windows no computador de casa. Ele explica o que é, como funciona, quais tipos existem e como escolher. E trata do ponto que os guias mais lidos deixam de fora: nos últimos dois anos, o firewall e a VPN deixaram de ser só a barreira e passaram a ser um dos caminhos preferidos de quem ataca.
O que é firewall e para que serve?
Firewall é um sistema de segurança que controla o tráfego entre redes com base em regras. Ele fica no ponto de passagem, normalmente entre a rede interna da empresa e a internet, e examina cada conexão para decidir se ela pode seguir, se deve ser bloqueada ou se precisa ser registrada. O nome vem da construção civil: a parede corta-fogo que impede um incêndio de passar de um cômodo para outro.
Na prática, ele serve a quatro fins. Bloquear o que não foi autorizado, como alguém da internet tentando acessar diretamente um servidor interno. Limitar o que sai, para que uma máquina infectada não converse livremente com o servidor do atacante. Separar áreas da rede, como a rede de visitantes, a do financeiro e a das câmeras. E registrar o que passou, o que é a base de qualquer investigação depois de um incidente.
O firewall pode ser um equipamento físico dedicado, um software instalado em um servidor, uma máquina virtual na nuvem ou um serviço contratado. A forma muda; a função de decidir o que passa e o que não passa é a mesma.
Como o firewall funciona por dentro?
Todo dado que circula numa rede viaja em pacotes, e cada pacote carrega um endereço de origem, um de destino e uma porta, que indica o serviço usado (páginas web, e-mail, acesso remoto). O firewall compara essas informações com uma lista de regras, lida de cima para baixo. A primeira regra que se aplica decide o destino do pacote.
Uma regra típica diz algo como: “permitir que qualquer computador da rede interna acesse sites na internet” ou “permitir que a internet chegue ao servidor de e-mail, só na porta do e-mail”. No fim da lista vem a regra mais importante de todas, a de negar tudo o que não foi explicitamente permitido. Firewall configurado ao contrário, liberando tudo e bloqueando exceções, é um dos erros mais comuns em empresas pequenas.
Os firewalls modernos também guardam o estado das conexões. Se um funcionário abriu uma página, o firewall sabe que a resposta que volta faz parte daquela conversa e a deixa entrar, sem precisar de uma regra para cada sentido. Já um pacote que chega da internet sem ter sido pedido por ninguém é tratado como suspeito.
Quais são os tipos de firewall?
Os tipos se acumularam ao longo do tempo, e cada geração somou uma camada à anterior. Conhecer a sequência ajuda a entender o que cada proposta comercial está, de fato, oferecendo.
| Tipo | O que examina | Ponto forte | Limite |
|---|---|---|---|
| Filtro de pacotes | Endereço, porta e protocolo de cada pacote, isoladamente | Simples e rápido | Não entende a conversa nem o conteúdo |
| Stateful (com estado) | O pacote dentro da conexão a que ele pertence | Bloqueia o que chega sem ter sido pedido | Não sabe qual aplicação está passando |
| Proxy (gateway de aplicação) | O conteúdo, atuando como intermediário da conexão | Inspeção profunda de um serviço específico | Mais lento e restrito a poucos protocolos |
| UTM (gestão unificada de ameaças) | Firewall com antivírus de rede, filtro web e VPN na mesma caixa | Tudo em um, bom para PME | Desempenho cai quando muitos recursos ficam ligados |
| NGFW (nova geração) | Aplicação, usuário e assinatura de ataques, além de portas | Regras por aplicativo e por pessoa, com prevenção de intrusão | Licenças recorrentes e exige operação qualificada |
| Firewall como serviço (FWaaS) | O tráfego de usuários e unidades, roteado para a nuvem do provedor | Protege quem trabalha fora do escritório | Depende do provedor e da qualidade da conexão |
Comparativo da Alliance Comunicação. A fronteira entre UTM e NGFW varia de fabricante para fabricante; confira na ficha técnica quais recursos estão incluídos e quais dependem de licença.
Dois termos aparecem muito na busca e merecem explicação. Firewall de rede é o que protege a rede inteira a partir de um ponto de passagem, em oposição ao firewall de host, que roda dentro de cada computador (como o do Windows). Firewall de borda é o firewall de rede posicionado na fronteira com a internet, a “borda” da rede. É essa posição que o torna valioso e, como veremos, exposto.
Qual a diferença entre firewall, antivírus e VPN?
Os três aparecem juntos em qualquer conversa sobre segurança e costumam ser vendidos no mesmo pacote, o que alimenta a confusão. Cada um responde a uma pergunta diferente.
- Firewall pergunta: essa conexão pode passar? Ele age no caminho entre redes e não sabe, sozinho, se um arquivo dentro de uma conexão permitida é malicioso.
- Antivírus (ou a proteção de endpoint, sua versão atual) pergunta: o que está rodando neste computador é perigoso? Ele age dentro da máquina, onde o firewall de rede não enxerga.
- VPN pergunta: como esse usuário de fora entra na rede com segurança? Ela cria um túnel cifrado até a empresa. Em muitas empresas, quem termina esse túnel é o próprio firewall.
A última frase é a que importa para o resto deste guia. Quando o firewall também é o concentrador da VPN, ele passa a ser o porteiro da rede e, ao mesmo tempo, a porta que aceita login de qualquer lugar do mundo. Se essa porta tiver uma falha, quem a explora não precisa enganar ninguém lá dentro.
Por que o firewall virou porta de entrada de ataques?
Por definição, o firewall de borda e a VPN precisam estar acessíveis pela internet. Eles são, ao mesmo tempo, o equipamento mais exposto da empresa e o que tem a visão mais privilegiada da rede. Para quem ataca, isso faz deles um alvo de retorno alto: uma falha explorável ali abre o caminho para dentro, sem depender de phishing nem de senha roubada.
O relatório de violações de dados mais citado do mercado, o DBIR da Verizon, mediu essa virada em números.
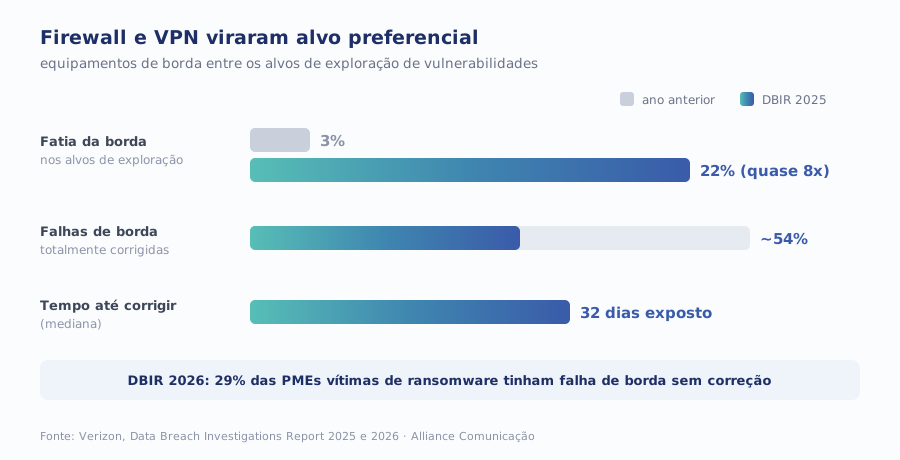
Leia os dois números juntos. Quase metade das falhas em equipamentos de borda não foi totalmente corrigida, e as que foram levaram, na mediana, um mês. Durante esse mês, o equipamento ficou exposto à internet com uma falha conhecida, publicada e, muitas vezes, já com instruções de exploração circulando.
Para as empresas menores, o retrato do ano seguinte é ainda mais direto, porque liga a falha de borda a um tipo específico de ataque.
Os dois caminhos se encontram no mesmo equipamento. A falha não corrigida é do firewall; a credencial comprometida, muitas vezes, é a da VPN que o firewall recebe. Por isso o assunto não é “ter ou não ter firewall”. É tratar o firewall como um sistema que precisa de manutenção, e não como um muro que se constrói uma vez.
O firewall não é o muro da empresa; é a porta mais vigiada dela, e porta também precisa de fechadura nova.
Qual firewall usar na empresa?
Não existe um “melhor firewall” em abstrato. Existe o firewall que cabe no desenho da operação e que a empresa consegue manter. Os critérios que mais pesam são onde estão os sistemas (no escritório ou na nuvem), onde estão as pessoas (no escritório ou espalhadas) e quem vai cuidar do equipamento depois da instalação.
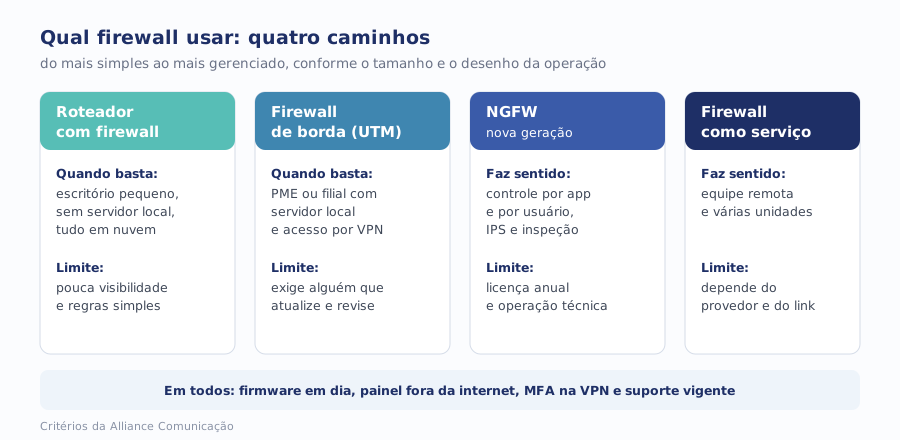
- O roteador basta quando o escritório é pequeno, não há servidor local, os sistemas são todos em nuvem (e-mail, ERP, arquivos) e ninguém acessa a rede interna de fora. Nesse caso, o que protege de verdade é a segurança das contas na nuvem, e um firewall caro na entrada guarda pouca coisa.
- Firewall de borda (UTM) faz sentido quando há servidor no escritório, sistema legado instalado localmente, câmeras e equipamentos que precisam ser separados da rede principal, ou acesso remoto por VPN. É o caso mais comum de PME.
- NGFW faz sentido quando a empresa precisa de regras por aplicativo e por usuário (liberar o sistema de vendas só para o comercial, por exemplo), prevenção de intrusão e visibilidade detalhada, e tem quem opere isso.
- Firewall como serviço faz sentido quando boa parte da equipe trabalha fora, há várias unidades pequenas ou os sistemas já moram na nuvem. A proteção acompanha o usuário, não o prédio.
Na comparação de marcas, que é como muita gente busca, olhe menos para a lista de recursos e mais para três perguntas: por quanto tempo o fabricante promete atualizar aquele modelo, com que rapidez ele publica correções e avisa os clientes, e se há alguém, interno ou parceiro, com experiência real naquela plataforma. O firewall com mais recursos de segurança no papel é o mais perigoso da rede se ninguém aplicar as atualizações.
Quanto custa um firewall para empresa?
O preço varia demais para caber num número honesto, e qualquer valor publicado sem saber o tamanho da operação é chute. O que dá para fazer é entender do que o custo é feito, para comparar propostas pelo mesmo critério:
- Equipamento ou assinatura base. Dimensionado pela vazão (quanto tráfego passa) e pelo número de usuários e conexões simultâneas. Atenção à vazão com todos os recursos ligados, que costuma ser bem menor que a vazão “de firewall puro” da propaganda.
- Licenças de segurança. Prevenção de intrusão, filtro web, antivírus de rede e atualização de assinaturas costumam ser cobrados à parte, por ano. Sem elas, o NGFW vira um firewall comum.
- Suporte e garantia do fabricante. É o que dá direito a atualização de firmware e troca do equipamento. Sem contrato vigente, pode não haver correção disponível para você quando a falha for publicada.
- Implantação. Desenho das regras, separação de redes, configuração da VPN e migração do equipamento antigo.
- Operação contínua. Horas de alguém aplicando atualizações, revisando regras, olhando alertas e respondendo a incidentes. É o item que mais some do orçamento e o que mais faz falta.
Compare as propostas pelo custo de três a cinco anos, somando os cinco itens, e não pelo preço da caixa. Um equipamento barato com licença cara na renovação, ou sem suporte incluído, costuma ser o mais caro da lista.
Como manter o firewall seguro na prática?
Se o firewall é alvo, ele precisa ser cuidado como qualquer outro sistema crítico. Estes são os passos que fazem a diferença, na ordem em que costumam render mais.
1. Saiba exatamente o que está exposto
Liste os equipamentos de borda da empresa: firewall, concentrador de VPN, roteador da operadora, acesso remoto de fornecedores. Para cada um, anote modelo, versão de firmware e quem é o responsável. Não dá para corrigir o que ninguém sabe que existe.
2. Aplique as correções do fabricante com prazo curto
Assine os avisos de segurança do fabricante e defina uma régua: falha crítica em equipamento de borda se corrige em dias, não no próximo trimestre. A mediana de 32 dias medida pelo DBIR é exatamente o intervalo que precisa encolher.
3. Confira a data de fim de suporte
Todo modelo de firewall tem uma data a partir da qual o fabricante para de publicar correções. Depois dela, a próxima falha descoberta fica aberta para sempre. Descubra essa data para cada equipamento e planeje a troca antes, não depois.
4. Tire o painel administrativo da internet
A tela de administração do firewall não deve estar acessível pela internet aberta. Restrinja o acesso à rede interna ou a endereços específicos, troque as senhas de fábrica e use contas individuais para cada administrador, nunca uma conta compartilhada.
5. Exija MFA na VPN
Com 38% das PMEs vítimas de ransomware tendo credenciais comprometidas, senha sozinha na VPN é convite. A autenticação em dois fatores é o controle mais barato desta lista, e o guia sobre autenticação de dois fatores e o celular que sai da empresa mostra como implantá-la sem travar a operação.
6. Revise as regras e guarde os registros
A cada trimestre, revise as regras: libere só o necessário, apague exceções temporárias que ficaram permanentes e confirme que a última regra é “negar tudo”. E mantenha os registros de acesso guardados por tempo suficiente para investigar um incidente que só será descoberto semanas depois.
Quais são os erros mais comuns com firewall?
- Instalar e esquecer. O firewall configurado no dia da implantação e nunca mais atualizado é o perfil exato do equipamento de borda explorado.
- Manter o equipamento depois do fim de suporte. Ele continua funcionando, e por isso ninguém troca, até a primeira falha sem correção.
- Regra “permitir tudo” provisória. Criada para resolver um problema urgente, ela fica anos no topo da lista anulando todas as outras.
- Painel de administração aberto para a internet, às vezes com o usuário e a senha de fábrica.
- VPN só com senha, e com contas de ex-funcionários e de fornecedores que já saíram ainda ativas.
- Comprar recurso sem licença. O NGFW chega com prevenção de intrusão, mas a assinatura não foi renovada e o recurso está desligado.
- Confiar só no firewall. Ele não substitui a proteção dos computadores nem a cópia de segurança fora do alcance do ransomware, assunto do guia sobre backup em nuvem e a cópia que o ransomware alcança.
Como saber se o firewall está fazendo o trabalho?
Firewall bom não se mede pela quantidade de ataques bloqueados que aparece no painel, número que impressiona e diz pouco. Meça a higiene do equipamento e o tempo de reação:
| Indicador | O que mostra | Sinal de alerta |
|---|---|---|
| Dias entre o aviso do fabricante e a correção aplicada | Velocidade de reação a falhas de borda | Falha crítica aberta por semanas |
| Meses até o fim de suporte de cada equipamento | Risco de ficar sem correção disponível | Equipamento já fora de suporte ou a menos de um ano |
| Contas de VPN ativas com MFA | Exposição a credencial roubada | Qualquer conta sem segundo fator |
| Regras sem uso ou sem dono | Acúmulo de exceções esquecidas | Regras amplas sem justificativa registrada |
| Painel administrativo acessível pela internet | Superfície de ataque do próprio firewall | Sim, para qualquer endereço |
| Dias de registros de acesso guardados | Capacidade de investigar um incidente | Registros apagados em poucos dias |
Indicadores sugeridos pela Alliance Comunicação; o tempo até a correção é a mesma métrica que o DBIR usa para medir as falhas de borda.
Uma verificação externa também ajuda. Um teste de intrusão de rede externa mostra o que a internet enxerga do firewall e da VPN, do mesmo jeito que um atacante enxergaria. E, se a operação depende do link de internet, vale entender como o firewall se comporta sob sobrecarga, tema do guia sobre ataque DDoS que acaba antes do alerta.
O que muda por tipo de empresa?
- Escritório pequeno, tudo em nuvem. O roteador com firewall ativo, senha trocada e firmware em dia costuma bastar na rede. O esforço maior vai para MFA nas contas de nuvem e para separar a rede de visitantes.
- PME com servidor local e acesso remoto. Um firewall de borda com VPN e MFA, contrato de suporte vigente e alguém responsável pelas atualizações. É o perfil que o DBIR mais aponta entre as vítimas de ransomware por falha de borda.
- Empresa com várias unidades. Gerenciar vários firewalls separados multiplica o trabalho de atualização. Gestão centralizada ou firewall como serviço reduz o número de equipamentos que podem ficar para trás.
- Comércio com maquininha e loja virtual. Separar a rede de pagamentos da rede dos caixas, do Wi-Fi e das câmeras é tarefa direta do firewall, e costuma ser exigência de quem processa cartão.
Por onde começar hoje
Comece pelo teste de dois minutos: modelo, firmware, data da última atualização e data de fim de suporte. Com essas quatro respostas, a empresa já sabe se o problema é trocar o equipamento, atualizar o que existe ou só organizar quem cuida dele. Em seguida, feche as duas portas mais baratas: painel administrativo fora da internet e MFA em todas as contas de VPN.
Se a escolha ainda for qual firewall comprar, compare propostas pelo custo de alguns anos e pela promessa de suporte do fabricante, não pela lista de recursos. Para desenhar a rede, escolher o equipamento e manter tudo atualizado com rotina, conte com o trabalho de tecnologia e segurança da Alliance. E, se a dúvida for onde estão os pontos frágeis da operação como um todo, o diagnóstico gratuito de maturidade mostra como a empresa está em tecnologia, dados e processos, lado a lado com as demais áreas.