Quase toda empresa que já teve o site fora do ar por ataque DDoS conta a mesma história. O site caiu, alguém percebeu pelo WhatsApp de um cliente, ligou para a hospedagem, abriu chamado — e, quando o técnico olhou, estava tudo normal de novo. A conclusão costuma ser “foi uma instabilidade”. Muitas vezes foi um ataque, e ele já tinha terminado.
Este artigo explica o que é um ataque DDoS, como ele funciona e como reconhecê-lo. Depois vai ao que os guias sobre o tema não costumam mostrar: o que os números de 2026 dizem sobre o ataque típico — curto e pequeno — e por que isso torna inútil a defesa que começa com um telefonema. No fim, a lista do que perguntar à sua hospedagem antes do próximo.
O que é um ataque DDoS?
DDoS é a sigla de Distributed Denial of Service, ou negação de serviço distribuída. É um ataque que tenta deixar um site, um aplicativo ou um servidor indisponível, inundando-o com mais tráfego do que ele consegue atender. A comparação mais honesta é a de uma loja cuja porta é bloqueada por uma multidão que não vai comprar nada: os clientes de verdade não conseguem entrar.
O ponto que mais confunde quem não é da área: DDoS não é invasão. O atacante não entra no sistema, não lê o banco de dados, não sequestra arquivos. O alvo é a disponibilidade — o terceiro pilar da segurança, ao lado da confidencialidade e da integridade. Para o negócio, porém, o efeito é concreto: site fora do ar é venda que não acontece, formulário que não chega e campanha paga levando gente para uma página que não abre.
Qual a diferença entre ataque DoS e DDoS?
Os dois buscam o mesmo resultado, a negação de serviço. A diferença está na origem. No DoS, o tráfego sai de uma única máquina ou conexão; no DDoS, sai de milhares de aparelhos espalhados pelo mundo, coordenados ao mesmo tempo. Essa diferença muda tudo na defesa:
| DoS | DDoS | |
|---|---|---|
| Origem do tráfego | Uma máquina ou poucas conexões | Milhares de aparelhos infectados (botnet) |
| Volume possível | Limitado à banda de quem ataca | Soma da banda de todos os aparelhos |
| Bloqueio por endereço IP | Costuma resolver | Não resolve: os endereços são muitos e mudam |
| Como parece nos registros | Um endereço com acesso anormal | Muitos endereços que imitam acesso comum |
| Defesa que funciona | Firewall e limite de requisições no servidor | Filtragem antes do servidor, em rede com capacidade maior que o ataque |
Elaborado pela Alliance Comunicação.
Na prática, o DoS de uma máquina só virou raridade. Quando alguém fala hoje em ataque de negação de serviço contra uma empresa, está falando de DDoS.
Como funciona um ataque DDoS?
A matéria-prima é a botnet: uma rede de aparelhos infectados por um programa malicioso que obedece a um servidor de comando. Entram nessa conta computadores sem atualização, mas também câmeras de segurança, roteadores domésticos, TV boxes e outros aparelhos conectados com senha de fábrica. O dono quase nunca sabe que o próprio aparelho participa de ataques.
Quando o operador da botnet dá a ordem, todos os aparelhos passam a enviar tráfego ao mesmo alvo. Há também botnets alugadas por hora, o que baixou o custo de um ataque a ponto de ele ser usado por concorrente desleal, ex-funcionário ou simples vandalismo. Os ataques se dividem em três famílias, conforme a parte da conexão que tentam esgotar.
1. Volumétrico
Enche o “cano” de internet do alvo com mais dados do que ele comporta, geralmente com pacotes UDP ou com amplificação, em que o atacante usa servidores de terceiros (DNS, por exemplo) para multiplicar o volume. É medido em bits por segundo — Mbps, Gbps, Tbps.
2. De protocolo
Explora a forma como as conexões são abertas. O exemplo clássico é o SYN flood: o atacante inicia milhares de conexões e não as conclui, até lotar a tabela do servidor, do firewall ou do balanceador. É medido em pacotes por segundo.
3. Na camada de aplicação
Imita gente de verdade. Em vez de volume bruto, dispara requisições HTTP aparentemente normais contra as páginas mais pesadas — busca interna, carrinho, login — até o servidor gastar toda a CPU e a memória montando respostas. Com pouco tráfego, derruba sites com banco de dados lento. É medido em requisições por segundo.
O que um ataque DDoS faz com o site de uma empresa?
O efeito visível é o site lento ou fora do ar. O efeito que pesa vem em cadeia, e ele depende de quanto o negócio depende do digital:
- Venda perdida no ato. E-commerce e agendamento on-line param de faturar enquanto o ataque dura.
- Mídia paga desperdiçada. As campanhas continuam rodando e pagando clique para uma página que não carrega.
- Leads que somem. Formulário que não envia não gera aviso de erro para ninguém; o contato simplesmente não chega.
- Conta extra na nuvem. Em hospedagem que escala automaticamente e cobra por uso, o ataque pode virar fatura.
- Cortina de fumaça. Às vezes o DDoS ocupa a equipe enquanto outro ataque, esse sim de invasão, acontece em paralelo.
Há ainda o efeito na reputação. Cliente que encontra o site fora do ar duas vezes não pensa em ataque; pensa que a empresa é desorganizada.
O que o relatório da Cloudflare mostra sobre o ataque típico em 2026?
A imagem que as manchetes passam é a do ataque recorde, medido em terabits por segundo, contra um grande banco ou governo. Os números de quem filtra esse tráfego todos os dias mostram outra coisa. A Cloudflare, que opera uma das maiores redes de proteção do mundo, publicou em agosto de 2026 o balanço do primeiro semestre.
O volume impressiona, mas o dado que muda a forma de se defender está no perfil desses ataques. A esmagadora maioria é curta e pequena:
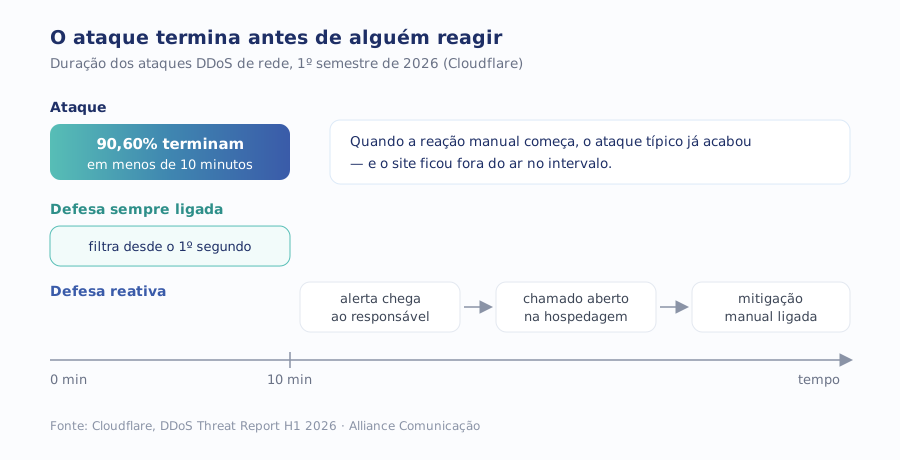
O próprio relatório tira a conclusão: quando o alerta chega a um analista de segurança, o ataque já terminou, e mitigação manual ou acionada sob demanda é lenta demais. Proteção automática e sempre ligada, nas palavras da Cloudflare, deixou de ser conveniência e virou necessidade.
Dez minutos é menos do que o tempo de alguém notar o problema, achar o telefone do suporte e explicar o que está acontecendo.
Por que um ataque pequeno ainda derruba um site?
Porque o site de uma empresa média não foi dimensionado para ataque, e sim para o público dele. Um servidor compartilhado ou uma máquina virtual de entrada costuma ter uma conexão e uma capacidade de processamento que dão conta de alguns milhares de visitas por dia com folga. Um fluxo hostil de 100 Mbps, constante, é outra ordem de grandeza.
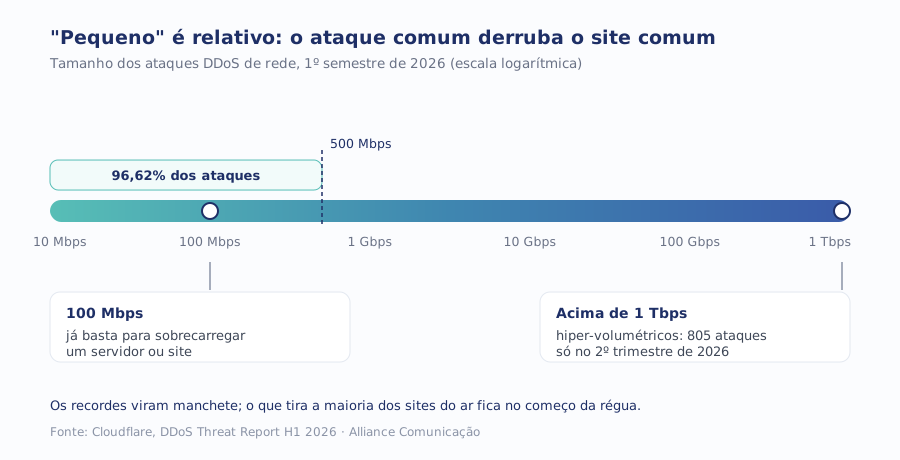
Na outra ponta, os ataques gigantes existem e estão crescendo: o mesmo relatório contou 805 ataques acima de 1 Tbps só no segundo trimestre de 2026. Mas eles são exceção estatística e miram alvos grandes. Para a empresa média, a ameaça real é o ataque modesto, rápido e frequente — que passa despercebido justamente por ser curto.
Há também o atalho da camada de aplicação. Uma página de busca interna que consulta o banco a cada acesso pode cair com algumas centenas de requisições por segundo, sem nenhum volume que chame atenção na conexão. É por isso que velocidade e arquitetura do site entram na conversa de segurança — tema que aparece também no guia sobre criação de site, velocidade e conversão.
O que o Brasil ser a maior origem de tráfego DDoS quer dizer?
Um dado do relatório costuma ser lido ao contrário. O Brasil apareceu no topo — mas como origem do tráfego de ataque, não como o país mais atacado.
Isso não significa que os ataques sejam comandados daqui. Significa que uma fatia enorme dos aparelhos que disparam o tráfego está conectada à internet brasileira: roteadores, câmeras e aparelhos com senha padrão ou sistema desatualizado, recrutados por botnets. O operador pode estar em qualquer lugar.
Para a empresa brasileira, o dado tem duas leituras práticas. A primeira: bloquear tráfego “de fora do Brasil” não protege, porque boa parte do ataque nasce dentro do país. A segunda: os aparelhos da própria empresa — câmeras do escritório, roteador da recepção, gravador de vídeo — podem estar emprestando banda para atacar outros. Trocar senha de fábrica e atualizar firmware é higiene que vale para os dois lados.
Como identificar um ataque DDoS?
Nem toda lentidão é ataque: campanha que viralizou, plugin mal configurado e backup rodando em horário de pico também derrubam site. Alguns sinais ajudam a separar uma coisa da outra:
- Pico sem explicação. O tráfego dispara sem campanha, menção na imprensa ou post viral que o justifique.
- Tráfego concentrado e repetitivo. Muitas requisições para a mesma URL, com o mesmo padrão de navegador ou a mesma faixa de endereços.
- Horário estranho. O pico acontece de madrugada ou em ondas de poucos minutos, que começam e terminam de repente.
- Análise de acessos que não bate. O servidor mostra carga máxima, mas o analytics do site não registra visitantes a mais — bots raramente executam o código de medição.
- Queda que se resolve sozinha. O site volta antes de qualquer correção. Quando isso se repete, é forte indício de ataque curto.
Como evitar e mitigar um ataque DDoS na prática?
Não existe forma de impedir que alguém dispare um ataque contra o seu site. O que existe é garantir que ele não chegue ao servidor com força para derrubá-lo. A ordem abaixo vai do que mais protege ao que complementa.
1. Coloque uma camada de proteção na frente do site
Um CDN com proteção contra DDoS e um WAF (firewall de aplicação web) recebem o tráfego antes do servidor, em uma rede com capacidade muito maior que a de qualquer hospedagem individual. O tráfego hostil é filtrado ali; só o legítimo segue. O essencial é que a mitigação seja automática e sempre ligada — não um serviço que alguém precisa ativar quando o ataque começa.
2. Esconda o endereço real do servidor
Proteção na frente do site não adianta se o atacante consegue mirar o servidor direto pelo IP. Isso acontece quando o endereço vaza em registros antigos de DNS, em subdomínios que não passam pelo CDN ou no cabeçalho de e-mails enviados pelo próprio servidor. Configure o servidor para aceitar conexões web apenas da rede de proteção.
3. Limite requisições e proteja as páginas pesadas
Regras de limite de requisições por visitante (rate limiting) em login, busca, carrinho e formulários barram a maior parte dos ataques de aplicação. Cache agressivo para páginas que não mudam a cada acesso reduz o trabalho do servidor e, com ele, o que um ataque consegue esgotar.
4. Monitore de fora e registre
Um monitor de disponibilidade externo, que testa o site a cada minuto, transforma “foi uma instabilidade” em histórico com hora de início e fim. É ele que mostra se os ataques curtos são frequentes — e dá argumento para a decisão de investir.
5. Tenha um plano escrito para o ataque grande
Para o ataque que passa da proteção padrão, defina antes quem aciona o fornecedor, qual é o contato de emergência, como ativar um modo de proteção mais rígido e o que comunicar a clientes. Plano de resposta é o mesmo raciocínio do artigo sobre segurança da informação e o ataque automatizado: o incidente não escolhe dia.
O que perguntar à sua hospedagem antes do próximo ataque?
Quase toda hospedagem diz ter “proteção DDoS”. A expressão cobre coisas muito diferentes, de um filtro básico de rede a uma mitigação completa de aplicação. As perguntas abaixo separam uma coisa da outra — e o que interessa em cada resposta é a palavra automático:
| Pergunta | Resposta que protege | Resposta que preocupa |
|---|---|---|
| A mitigação é automática ou precisa ser acionada? | Automática, sempre ligada | “Abra um chamado e nossa equipe avalia” |
| Protege só a rede ou também a aplicação (HTTP)? | Rede e aplicação, com regras de limite de requisições | Só volumétrico, na rede |
| O que acontece se o ataque passar do limite do plano? | Mitigação continua; condições claras em contrato | O IP é desligado (blackhole) para proteger os outros clientes |
| O tráfego de ataque é cobrado? | Não, ou com teto definido | Cobrança por uso sem limite |
| Há registro dos ataques mitigados? | Painel ou relatório com data, duração e tamanho | Sem registro; só se o cliente reclamar |
Elaborado pela Alliance Comunicação.
A terceira linha merece atenção. Em muitas hospedagens compartilhadas, a defesa padrão contra um ataque forte é desligar o endereço atacado — o que protege os vizinhos de servidor e completa o trabalho do atacante. Vale saber disso antes, não durante.
Quais são os erros mais comuns na defesa contra DDoS?
- Confiar no telefonema. Defesa que começa quando alguém liga para o suporte chega depois do ataque típico, que dura menos de 10 minutos.
- Achar que o site é pequeno demais para ser alvo. Ataques são baratos e automatizados; o critério muitas vezes é estar vulnerável, não ser importante.
- Bloquear países. Com o Brasil como maior origem de tráfego DDoS no semestre, bloquear o exterior deixa passar boa parte do ataque e pode barrar cliente legítimo.
- Contratar CDN e deixar o IP exposto. O atacante contorna a proteção e vai direto ao servidor.
- Tratar queda curta como instabilidade. Sem registro, os ataques repetidos nunca viram decisão de investimento.
- Esquecer o resto da segurança. DDoS ataca a disponibilidade; senha fraca, sistema desatualizado e falta de cópia protegida, como mostra o artigo sobre backup em nuvem e ransomware, continuam sendo outra porta.
Por onde começar hoje
- Descubra quem está na frente do seu site hoje: só a hospedagem, ou um CDN com proteção.
- Faça à hospedagem as cinco perguntas da tabela acima e guarde as respostas por escrito.
- Compare os gráficos de tráfego do servidor com o analytics dos últimos 30 dias para encontrar picos curtos sem visitante.
- Ative um monitor de disponibilidade externo, de minuto em minuto, e deixe-o registrando.
- Se o site não tem proteção automática, coloque uma camada de CDN e WAF na frente e feche o acesso direto ao servidor.
- Troque senhas de fábrica e atualize roteadores, câmeras e demais aparelhos conectados da empresa.
- Escreva o plano de resposta para o ataque grande: quem aciona, qual contato, o que comunicar.
Proteção contra DDoS é parte da infraestrutura, não um projeto à parte — e é o tipo de ajuste que a frente de Tech & Security da Alliance faz junto com hospedagem, desempenho e monitoramento. Se você quer entender onde a tecnologia do seu negócio está mais exposta antes de decidir, o diagnóstico gratuito de marketing avalia presença digital, tecnologia e automação e devolve as prioridades em ordem.
O ataque DDoS típico de 2026 é curto, pequeno e frequente. É exatamente essa combinação que o torna perigoso: ele some antes de virar problema de alguém. A defesa que funciona é a que já estava ligada quando ele começou.