Durante muito tempo, ouvir a voz do diretor ao telefone encerrava qualquer dúvida. Se era ele falando, era ele pedindo. Essa regra informal sustentou a confiança dentro das empresas por décadas, e é exatamente ela que o deepfake quebra.
A maior parte do que se escreve sobre o tema ensina a pessoa comum a reparar em boca fora de sincronia ou em iluminação estranha. Este guia olha para o lado da empresa: de onde o golpe tira a voz e o rosto dos executivos, por que a detecção a olho não basta e quais controles entram no lugar de "reconheci a voz", sem que o marketing precise esconder os porta-vozes.
O que é deepfake?
Deepfake é uma mídia sintética: vídeo, áudio ou imagem gerado ou manipulado por inteligência artificial para reproduzir uma pessoa real de forma convincente. O nome junta deep learning, a técnica de aprendizado de máquina por trás dos modelos, e fake, falso.
Há três formatos principais. A troca de rosto coloca o rosto de uma pessoa sobre o corpo de outra num vídeo. A clonagem de voz gera fala nova com o timbre e o jeito de falar de alguém a partir de gravações. E a síntese completa cria do zero um vídeo de uma pessoa falando um texto que ela nunca leu.
Nem todo deepfake é golpe. A mesma tecnologia aparece em dublagem, efeitos de cinema, acessibilidade e campanhas publicitárias autorizadas. O problema começa quando a mídia é usada para enganar alguém sobre quem está falando.
Como o deepfake funciona?
O processo tem duas etapas. Primeiro, o modelo aprende como a pessoa é: rosto em vários ângulos, timbre, ritmo da fala, expressões. Para isso precisa de amostras, e quanto mais limpas e variadas, melhor o resultado. Depois, o modelo gera conteúdo novo a partir desse aprendizado, seguindo um texto ou imitando em tempo real os movimentos de quem está do outro lado da câmera.
É a segunda parte que mudou o risco. Até pouco tempo, um deepfake convincente exigia horas de processamento e servia para vídeos gravados. Hoje há ferramentas que alteram voz e rosto durante a própria chamada, o que permite conversar, responder perguntas e reagir à vítima. O FBI já registra esse uso em golpes, como mostra a seção seguinte.
A consequência prática é simples: a qualidade do golpe depende menos da habilidade do criminoso e mais da quantidade de material disponível sobre a pessoa imitada. E executivos de empresas costumam ser as pessoas com mais material público.
Qual a diferença entre deepfake, deepfake phishing e engenharia social?
Os três termos aparecem juntos e se sobrepõem, mas descrevem coisas diferentes:
| Engenharia social | Deepfake | Deepfake phishing | |
|---|---|---|---|
| O que é | Técnica de manipular pessoas para obter acesso, dado ou dinheiro | Mídia falsa gerada por IA que imita uma pessoa real | Golpe de engenharia social que usa deepfake como isca |
| Canal típico | E-mail, mensagem, ligação, presencial | Vídeo, áudio, imagem | Ligação, mensagem de voz, videochamada |
| O que explora | Autoridade, urgência, confiança | A crença de que ver e ouvir provam identidade | As duas coisas juntas |
| Defesa principal | Confirmar por canal independente | Não tratar a mídia como prova | Processo que não aceita pedido só por voz ou vídeo |
Comparativo elaborado pela Alliance Comunicação.
O golpe mais caro contra empresas continua sendo o pedido falso de pagamento que chega ao financeiro, descrito no artigo sobre engenharia social e o pedido que chega pelo financeiro. O deepfake não cria um golpe novo: ele tira do caminho a última barreira, que era ligar e ouvir a voz de quem pediu.
Por que os deepfakes são um perigo para golpes contra empresas?
Porque eles atacam o método de verificação que as pessoas mais usam. Quem desconfia de um e-mail costuma ligar; quem recebe uma ligação estranha costuma pedir uma videochamada. Se a ligação e a videochamada também podem ser falsas, a desconfiança não tem para onde ir.
O mesmo alerta lista outros usos que interessam à empresa: imagens para documentos de identificação falsos, perfis falsos em redes sociais e áudio clonado para tentar acesso a contas bancárias. A observação de fundo do FBI é que a IA generativa reduz o tempo e o esforço que o criminoso precisa para enganar, o que permite golpes em escala maior.
Há também um efeito sobre a reputação. Um vídeo falso do CEO anunciando algo que a empresa não fez pode circular antes que qualquer desmentido chegue. Nesse caso, o problema sai da área de segurança e entra na de crise de imagem, onde a primeira versão é a que fica.
De onde o golpe tira a voz e o rosto do CEO?
Da própria empresa, na maior parte das vezes. Vídeo institucional, entrevista para portal de notícias, participação em podcast, live no LinkedIn, palestra gravada em evento, depoimento para case de fornecedor. Cada uma dessas peças é uma amostra de voz e rosto de boa qualidade, com áudio limpo, iluminação profissional e fala longa.
Não é por acaso que o FBI inclui entre as recomendações limitar a exposição pública da própria imagem e voz. Para o indivíduo, isso significa perfil fechado. Para a empresa, não pode significar sumir: porta-voz visível é parte da estratégia de marca, de imprensa e de vendas. O que muda é a consciência de que esse material tem um segundo uso possível, e o desenho dos controles a partir disso.
Como detectar um deepfake e por que isso não basta?
Os sinais clássicos existem e valem a pena conhecer. Os alertas do FBI citam mãos ou pés distorcidos, dentes e olhos estranhos, sombras incoerentes, marcas-d'água, atraso na chamada e movimentos pouco naturais, além de prestar atenção ao tom e à escolha de palavras de quem fala.
- No vídeo: boca fora de sincronia, piscar irregular, contorno do rosto que treme quando a pessoa vira a cabeça, iluminação do rosto diferente da do ambiente.
- No áudio: fala sem respiração, ruído de fundo ausente ou constante demais, entonação plana em frases que pediriam emoção.
- No contexto: pedido urgente, fora do processo, por canal incomum, com pedido de sigilo.
É aqui que a detecção a olho perde valor como defesa. Se o próprio FBI avisa que o clone pode soar quase idêntico, treinar o funcionário para reconhecer a falha é apostar que o golpista vai errar. O sinal mais confiável quase nunca está na imagem; está no contexto: o pedido foge do processo, tem pressa e pede segredo.
Ferramentas automáticas de detecção também ajudam pouco no momento do golpe. Elas são úteis para analisar um vídeo que já circulou, mas ninguém roda um detector no meio de uma ligação do diretor pedindo uma transferência.
O que entra no lugar de "reconheci a voz"?
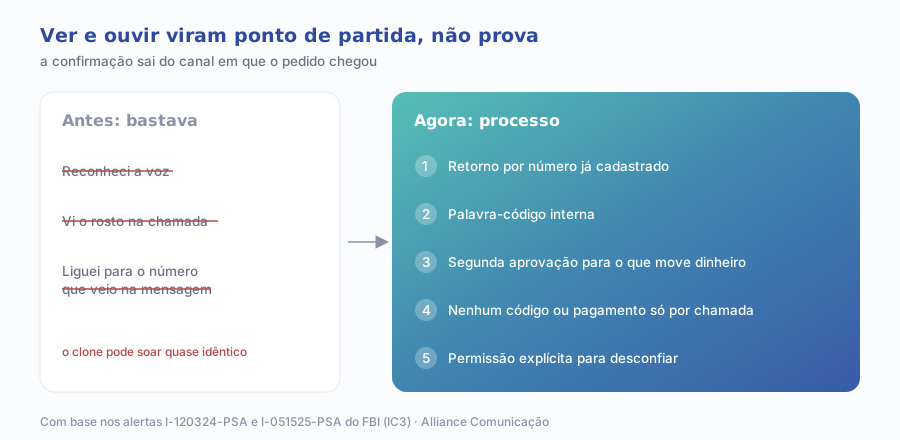
Processo. A regra de fundo é que nenhum pedido sensível é aprovado só porque chegou por voz ou vídeo, por mais convincente que pareça. O diagrama resume a troca.
1. Retorno por número já cadastrado
Recebeu pedido de pagamento, troca de dados bancários ou envio de informação sigilosa por ligação, áudio ou videochamada? Desligue e ligue de volta para o número que já está no cadastro interno, nunca para o que veio na mensagem. É a orientação central dos dois alertas do FBI.
2. Palavra-código interna
O FBI recomenda palavra-código entre familiares. A versão corporativa é uma senha verbal combinada entre executivos e as poucas pessoas que executam pedidos deles, trocada periodicamente e nunca registrada em e-mail ou mensagem. Ela não substitui o retorno; é uma camada a mais para quando a urgência é real.
3. Segunda aprovação para o que movimenta dinheiro
Pagamento fora do fluxo, novo fornecedor e mudança de conta bancária exigem duas pessoas, e a segunda não pode ser a que recebeu o pedido. Com isso, convencer uma pessoa deixa de ser suficiente.
4. Nenhum código de acesso por chamada
Código de verificação em duas etapas não é pedido por ninguém, nem pelo suporte nem pelo presidente. Essa regra tem de ser dita em voz alta para todo o time, porque é a primeira coisa que o golpe tenta.
5. Permissão explícita para desconfiar
O controle só funciona se o funcionário puder dizer "vou ligar de volta" ao diretor sem medo. A liderança precisa anunciar que vai passar por essa checagem e agradecer quem a fizer.
Vale testar os controles como se testa um plano de incêndio. Uma vez por semestre, alguém autorizado pela diretoria liga para o financeiro pedindo um pagamento urgente fora do fluxo, sem usar deepfake nenhum, só a pressão. Se o pedido passa, o problema não está na tecnologia do golpe; está no processo, e ele aparece antes de custar dinheiro.
O teste também mostra quem precisa de reforço. Assistentes de diretoria, equipe de compras e suporte de TI recebem pedidos em nome de executivos todos os dias e raramente entram no treinamento de segurança, que costuma mirar o financeiro.
Como montar a régua de exposição dos porta-vozes?
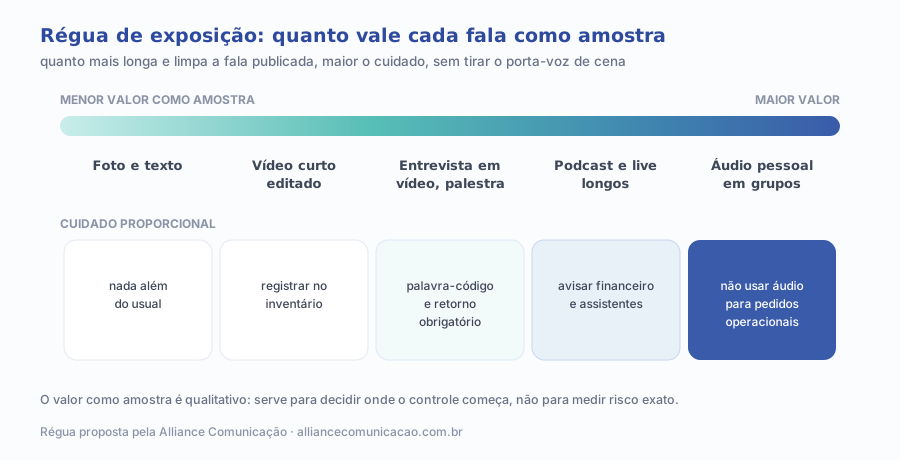
A régua não serve para tirar o CEO da imprensa. Serve para que comunicação e segurança conversem antes de cada nova exposição e para que o controle cresça junto com o material publicado.
| Tipo de conteúdo | Valor como amostra | Cuidado proporcional |
|---|---|---|
| Foto, artigo assinado, citação em texto | Baixo para voz; médio para rosto | Nenhum além do usual |
| Vídeo curto editado, com trilha | Médio | Registrar no inventário de porta-vozes |
| Entrevista em vídeo, palestra gravada | Alto | Porta-voz incluído na palavra-código e no retorno obrigatório |
| Podcast, live longa, áudio limpo | Muito alto | Avisar financeiro e assistentes; reforçar a regra do código por chamada |
| Áudio pessoal em grupos de mensagem | Alto e fora de controle | Orientar executivos a não usar áudio para pedidos operacionais |
Régua proposta pela Alliance Comunicação; o valor como amostra é qualitativo e serve para priorizar controles.
Dois hábitos completam a régua. O primeiro é manter um inventário de porta-vozes: quem fala em nome da empresa, onde já falou e quem são as pessoas que executam pedidos dessa pessoa. O segundo é incluir o tema no media training dos executivos, junto das regras de entrevista: quem aparece precisa saber que a própria voz virou ativo a proteger.
Apagar entrevistas antigas raramente resolve: o material já foi copiado, indexado e arquivado por terceiros. O esforço rende mais no lado de dentro, garantindo que nenhuma decisão relevante dependa de reconhecer aquela voz.
O que diz a legislação brasileira sobre deepfake?
Não existe no Brasil uma lei geral sobre deepfake. Há alterações pontuais. A Lei nº 15.123, de 24 de abril de 2025, alterou o artigo 147-B do Código Penal, que trata da violência psicológica contra a mulher, para aumentar a pena pela metade quando o crime é cometido mediante uso de inteligência artificial ou de outro recurso tecnológico que altere imagem ou som da vítima.
Para golpes financeiros contra empresas, o enquadramento continua sendo o dos crimes que já existem, como o estelionato, independentemente da ferramenta usada. Em período eleitoral, há ainda regras da Justiça Eleitoral sobre conteúdo manipulado em propaganda, que fogem do escopo deste guia. Como o tema está em discussão no Congresso, vale acompanhar com o jurídico antes de tratar qualquer resumo como definitivo.
O que fazer se a empresa for alvo de um deepfake?
- Se houve pagamento: ligue imediatamente para o banco e peça o bloqueio; nas primeiras horas a chance de recuperar é maior.
- Preserve as provas: grave ou exporte a mensagem, o número, o horário e qualquer arquivo recebido, sem apagar nada.
- Registre a ocorrência: faça o boletim de ocorrência, de preferência numa delegacia especializada em crimes cibernéticos, onde houver.
- Denuncie o conteúdo: se o deepfake circula em rede social ou plataforma de vídeo, use o canal de denúncia da plataforma e guarde o protocolo.
- Avise quem pode ser o próximo alvo: outras áreas, fornecedores e clientes que recebem pedidos daquele executivo.
- Comunique com rapidez: se o vídeo falso é público, a empresa precisa de uma versão oficial curta, nos próprios canais, antes que a falsa se consolide.
Depois do incidente, revise o que falhou no processo, e não só quem caiu. Quase sempre o golpe passou por um pedido que não tinha retorno obrigatório ou por uma pessoa que não se sentiu autorizada a desconfiar.
Por onde começar hoje
- Liste os porta-vozes da empresa e o material público de voz e vídeo de cada um.
- Identifique quem executa pedidos desses executivos: financeiro, assistentes, TI, compras.
- Formalize a regra: nenhum pagamento, troca de conta ou código de acesso aprovado só por voz ou vídeo.
- Implante o retorno por número já cadastrado e a segunda aprovação para o que movimenta dinheiro.
- Combine a palavra-código interna entre executivos e quem executa seus pedidos.
- Inclua o tema no treinamento do time e no media training dos porta-vozes, com a liderança dando o exemplo.
A Alliance trabalha esses controles na frente de Tech & Security, unindo o processo de segurança à comunicação dos porta-vozes. E para ver onde a empresa está exposta além do digital, o diagnóstico de marketing gratuito, que leva cerca de 30 minutos, ajuda a mapear canais, porta-vozes e pontos frágeis da operação.