Durante muito tempo, a segurança de uma empresa foi desenhada como um castelo: muralha forte do lado de fora, circulação livre do lado de dentro. A VPN é a ponte levadiça desse castelo — quem tem a senha atravessa e, uma vez lá dentro, anda por onde quiser. Funcionou enquanto todo mundo trabalhava no escritório e os sistemas ficavam no servidor do andar de baixo.
Hoje o time trabalha de casa, os sistemas estão na nuvem e a senha do funcionário pode estar à venda num fórum. Este guia explica o que é zero trust pela definição de quem a padronizou, por que a VPN se tornou a porta preferida dos invasores e qual é um primeiro passo realista para uma empresa de 50 a 500 pessoas, sem comprar uma “plataforma zero trust”.
O que é zero trust?
Zero trust, ou confiança zero, é um conjunto de princípios de segurança que tira a defesa do perímetro da rede e a coloca em cada usuário, dispositivo e recurso. A pergunta deixa de ser “essa pessoa está dentro da rede?” e passa a ser “essa pessoa, neste aparelho, neste momento, pode abrir este sistema específico?”.
O lema que todo fornecedor repete — “nunca confie, sempre verifique” — resume a ideia, mas esconde o essencial: zero trust não é um produto. É uma arquitetura, montada com peças que muitas empresas já têm em parte, como gestão de identidade, autenticação forte e controle de dispositivos.
Quem criou o zero trust e de onde vem a ideia?
A própria publicação do NIST conta a história. Antes do nome existir, o Departamento de Defesa americano já trabalhava num modelo chamado “black core”, focado na segurança de cada transação. Em 2004, o Jericho Forum popularizou a ideia de “desperimetrização”: limitar a confiança baseada na localização de rede e a dependência de uma defesa única sobre um segmento grande.
O termo zero trust foi cunhado depois por John Kindervag, quando era analista da Forrester. Em agosto de 2020, o NIST consolidou o conceito na SP 800-207, que virou a referência técnica; em 2023, a CISA, agência de cibersegurança dos Estados Unidos, publicou a versão 2.0 do seu modelo de maturidade, que transforma os princípios num caminho em estágios.
Qual a diferença entre zero trust e VPN?
A VPN tradicional resolve o problema de chegar à rede: cria um túnel cifrado entre o notebook do funcionário e o escritório. Depois que o túnel sobe, o notebook está, para todos os efeitos, dentro da rede — e enxerga servidores, compartilhamentos e sistemas que nunca precisou usar. Zero trust resolve o problema de chegar a um recurso: cada sistema exige sua própria verificação, e o acesso a um não abre o outro.
| VPN tradicional | Zero trust | |
|---|---|---|
| O que o login libera | A rede (ou um segmento grande dela) | Um recurso, numa sessão |
| Quando a confiança é avaliada | Uma vez, na conexão | A cada acesso, e de novo durante a sessão |
| O que pesa na decisão | Usuário e senha (às vezes com MFA) | Identidade, estado do dispositivo, contexto e política |
| Se a senha vazar | O invasor anda pela rede | O invasor esbarra no próximo sistema |
| Sistemas na nuvem | Tráfego costuma voltar ao escritório | Acesso direto ao serviço, com a mesma política |
| Visibilidade para o atacante | Servidores aparecem na varredura | Recursos podem nem ser descobertos sem passar pelo ponto de controle |
Comparativo da Alliance Comunicação com base nos princípios da NIST SP 800-207 (2020).
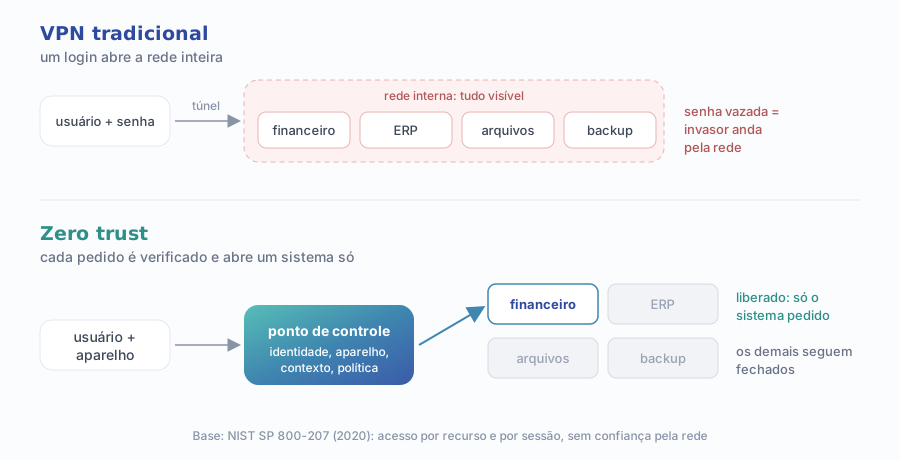
O modelo de maturidade da CISA deixa isso explícito: no estágio inicial de qualquer organização, o pilar de rede aparece descrito como macrossegmentação com poucas restrições de alcance dentro dos segmentos, muitas vezes apoiada em túneis de VPN que carregam todo o tráfego. É o ponto de partida, não o defeito de quem ficou para trás.
Por que a VPN virou o alvo preferido dos invasores?
Porque ela entrega exatamente o que o invasor quer: um acesso que parece legítimo e que, uma vez dentro, permite se mover pela rede até achar o que vale dinheiro. Existe até um mercado para isso — os corretores de acesso inicial, que invadem, validam a entrada e a vendem para grupos de ransomware.
Os dois números contam a mesma história. A credencial roubada vale mais quando abre uma VPN que enxerga tudo; a falha no equipamento de borda — o próprio concentrador de VPN ou o firewall — vale mais quando, atrás dele, não existe uma segunda barreira. O DBIR também aponta que cerca de 96% das vítimas de ransomware com porte identificado eram PMEs: a empresa média não é poupada por ser pequena.
Corrigir o equipamento é a primeira linha, e já tratamos dela no texto sobre o firewall que virou porta de entrada. Zero trust é a segunda: parte do princípio de que, um dia, a porta vai ser aberta — e garante que abrir a porta não signifique entrar na casa inteira.
Como funciona o zero trust por dentro?
A SP 800-207 descreve três peças lógicas. Não são produtos com esses nomes; são funções que algum sistema precisa cumprir:
- Motor de política (policy engine) — toma a decisão final de conceder, negar ou revogar o acesso a um recurso, combinando a política da empresa com sinais externos, como inteligência de ameaças e estado dos dispositivos.
- Administrador de política (policy administrator) — executa a decisão: abre ou fecha o caminho entre o usuário e o recurso e gera a credencial daquela sessão.
- Ponto de aplicação de política (policy enforcement point) — o porteiro que fica na frente do recurso, liberando, monitorando e encerrando conexões; pode ser um agente no notebook, um gateway na frente do sistema ou um portal.
Na rotina, o fluxo é simples de descrever: o funcionário pede para abrir o sistema financeiro; o porteiro consulta o motor; o motor verifica quem é a pessoa, se o notebook está atualizado e gerenciado, se o horário e o local fazem sentido e se aquele perfil precisa daquele sistema. Se sim, abre-se uma sessão só para o financeiro. O ERP, o servidor de arquivos e o painel do site continuam fechados até que sejam pedidos — e verificados — um a um.
Um detalhe do NIST que muda a arquitetura: os recursos não devem aceitar conexões arbitrárias da internet e podem nem ser descobertos sem passar pelo ponto de controle. O invasor que faz varredura não encontra o servidor para atacar.
Quais os princípios do modelo zero trust?
A SP 800-207 lista sete princípios. Em linguagem de empresa, eles cabem em sete frases:
- Todo sistema e toda fonte de dados é um recurso a proteger — inclusive o SaaS e, se a empresa decidir, o celular pessoal que acessa dados dela.
- Toda comunicação é protegida, esteja onde estiver: estar na rede do escritório não dá confiança nenhuma.
- O acesso é concedido por recurso e por sessão, com o menor privilégio necessário; entrar num sistema não abre outro.
- A decisão é dinâmica e leva em conta identidade, aplicação, estado do dispositivo e, se preciso, comportamento e ambiente.
- A empresa monitora a integridade e a postura de segurança de todos os seus ativos; nenhum é confiável por natureza.
- Autenticação e autorização são verificadas antes do acesso e reavaliadas durante o uso, com MFA em parte ou em todos os recursos.
- A empresa coleta o máximo de informação sobre ativos, rede e acessos e usa isso para melhorar a política.
Repare no sexto princípio: autenticação forte é parte do zero trust, não sinônimo dele. Ativar o segundo fator — assunto do nosso guia sobre autenticação de dois fatores e o celular que sai da empresa — protege a entrada; zero trust limita o que a entrada alcança.
O que é ZTNA e ele substitui a VPN?
ZTNA, de Zero Trust Network Access, é o nome que o mercado dá à categoria de produtos que aplica o zero trust ao acesso remoto: em vez de um túnel para a rede, o usuário recebe acesso a aplicações específicas, depois de verificado, através de um agente ou de um portal. Na linguagem do NIST, é uma implementação do ponto de aplicação de política.
Ele pode substituir a VPN para a maior parte dos usos — acesso a sistemas web, ERP, áreas de trabalho remotas específicas —, mas raramente da noite para o dia. O caminho comum é a convivência: os sistemas mais sensíveis migram primeiro para acesso por aplicação, e a VPN fica restrita a poucos usuários técnicos, com segmentação e autenticação forte, até poder ser desligada.
O NIST, aliás, registra entre as premissas de rede que um funcionário remoto não deveria precisar voltar à rede da empresa por VPN para usar serviços que estão numa nuvem pública, como o e-mail. Se hoje o tráfego do e-mail passa pelo túnel do escritório, há uma melhoria imediata a fazer.
Como a CISA mede a maturidade em zero trust?
O Zero Trust Maturity Model da CISA, versão 2.0 de abril de 2023, organiza a adoção em cinco pilares — Identidade, Dispositivos, Redes, Aplicações e cargas de trabalho, e Dados — e três capacidades transversais: Visibilidade e análise, Automação e orquestração, e Governança. Cada pilar evolui por quatro estágios: Tradicional, Inicial, Avançado e Ótimo.
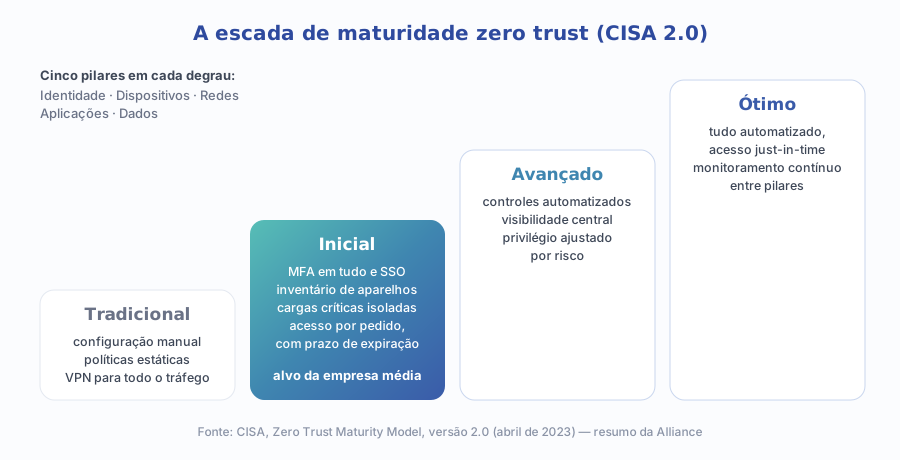
O modelo foi escrito para órgãos federais americanos, mas a régua serve para qualquer empresa. O estágio Tradicional é configuração manual, políticas estáticas, privilégio definido só na criação da conta e pouca correlação de registros. O Inicial começa a automatizar atribuições e decisões, ajusta privilégios depois do provisionamento e junta a visibilidade dos sistemas internos. Avançado e Ótimo trazem automação e decisão em tempo real — território de quem já tem equipe de segurança dedicada.
| Pilar (CISA) | Tradicional | Inicial — o primeiro passo |
|---|---|---|
| Identidade | Senha ou MFA com acesso estático; acesso permanente com revisão periódica | MFA em tudo, login único (SSO) e acesso privilegiado que expira com revisão automática |
| Dispositivos | Pouca ou nenhuma visibilidade sobre a conformidade dos aparelhos | Inventário dos aparelhos e processo básico de atualização e aprovação de software |
| Redes | Macrossegmentação e túneis de VPN para todo o tráfego | Isolar as cargas críticas e caminhar para conexões específicas por serviço |
| Aplicações | Acesso autorizado por atributos estáticos, sistema a sistema | Acesso por pedido com contexto (identidade, dispositivo) e com prazo de expiração |
| Dados | Inventário manual de parte dos dados críticos | Inventário automatizado da maior parte dos dados e primeiras proteções contra vazamento |
CISA, Zero Trust Maturity Model, versão 2.0 (abril de 2023), tabelas por pilar — resumo da Alliance Comunicação.
Quais as etapas para implementar zero trust numa empresa média?
Para uma empresa de 50 a 500 pessoas, a sequência abaixo cabe no orçamento de TI existente e segue a lógica do estágio Inicial. Não exige comprar tudo de um fornecedor só.
1. Liste o que precisa ser protegido
Sistemas, bases de dados e serviços na nuvem, com o dono de cada um e quem precisa usá-los. Sem esse mapa, não há política possível — é o primeiro princípio do NIST colocado em planilha.
2. Centralize a identidade e ponha MFA em tudo
Um diretório único, login único para os sistemas que aceitam e segundo fator sem exceção — começando por e-mail, VPN, financeiro e contas de administrador. Senhas guardadas num gerenciador de senhas corporativo fecham a brecha das credenciais anotadas.
3. Saiba quais aparelhos acessam a empresa
Inventário dos notebooks e celulares, atualização automática e uma regra clara para aparelho pessoal. O objetivo do estágio Inicial é poder dizer “este acesso vem de um dispositivo que conhecemos e está atualizado”.
4. Tire os sistemas mais sensíveis de trás da VPN aberta
Escolha dois ou três — financeiro, ERP, servidor de arquivos — e passe-os para acesso por aplicação, com verificação a cada sessão. Os serviços que já estão na nuvem devem ser acessados direto, sem dar a volta pelo túnel.
5. Segmente o que sobrou na rede
Quem ainda usa VPN deve chegar só ao segmento de que precisa, e os servidores críticos ficam isolados entre si. Um invasor que entrar pela VPN do suporte não pode enxergar o backup — sem segmentação, ele vira a cópia que o ransomware também alcança.
6. Registre e revise os acessos
Logs centralizados de login e de acesso aos sistemas críticos, com revisão mensal de quem tem acesso a quê. É a semente da capacidade transversal de visibilidade da CISA.
Quais os erros mais comuns ao adotar zero trust?
- Comprar “uma plataforma zero trust” e considerar o assunto encerrado. Produto ajuda; a arquitetura depende de identidade, dispositivos e política que só a empresa define.
- Confundir MFA com zero trust. Segundo fator protege a entrada; não limita o que a credencial alcança depois.
- Trocar a VPN por ZTNA e liberar todos os aplicativos para todos. O ganho está em dar a cada perfil só o que ele usa.
- Deixar contas de administrador e de serviço de fora. São as credenciais mais valiosas e, muitas vezes, as que não têm MFA.
- Esquecer fornecedores e terceiros. O acesso do suporte externo costuma ser o mais amplo e o menos revisado.
- Tentar fazer tudo de uma vez. O modelo da CISA é uma escada; pular degraus gera atrito com os usuários e projetos abandonados.
Zero trust não promete que ninguém vai entrar. Promete que, quando alguém entrar com a senha errada nas mãos, vai encontrar uma porta fechada a cada passo.
Como medir se o zero trust está funcionando?
- Cobertura de MFA — percentual de contas, inclusive administradores e serviços, com segundo fator ativo.
- Sistemas atrás de acesso por aplicação — quantos dos sistemas críticos já não dependem da VPN aberta.
- Usuários com VPN de rede inteira — o número deve cair mês a mês.
- Dispositivos conhecidos — percentual dos acessos vindos de aparelhos inventariados e atualizados.
- Acessos privilegiados permanentes — quantos ainda não expiram; o alvo é zero.
- Tempo para revogar um acesso — do desligamento do funcionário ao bloqueio de todas as contas dele.
Esses indicadores podem ser lidos à luz dos estágios da CISA: quando todos os pilares estão no Inicial, a empresa tem um zero trust real, ainda que básico — e já fechou a porta que mais aparece nas estatísticas de invasão.
Por onde começar hoje
Faça o teste da VPN acima, liste os três sistemas que mais doeriam se fossem sequestrados e confira se todas as contas que chegam a eles têm segundo fator. Com essas três respostas, você tem o escopo da primeira fase.
Se quiser uma visão mais ampla de onde a empresa está — tecnologia, dados e processos — o diagnóstico gratuito da Alliance leva cerca de 30 minutos e aponta as lacunas por dimensão. E, para desenhar e executar a migração da VPN aberta para o acesso por aplicação, o time de Tech & Security da Alliance acompanha da avaliação à implantação.