Pergunte numa reunião o que a empresa faz pela proteção de dados e a resposta quase sempre vem da TI: antivírus, senha forte, backup, servidor com acesso restrito. Tudo isso é necessário. Mas nada disso responde à pergunta que a lei faz primeiro, que é para que a empresa usa os dados e se o dono deles sabe disso.
Este artigo explica o que é proteção de dados pessoais, por que ela entrou na Constituição como direito fundamental em 2022, por que só a União pode legislar sobre o assunto e, principalmente, por que uma base de dados impecável do ponto de vista técnico ainda pode estar fora da lei. Se você chegou aqui procurando como desativar a proteção de dados do celular, este texto trata de outra coisa: dos dados pessoais que as empresas coletam e usam.
O que é proteção de dados pessoais?
Proteção de dados pessoais é o conjunto de regras que garante à pessoa controle sobre as informações que a identificam ou podem identificá-la, e que limita o que empresas e governo podem fazer com elas. A LGPD chama essa pessoa de titular e define dado pessoal, no art. 5º, I, como informação relacionada a pessoa natural identificada ou identificável.
O ponto central está no art. 2º da lei, que lista os fundamentos da disciplina. O primeiro é o respeito à privacidade. O segundo é a autodeterminação informativa: a ideia de que cabe ao titular decidir, dentro dos limites da lei, quem trata seus dados, para quê e por quanto tempo. É isso que transforma o tema num direito da pessoa, e não num procedimento técnico da empresa.
Na prática, proteger dados significa responder a quatro perguntas antes de qualquer uso: qual é a finalidade, qual é a base legal, o titular foi informado e o dado coletado é só o necessário. A segurança entra depois, para garantir que o dado, uma vez tratado do jeito certo, não escape nem se perca.
Proteção de dados é direito fundamental na Constituição?
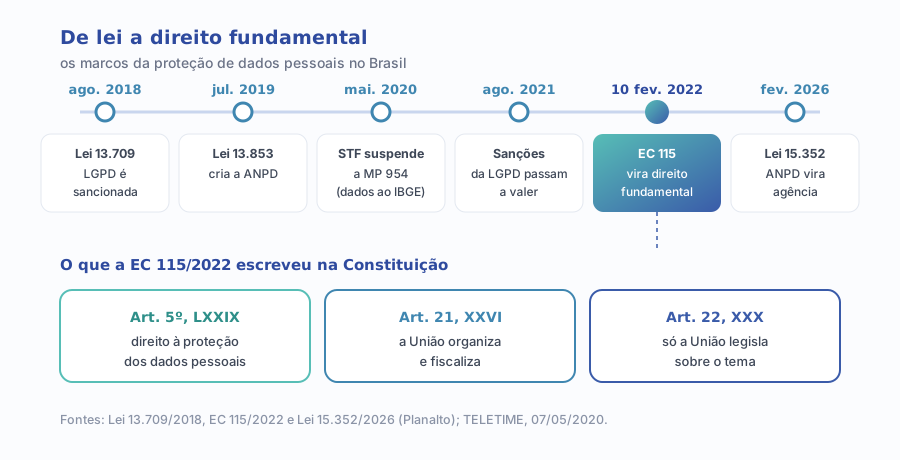
Sim, e desde 2022 de forma expressa. A Emenda Constitucional nº 115, de 10 de fevereiro de 2022 acrescentou ao art. 5º da Constituição, o artigo dos direitos e garantias fundamentais, um novo inciso. A emenda entrou em vigor na data da publicação, em 11 de fevereiro de 2022.
Antes da emenda, a proteção de dados já aparecia no debate constitucional, mas pela porta da privacidade. Em maio de 2020, o Supremo Tribunal Federal manteve suspensa, por 10 votos a 1, a Medida Provisória 954, que obrigava as operadoras de telefonia a compartilhar dados de clientes com o IBGE durante a pandemia. Segundo a reportagem da TELETIME de 7 de maio de 2020, pesaram a falta de clareza sobre a finalidade, um texto vago que permitiria outros usos e a ausência de protocolos de segurança e armazenamento.
Repare na ordem desses argumentos: finalidade primeiro, segurança depois. É a mesma lógica que a emenda consolidou dois anos mais tarde. Os primeiros resultados do Google sobre o tema ainda tratam a emenda como "PEC aguardando promulgação" ou nem a mencionam, e isso faz diferença para quem lê: um direito fundamental não depende de a empresa achar o tema prioritário.
Por que só a União pode legislar sobre proteção de dados?
Porque a EC 115 incluiu "proteção e tratamento de dados pessoais" no art. 22 da Constituição, a lista das matérias em que a competência para legislar é privativa da União. A LGPD já apontava nessa direção: o parágrafo único do art. 1º diz que suas normas gerais são de interesse nacional e devem ser observadas pela União, pelos estados, pelo Distrito Federal e pelos municípios.
Para a empresa, a consequência é previsibilidade. Uma rede com lojas em cinco estados responde a uma única lei de proteção de dados, e não a cinco. Na leitura da Alliance, isso também desmonta um argumento comum em projetos de adequação, o de que "a lei do estado ainda vai sair": no tema proteção de dados, a regra que vale para todos é a federal.
Isso não impede que outras normas tratem de dados em setores específicos, nem que órgãos estaduais e municipais tenham de cumprir a LGPD em seus próprios cadastros. O que a emenda fixa é quem escreve a regra geral. E o art. 21, XXVI, completa o desenho: quem organiza e fiscaliza é a União, papel que hoje cabe à ANPD.
Qual a lei de proteção de dados pessoais e quando ela foi criada?
A lei é a nº 13.709, assinada em 14 de agosto de 2018, conhecida como Lei Geral de Proteção de Dados Pessoais, a LGPD. Ela não entrou em vigor de uma vez: os artigos sobre a autoridade nacional vieram antes, as obrigações gerais depois e as sanções administrativas, dos arts. 52 a 54, só a partir de 1º de agosto de 2021, conforme o art. 65.
Desde então, o texto mudou várias vezes. A Lei 13.853/2019 criou a ANPD, e a Lei 15.352/2026 a transformou em agência reguladora, a Agência Nacional de Proteção de Dados. O passo a passo dessas alterações, artigo por artigo, está no nosso mapa da Lei 13.709 e das leis que já mudaram o texto. Aqui interessa outra coisa: o que a lei diz que está protegendo.
O art. 1º responde. A LGPD existe para proteger os direitos fundamentais de liberdade e de privacidade e o livre desenvolvimento da personalidade da pessoa natural. Note que a palavra "segurança" não aparece nesse objetivo. Ela aparece mais adiante, como um dos meios.
Qual a diferença entre proteção de dados e segurança da informação?
Proteção de dados é um direito do titular e um conjunto de limites ao uso. Segurança da informação é uma disciplina técnica e administrativa que protege qualquer informação valiosa, pessoal ou não, contra acesso indevido, perda e alteração. As duas se cruzam, mas uma não substitui a outra.
A própria LGPD mostra a relação. A segurança é um dos dez princípios do art. 6º (inciso VII), ao lado de finalidade, adequação, necessidade, transparência e outros. E o art. 46 transforma esse princípio num dever concreto, dirigido aos agentes de tratamento.
| Proteção de dados | Segurança da informação | |
|---|---|---|
| Natureza | Direito do titular (CF, art. 5º, LXXIX) | Dever técnico e administrativo (LGPD, art. 46) |
| Pergunta central | Este uso é permitido e o titular sabe dele? | Este dado está a salvo de acesso, perda e alteração? |
| Alcance | Só dados de pessoa natural | Qualquer informação: contrato, preço, código, dado pessoal |
| Quem conduz | Jurídico, encarregado, marketing, produto | TI, infraestrutura, fornecedores de tecnologia |
| Evidência típica | Inventário, base legal por finalidade, aviso de privacidade, canal do titular | Controle de acesso, criptografia, backup, registro de incidentes |
| Falha típica | Uso para finalidade não informada | Vazamento, sequestro de dados, perda |
Comparativo elaborado pela Alliance Comunicação com base na Constituição Federal e nos arts. 2º, 6º e 46 da LGPD.
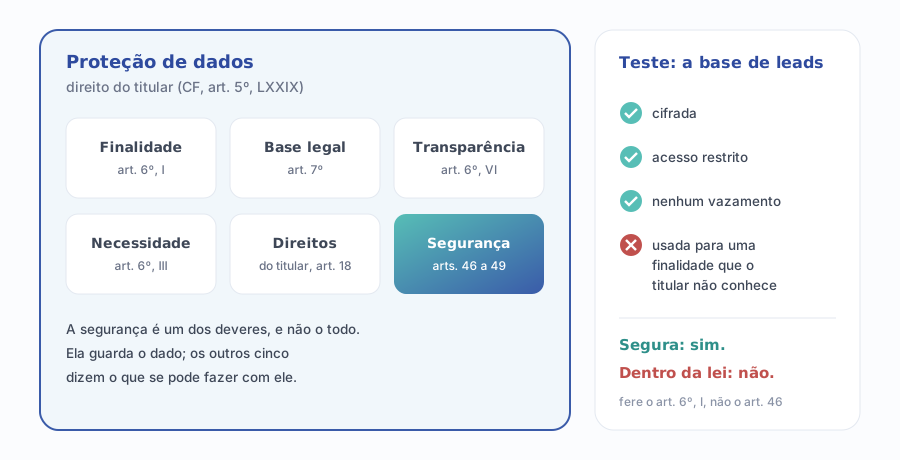
O exemplo do diagrama resume o problema. Imagine uma base de leads cifrada, com acesso restrito e sem nenhum incidente registrado. Do ponto de vista da segurança, nota máxima. Agora imagine que esses contatos, coletados para enviar um material técnico, passam a receber oferta de um parceiro comercial que ninguém mencionou no formulário. Nada vazou, e ainda assim a empresa feriu o princípio da finalidade (art. 6º, I), que proíbe tratamento posterior incompatível com o propósito informado ao titular.
O caminho inverso também existe: uma empresa com finalidade clara e base legal correta, mas com a planilha de clientes aberta a qualquer um com o link, cumpre o lado do direito e falha no dever de segurança. Para o lado técnico, o artigo sobre segurança da informação e os ataques que chegam às empresas brasileiras aprofunda as medidas.
Como funciona a proteção de dados na prática da empresa?
Funciona como uma sequência de decisões, e a segurança fecha a sequência em vez de abri-la. A ordem abaixo segue a lógica da própria lei: primeiro o que se pode fazer, depois como guardar.
1. Defina a finalidade de cada uso
Para cada tratamento, escreva em uma frase para que ele serve: emitir nota fiscal, responder a um orçamento, enviar newsletter. O art. 6º, I, exige propósitos legítimos, específicos, explícitos e informados ao titular. "Melhorar a experiência" não é finalidade específica.
2. Escolha a base legal certa para cada finalidade
O consentimento é só uma das hipóteses do art. 7º. Contrato, obrigação legal e legítimo interesse aparecem com frequência no marketing e nas vendas, cada um com exigências próprias. O artigo sobre as bases legais da LGPD, uma para cada finalidade, mostra como fazer essa amarração.
3. Colete só o necessário
O princípio da necessidade (art. 6º, III) limita o tratamento ao mínimo para cumprir a finalidade. Cada campo de formulário que não tem uso definido é um dado a mais para proteger, sem retorno nenhum.
4. Conte ao titular e atenda os pedidos dele
Aviso de privacidade claro, canal de contato do encarregado e um processo para responder a pedidos de acesso, correção e eliminação, previstos no art. 18. O pedido de exclusão que chega ao atendimento e não chega ao CRM é uma falha de proteção, ainda que o CRM seja seguríssimo; o tema está detalhado no artigo sobre direitos do titular e a exclusão que não chega ao CRM.
5. Aplique as medidas de segurança e registre tudo
Só então entram o controle de acesso, a criptografia, o backup e o plano de incidentes. E tudo precisa de registro, porque o art. 6º, X, pede que a empresa demonstre a adoção de medidas eficazes e a eficácia delas, e não apenas que as tenha adotado.
Quando a legislação de proteção de dados é aplicável?
A LGPD se aplica a qualquer operação de tratamento feita por pessoa natural ou jurídica, de direito público ou privado, independentemente do meio e do país da sede, desde que se cumpra uma de três condições do art. 3º: o tratamento ocorre no Brasil, tem por objetivo oferecer bens ou serviços ou tratar dados de pessoas localizadas no Brasil, ou os dados foram coletados no território nacional.
Isso significa que uma loja virtual sediada no exterior que vende para brasileiros está alcançada, e que "o servidor fica nos Estados Unidos" não tira ninguém da lei. Tratamento, aliás, é quase tudo: o art. 5º, X, inclui coleta, armazenamento, consulta, compartilhamento, transferência e eliminação, entre outras operações.
As exceções estão no art. 4º e são estreitas: uso por pessoa natural para fins exclusivamente particulares e não econômicos, fins exclusivamente jornalísticos, artísticos ou acadêmicos (estes com ressalvas), segurança pública, defesa nacional, segurança do Estado e investigação de infrações penais, além de certos dados vindos de fora do país. Uma empresa fazendo marketing não cabe em nenhuma delas.
Qual a importância da proteção de dados para o marketing?
O marketing é a área que mais cria finalidades novas para dados já coletados, e é exatamente aí que a proteção costuma falhar. Uma lista de participantes de evento vira público de anúncio, um cadastro de garantia vira base de e-mail promocional, um histórico de compras vira segmentação. Cada passo desses é uma finalidade nova, e cada uma precisa de base legal e de transparência.
Na leitura da Alliance, a vantagem de entender a proteção como direito, e não como segurança, é que ela vira critério de planejamento. A pergunta "o titular esperaria esse uso?" filtra campanhas antes que elas virem problema, e costuma melhorar o resultado, porque a mensagem enviada a quem espera recebê-la é aberta com mais frequência do que a enviada a uma base comprada ou reaproveitada.
Há também a questão de confiança. Quando a empresa explica com clareza o que faz com os dados, ela transforma uma obrigação legal num argumento de marca. Os princípios que pedem prova, como transparência e responsabilização, estão detalhados no artigo sobre os 10 princípios da LGPD e o que pede prova no marketing.
Quais os erros mais comuns ao confundir proteção com segurança?
- Entregar a LGPD só para a TI. A TI responde pelo art. 46, mas não decide finalidade, base legal nem o texto do aviso de privacidade. Sem jurídico, marketing e atendimento, o projeto cobre um dever e deixa os outros de fora.
- Achar que sem vazamento não há infração. O uso para finalidade incompatível, a coleta excessiva e a falta de resposta ao titular são violações sem incidente nenhum.
- Comprar ferramenta antes de mapear. Criptografia e cofre de senhas protegem dados que, às vezes, a empresa nem deveria ter. O inventário vem antes.
- Tratar consentimento como solução universal. Pedir consentimento para tudo cria uma base frágil, que cai quando o titular revoga, e mascara a falta de finalidade definida.
- Citar a PEC em vez da emenda. A PEC 17/2019 virou a EC 115/2022. Material interno que ainda fala em "proposta aguardando promulgação" está desatualizado há anos.
Segurança responde se o dado está a salvo. Proteção responde se ele deveria estar ali, e para quê.
Como saber se a empresa protege dados, e não só os guarda?
O melhor indicador é documental: a empresa consegue mostrar, para cada uso de dado pessoal, a finalidade, a base legal, onde o titular foi informado, quem acessa e por quanto tempo o dado fica guardado. Se só a última parte tem resposta, ela guarda bem, mas ainda não protege.
Alguns números ajudam a acompanhar a evolução ao longo do tempo:
- Percentual dos tratamentos do inventário com finalidade e base legal preenchidas.
- Tempo médio de resposta aos pedidos de titulares, do recebimento à conclusão no último sistema.
- Quantidade de campos de formulário sem uso definido, eliminados por trimestre.
- Fornecedores com contrato que trata de dados pessoais, sobre o total de fornecedores que recebem dados.
- Incidentes de segurança registrados e avaliados, inclusive os que não exigiram comunicação.
O último item é o ponto de encontro das duas disciplinas. O art. 48 obriga o controlador a comunicar à ANPD e ao titular o incidente de segurança que possa acarretar risco ou dano relevante. Para saber o que vai nesse aviso e quando ele é público, veja o artigo sobre vazamento de dados e o aviso que a LGPD manda publicar.
Por onde começar a proteção de dados na sua empresa hoje?
Comece pelo uso, não pela ferramenta. Escolha os três fluxos de dados mais movimentados, normalmente formulário do site, CRM e lista de e-mail, e escreva para cada um a finalidade, a base legal e onde o titular é informado. Só depois avalie se as medidas de segurança desses fluxos são proporcionais ao risco.
Se a empresa quer fazer esse trabalho com método, do inventário ao aviso de privacidade e aos contratos com fornecedores, a equipe de adequação à LGPD da Alliance conduz o processo junto com o jurídico. E, para enxergar como dados, tecnologia e comunicação se conectam no resto da operação, o diagnóstico de marketing gratuito leva cerca de 30 minutos e mostra a maturidade em dados e mensuração ao lado das outras dimensões.