Nenhuma área da empresa guarda tantos dados pessoais, por tanto tempo, quanto o RH. Currículo, documentos de admissão, conta bancária, dependentes, exames, atestados, digital do ponto, avaliação de desempenho e, no fim, o termo de rescisão. Grande parte disso é exigida por lei; outra parte entra por hábito, e é aí que mora o risco.
Este guia organiza o RH pelo ciclo do colaborador — candidato, admissão, contrato, ponto, saúde e desligamento — e mostra, em cada etapa, qual hipótese da LGPD sustenta o tratamento, com o artigo da lei. Também responde às duas dúvidas que mais travam o departamento pessoal: o ponto biométrico precisa de consentimento? E quanto tempo guardar os dados de quem saiu?
O que é LGPD no RH?
É a aplicação da Lei Geral de Proteção de Dados (Lei nº 13.709/2018) a todo tratamento de dados que o RH faz: coletar, guardar, consultar, compartilhar e eliminar dados de candidatos, colaboradores, estagiários, terceiros e ex-colaboradores. A empresa empregadora é a controladora desses dados, ou seja, quem decide por que e como eles são usados, e responde por isso.
Na prática, a LGPD pede três coisas ao RH: que cada dado tenha uma finalidade e uma base legal definidas, que se colete só o necessário (o princípio da necessidade, no art. 6º, III) e que o dado seja eliminado quando a finalidade acabar, salvo as exceções da própria lei. O resto — termos, políticas, treinamentos — decorre disso.
O consentimento é a base legal do RH?
Quase nunca. Esse é o erro mais repetido sobre LGPD no RH. O art. 7º da lei lista dez hipóteses para tratar dados pessoais, e o consentimento é só uma delas. No contrato de trabalho, a maior parte dos dados é tratada porque a lei manda (art. 7º, II, obrigação legal ou regulatória) ou porque o contrato exige (art. 7º, V, execução de contrato).
Apoiar tudo no consentimento cria dois problemas. O primeiro: o colaborador pode revogá-lo a qualquer momento, e o RH não pode parar de recolher o FGTS porque alguém retirou a autorização. O segundo: na relação de emprego, há uma dúvida razoável sobre o quanto o "sim" é livre, já que quem consente depende do emprego. O consentimento fica para o que é realmente opcional, como foto em campanha interna ou banco de talentos. O nosso artigo sobre uma base legal para cada finalidade aprofunda essa escolha.
| Dado ou uso no RH | Base legal mais adequada | Artigo da LGPD |
|---|---|---|
| Documentos de admissão, folha, eSocial, FGTS | Obrigação legal ou regulatória | Art. 7º, II |
| Conta bancária, cargo, jornada, benefícios contratados | Execução de contrato | Art. 7º, V |
| Currículo enviado para uma vaga aberta | Procedimentos preliminares a contrato, a pedido do titular | Art. 7º, V |
| Currículo guardado no banco de talentos | Consentimento | Art. 7º, I |
| Biometria do ponto eletrônico | Prevenção à fraude na identificação e autenticação | Art. 11, II, "g" |
| Atestado e exames ocupacionais exigidos por norma | Obrigação legal ou regulatória (dado sensível) | Art. 11, II, "a" |
| Desconto de contribuição sindical | Dado sensível; depende do fundamento legal ou de autorização do empregado | Art. 11 |
| Documentos guardados para defesa em ação trabalhista | Exercício regular de direitos | Art. 7º, VI, e art. 11, II, "d" |
| Foto do colaborador em post da empresa | Consentimento | Art. 7º, I |
Lei nº 13.709/2018, texto compilado no Planalto; enquadramento organizado pela Alliance Comunicação, que não substitui parecer jurídico.
Quais dados do RH são dados sensíveis?
A LGPD criou uma categoria com proteção reforçada, a dos dados pessoais sensíveis. No RH, ela aparece com mais frequência do que parece: na digital do relógio de ponto, no atestado, no exame admissional, no plano de saúde e no desconto sindical.
O art. 11, § 1º, estende essas regras a qualquer tratamento que revele dado sensível e possa causar dano ao titular. Um relatório de afastamentos por CID, uma planilha de quem aderiu à greve ou a lista de beneficiários de um programa de saúde mental entram nessa conta, mesmo que ninguém os chame de dado sensível. O guia sobre o histórico que vira dado de saúde mostra como isso acontece em outros sistemas.
Como aplicar a LGPD no recrutamento e seleção?
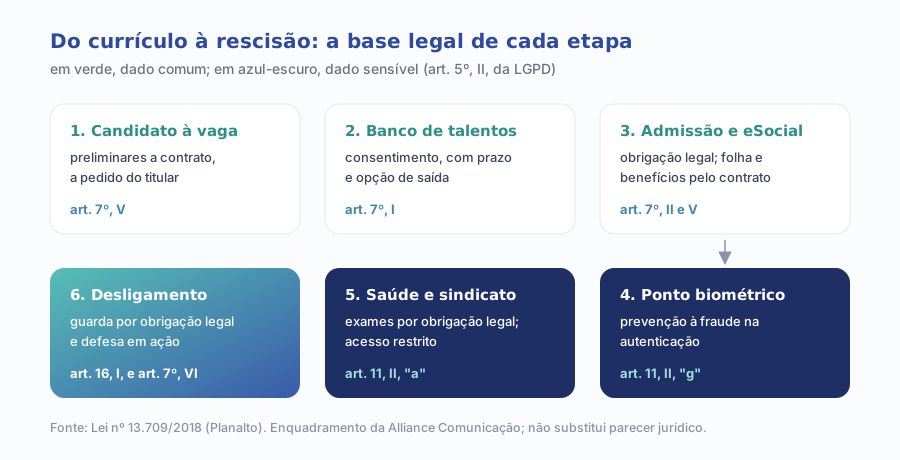
O candidato que envia o currículo para uma vaga aberta pediu para participar do processo; a base que melhor descreve isso é a dos procedimentos preliminares a um contrato, a pedido do titular (art. 7º, V). Encerrado o processo, essa finalidade acabou. Se a empresa quer manter o currículo para vagas futuras, isso é outra finalidade, e pede outra base, normalmente o consentimento, com prazo e opção de saída.
- Pergunte só o que a vaga exige. Estado civil, religião, foto ou número de filhos raramente são necessários para avaliar candidatos e podem revelar dado sensível.
- Diga no anúncio como o currículo será tratado: quem vê, por quanto tempo fica e como pedir a exclusão.
- Banco de talentos tem prazo. Defina, por exemplo, uma revisão periódica, e peça renovação do consentimento ou elimine.
- Triagem automatizada dá direito à revisão. O art. 20 permite ao titular pedir revisão de decisões tomadas unicamente por tratamento automatizado, inclusive as que definem perfil profissional.
Qual a base legal da admissão, da folha e do eSocial?
Aqui o RH tem a base mais firme da lei: obrigação legal ou regulatória (art. 7º, II, e, para dado sensível, art. 11, II, "a"). Documentos de identificação, CTPS, dados de dependentes para imposto de renda e salário-família, informações enviadas ao eSocial e ao FGTS são exigidos por normas trabalhistas, previdenciárias e tributárias. Não se pede autorização para cumprir a lei.
O cuidado está no excesso. Exigida a cópia do documento, não é preciso guardá-la em três sistemas, na pasta física e no e-mail do gestor. A obrigação legal justifica o dado, não a duplicação. Mapear onde cada documento fica é o primeiro passo do inventário que o artigo sobre o inventário de dados que falta nas empresas descreve.
O ponto biométrico precisa de consentimento?
Não necessariamente. A digital ou o reconhecimento facial do relógio de ponto é dado biométrico e, portanto, sensível (art. 5º, II). Mas o art. 11, II, "g", autoriza o tratamento de dado sensível sem consentimento quando indispensável para a garantia da prevenção à fraude e à segurança do titular, nos processos de identificação e autenticação de cadastro em sistemas eletrônicos. É exatamente o que o ponto biométrico faz: confirmar que quem marcou o horário é o próprio colaborador.
A própria alínea traz duas condições. Os direitos de informação do art. 9º precisam ser respeitados — o colaborador deve saber que a biometria é coletada, para quê, por quanto tempo e quem a processa. E a hipótese não vale se prevalecerem direitos e liberdades fundamentais do titular. Na prática, isso pede três cuidados:
- Use a biometria só para autenticar o ponto. Usar o mesmo cadastro facial para monitorar quem circula no escritório é outra finalidade.
- Guarde o modelo biométrico com segurança reforçada e saiba se ele fica no relógio, no servidor da empresa ou na nuvem do fornecedor.
- Tenha alternativa para quem não consegue usar a biometria, como cartão ou senha, e elimine o cadastro biométrico no desligamento.
Como tratar atestado médico, exames e filiação sindical?
São dados sensíveis, e a regra prática é a mesma: tratar só o necessário, com acesso restrito. Exames admissionais, periódicos e demissionais são exigidos pelas normas de saúde e segurança do trabalho, o que os coloca na obrigação legal do art. 11, II, "a". O diagnóstico, porém, é matéria do médico do trabalho; para o RH e para o gestor, normalmente basta saber se a pessoa está apta e por quantos dias se afasta.
Com o atestado vale o mesmo raciocínio: guarde o documento que justifica a ausência, com acesso limitado, e evite planilhas que cruzam nomes e códigos de doença. Na filiação sindical, o dado só deve circular entre quem processa o desconto ou a comunicação ao sindicato. Gestor de equipe não precisa saber quem é sindicalizado.
Quanto tempo guardar os dados depois do desligamento?
A LGPD não dá um número único, e não deveria: o prazo depende de cada dado. O que ela dá é a regra. O art. 15 diz que o tratamento termina quando a finalidade é alcançada; o art. 16 manda eliminar os dados depois disso, mas autoriza a conservação para cumprimento de obrigação legal ou regulatória pelo controlador (inciso I). Ou seja: o que outras leis mandam guardar, fica; o que não tem mais finalidade, sai.
Essa é a principal régua prática para o RH. Enquanto o ex-colaborador puder entrar com uma ação trabalhista — até dois anos depois do desligamento, cobrando os últimos cinco anos —, a empresa tem finalidade legítima para guardar o que comprova jornada, pagamentos e cumprimento das obrigações: o exercício regular de direitos em processo judicial (art. 7º, VI, e art. 11, II, "d"). Documentos com prazo próprio fixado em norma previdenciária, fiscal ou de saúde do trabalho seguem esse prazo, pelo art. 16, I. O jurídico da empresa deve validar a tabela final.
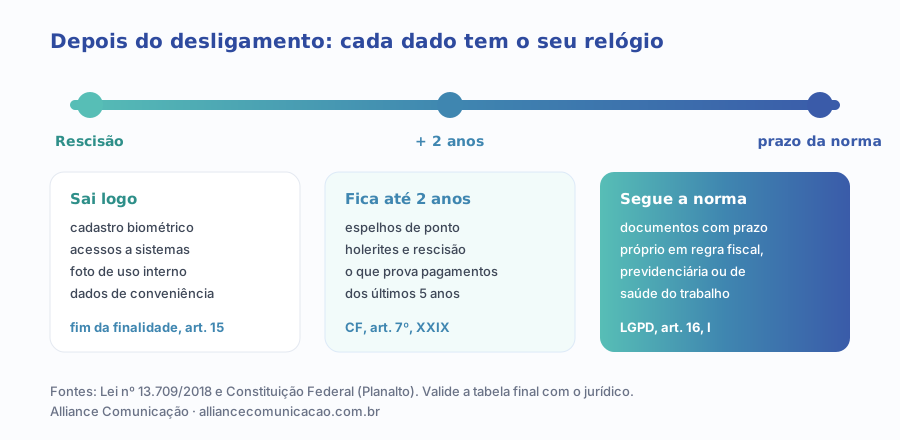
O que sai primeiro: o cadastro biométrico, os acessos a sistemas, o currículo em banco de talentos e qualquer dado coletado só para conveniência, como foto de crachá usada em comunicação interna. O que é apagado tarde demais costuma ser justamente o que menos importa para a defesa da empresa e mais pesa num vazamento.
Como ficam os sistemas online de RH depois da LGPD?
Folha em nuvem, ponto eletrônico, plataforma de recrutamento, app de benefícios: em quase todos, o fornecedor é operador, e a empresa continua controladora. O art. 39 obriga o operador a tratar os dados segundo as instruções do controlador, e o art. 42 prevê que controlador e operador respondem por danos causados em violação à lei. Escolher bem o fornecedor faz parte da adequação.
- Contrato com cláusula de proteção de dados: finalidade, segurança, subcontratados, devolução e eliminação no fim do contrato.
- Perfis de acesso por função: o gestor vê a jornada da equipe, não o atestado; o recrutador vê candidatos, não a folha.
- Exportações controladas: o vazamento mais comum no RH é a planilha baixada do sistema e enviada por e-mail.
- Onde o dado fica: se o servidor do fornecedor está fora do Brasil, há transferência internacional, com regras próprias.
O art. 46 exige medidas de segurança técnicas e administrativas, e o art. 48 manda comunicar à ANPD e aos titulares o incidente que possa causar risco ou dano relevante. Num vazamento de dados de RH, quase sempre há dado sensível envolvido, o que aumenta a gravidade.
Quais são as punições para quem descumprir a LGPD?
O art. 52 lista as sanções administrativas que a ANPD pode aplicar: advertência com prazo para correção, multa simples de até 2% do faturamento da empresa no Brasil no último exercício, excluídos os tributos, limitada a R$ 50 milhões por infração, multa diária, publicização da infração, bloqueio e eliminação dos dados envolvidos. Além disso, o colaborador prejudicado pode buscar indenização pelo art. 42, inclusive na Justiça do Trabalho.
Para a maioria das empresas, o risco mais imediato não é a multa da ANPD, e sim o processo trabalhista com pedido de dano moral por exposição de dados de saúde, ou o pedido de acesso de um ex-colaborador que o RH não consegue responder. O guia sobre os direitos do titular e a exclusão que não chega a todos os sistemas mostra por que esse pedido costuma travar.
Como aplicar a LGPD no RH na prática?
1. Mapeie os dados por etapa do ciclo
Liste o que é coletado no recrutamento, na admissão, durante o contrato e no desligamento, onde cada dado fica e quem acessa. Planilha simples resolve o começo.
2. Atribua uma base legal a cada uso
Use a tabela deste artigo como ponto de partida. O que não tiver base nem finalidade é candidato a deixar de ser coletado.
3. Separe os dados sensíveis
Biometria, saúde e sindicato ganham acesso restrito, registro de quem consulta e, quando possível, armazenamento separado do resto da ficha.
4. Escreva a tabela de retenção
Para cada grupo de dados, o prazo e o fundamento: obrigação legal, prescrição trabalhista ou fim da finalidade. Valide com o jurídico e automatize a eliminação quando o sistema permitir.
5. Informe o colaborador
Um aviso de privacidade para colaboradores e outro para candidatos, em linguagem simples, cumprem o art. 9º e reduzem dúvidas e pedidos.
6. Revise contratos e acessos dos fornecedores
Folha, ponto, benefícios e recrutamento: cláusulas de proteção de dados, perfis de acesso e o que acontece com os dados quando o contrato termina.
7. Treine quem lida com dados
Gestores e analistas de RH precisam saber o básico: não enviar atestado por grupo de mensagens, não baixar planilha da folha sem necessidade, a quem encaminhar um pedido de titular.
Por onde começar hoje?
Escolha um único processo — o desligamento costuma render mais — e responda: que dados existem sobre a pessoa que saiu, onde estão, quem ainda acessa e até quando cada um precisa ficar. A resposta vira a primeira linha da tabela de retenção e mostra, em uma tarde, onde o RH está exposto.
Se a empresa precisa organizar esse trabalho por inteiro, do inventário à política e aos contratos com fornecedores, a equipe de adequação à LGPD da Alliance conduz o processo com o RH e o jurídico. E, para ver como dados, tecnologia e comunicação se conectam no resto da empresa, o diagnóstico de marketing gratuito leva cerca de 30 minutos e aponta as prioridades.