Quase todo site de empresa tem um reCAPTCHA escondido em algum lugar: no formulário de contato, na tela de login, no carrinho. Ele foi instalado uma vez, por alguém que talvez nem trabalhe mais com a empresa, e desde então ninguém olhou para ele. Funcionava de graça, e de graça parecia ilimitado.
Esse cenário mudou. As chaves do reCAPTCHA passaram a viver dentro de projetos do Google Cloud, a cota gratuita ganhou um teto bem mais baixo do que o número que ainda circula nos tutoriais, e passar desse teto sem faturamento ativo pode travar o formulário que traz os leads. Este guia explica o que é o reCAPTCHA, como cada versão funciona, quanto ele custa hoje e o que o dono do site precisa conferir antes que o problema apareça.
O que é reCAPTCHA?
O reCAPTCHA é um serviço do Google que avalia se quem está interagindo com uma página é uma pessoa ou um programa automatizado. Ele é a versão do Google para o CAPTCHA, sigla em inglês para um teste público e automático que distingue computadores de humanos. O objetivo é impedir que robôs enviem spam pelo formulário, testem senhas roubadas no login ou criem contas falsas em massa.
Para o visitante, o reCAPTCHA aparece de duas formas: como a caixinha “Não sou um robô”, às vezes seguida de um desafio de imagens, ou como um pequeno selo no canto da tela, sem pedir nada. Para o site, ele é uma chave de API: o navegador gera um token, o servidor envia esse token ao Google e recebe de volta um veredito. É nessa segunda parte, a do servidor, que mora a conta a pagar.
Como o reCAPTCHA funciona por dentro?
O funcionamento tem três etapas, e entender cada uma evita a maioria dos erros de instalação:
- O navegador carrega o script do reCAPTCHA na página e observa sinais da sessão, como a forma de interagir com a página.
- O visitante age (envia o formulário, faz login) e o script gera um token, uma sequência de caracteres que resume aquela interação.
- O servidor do site pede a avaliação ao Google, enviando o token. A resposta diz se o token é válido e, conforme a versão, traz uma nota de risco. O site decide o que fazer: aceitar, recusar ou pedir uma verificação extra.
O ponto que mais importa para custo: quem consome a cota é a terceira etapa. Carregar o script não gera cobrança; o que entra na conta são as avaliações, os pedidos de verificação que o servidor do site faz ao Google. Um site que verifica token a cada página aberta gasta muito mais do que um que verifica só no envio do formulário.
É também por isso que existe o erro de “reCAPTCHA inválido”. O token tem validade curta e só pode ser usado uma vez. Se a pessoa abre o formulário, demora para preencher e envia depois do prazo, ou se o código tenta verificar o mesmo token duas vezes, a resposta volta como inválida, mesmo sendo um visitante real.
Qual a diferença entre reCAPTCHA v2 e v3?
As duas versões convivem e servem a objetivos diferentes. A escolha muda a experiência do visitante, o trabalho do desenvolvedor e o volume de avaliações:
| reCAPTCHA v2 | reCAPTCHA v3 | |
|---|---|---|
| O que o visitante vê | Caixa “Não sou um robô” e, às vezes, desafio de imagens | Nada, além de um selo discreto na página |
| O que o servidor recebe | Aprovado ou reprovado | Uma nota de risco, que o site interpreta |
| Quem decide o corte | O próprio Google, no desafio | O site, ao definir a nota mínima aceita |
| Atrito para o usuário | Maior: um clique ou mais por envio | Menor: invisível na maioria dos casos |
| Risco de instalação errada | Baixo | Alto: chamar em toda página multiplica o consumo |
| Melhor uso | Formulário simples, baixo volume | Login, cadastro e checkout com volume |
Comparativo elaborado pela Alliance Comunicação a partir da documentação pública do reCAPTCHA.
Na v3, a nota de risco não é uma resposta pronta. O site precisa decidir a partir de que nota o envio passa, e o que fazer com quem fica abaixo: bloquear, pedir confirmação por e-mail ou mandar para revisão. Instalar a v3 sem essa regra no servidor é o mesmo que não ter proteção nenhuma, só com um selo na tela.
Quanto custa o reCAPTCHA hoje?
Aqui está a mudança que os tutoriais ainda não registraram. Na documentação do Google Cloud, o reCAPTCHA tem três níveis, e o gratuito tem um teto de 10.000 avaliações por mês civil:
| Nível | Como funciona a cobrança | Para quem serve |
|---|---|---|
| Essentials | Grátis até 10.000 avaliações por mês; sem faturamento no projeto | Site institucional de baixo volume |
| Premium | Até 10.000 grátis; de 10.001 a 100.000, US$ 8 fixos no mês; acima de 100.000, US$ 1 por mil avaliações; exige faturamento ativo | Site com login, cadastro ou loja |
| Enterprise | Compromisso fixo de volume mensal a US$ 1 por mil avaliações, com contrato mínimo de 12 meses | Operação grande, com time de fraude |
Google Cloud, documentação do reCAPTCHA (níveis e informações de faturamento), novembro de 2026. Valores em dólar, sujeitos a mudança pelo Google.
Na prática, para a maioria das empresas o custo direto é pequeno: um site que passe um pouco das 10 mil avaliações paga um valor fixo de poucos dólares por mês no Premium. O problema raramente é o preço. É descobrir o limite pelo pior caminho, com o formulário parado e ninguém sabendo por quê.
Por que tanta gente ainda fala em 1 milhão de verificações grátis?
Porque esse número existiu e ainda está escrito numa página oficial. As perguntas frequentes do reCAPTCHA clássico, no portal de desenvolvedores do Google, continuam dizendo que quem precisa de mais de 1.000.000 de chamadas por mês deve passar para a versão empresarial. Os artigos que ranqueiam para “o que é reCAPTCHA” repetem esse teto, e muitos afirmam que o serviço é simplesmente gratuito.
A documentação que rege as chaves dentro do Google Cloud fala outra língua: 10 mil avaliações por organização, somando tudo. As duas informações convivem porque o produto está no meio de uma transição, da chave clássica para a chave gerenciada em projeto. Para decidir, vale a regra mais conservadora: se a sua chave está, ou vai estar, num projeto do Google Cloud, o teto que conta é o de 10 mil.
O que acontece quando o site passa das 10 mil avaliações?
Depende de o projeto ter faturamento ou não. Segundo a página de faturamento do reCAPTCHA, em projetos Essentials, sem faturamento, os pedidos passam a receber um erro de cota esgotada (Resource Exhausted, código 429) assim que a organização ultrapassa as 10.000 avaliações do mês. As novas avaliações continuam falhando até a cota zerar, no primeiro dia do mês seguinte.
O que o visitante vê nesse momento depende de como o site foi programado. Se o código trata o erro como “não verificado”, ele recusa o envio de todo mundo, inclusive de clientes reais, e a empresa perde leads sem perceber. Se o código ignora o erro, o formulário volta a aceitar qualquer envio, e o spam entra. Nenhum dos dois casos dispara alarme sozinho.
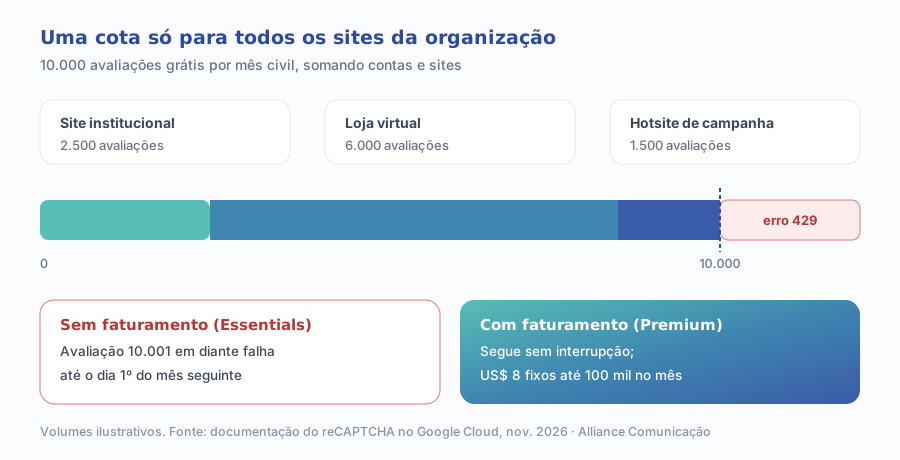
Com faturamento ativo, o projeto entra no nível Premium e as avaliações continuam sem interrupção, com a cobrança descrita na tabela acima. A própria documentação recomenda ativar o faturamento antes de chegar ao limite, justamente para não haver corte no meio do mês.
Quem é o dono do projeto que paga o reCAPTCHA?
Esta é a pergunta que quase nenhuma empresa sabe responder, e é a que mais pesa. Como a cota é por organização do Google Cloud, importa em nome de quem a chave foi criada. Três situações comuns:
- A chave está na conta da agência ou do desenvolvedor. Se ele criou as chaves de vários clientes dentro da própria organização, todos os sites dividem as mesmas 10 mil avaliações. O site mais movimentado pode esgotar a cota dos outros.
- A chave está no e-mail pessoal de um ex-funcionário. Para migrar, o Google exige que o usuário seja dono da chave no painel de administração e tenha papel de proprietário, editor ou administrador do reCAPTCHA no projeto. Sem esse acesso, a migração para.
- A chave está na conta da empresa, mas sem faturamento. O site funciona até o dia em que passa do teto, e aí trava até o mês virar.
A recomendação da Alliance é simples: a chave do reCAPTCHA, como o domínio e a hospedagem, deve estar em nome da empresa, num projeto do Google Cloud da empresa, com o faturamento num cartão ou conta que alguém do financeiro acompanha. A agência recebe acesso, não a posse. É a mesma lógica que vale para os outros ativos do site, como mostramos no guia sobre o que o plano de hospedagem não diz.
Como migrar a chave do reCAPTCHA para o Google Cloud?
A migração é rápida e não exige trocar o código do site. Segundo o guia de migração do Google, a integração existente continua funcionando sem alteração e a chave e os endereços da API não mudam; a migração apenas leva a chave para dentro de um projeto. O processo leva de 5 a 10 minutos.
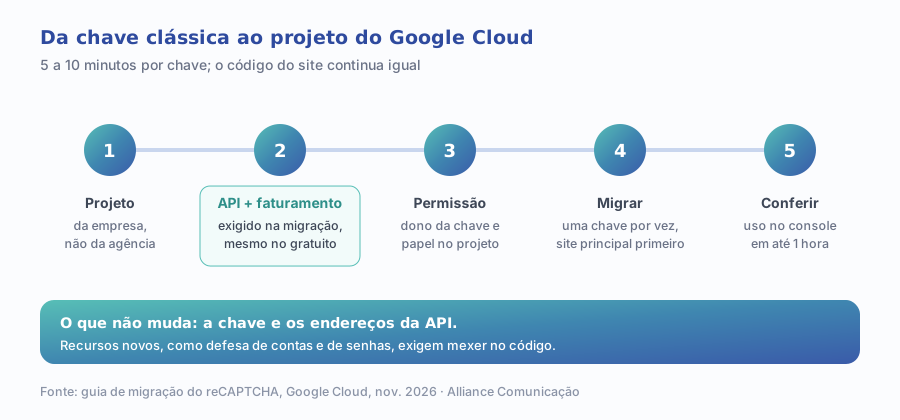
1. Escolha o projeto certo
Crie ou escolha um projeto do Google Cloud dentro da organização da empresa, não da agência. Esse projeto vai receber a chave e a cobrança.
2. Ative a API e o faturamento
Ative a API do reCAPTCHA Enterprise no projeto e vincule uma conta de faturamento. O Google exige faturamento ligado e ativo para a migração, mesmo que o uso fique dentro da franquia gratuita.
3. Confira as permissões
O usuário que vai migrar precisa constar como dono da chave no painel de administração do reCAPTCHA e ter papel de proprietário, editor ou administrador do reCAPTCHA no projeto.
4. Migre uma chave por vez
A migração pode ser feita pelo painel de administração, pelo console do Google Cloud, pela linha de comando ou pela API. Uma chave por vez, começando pela do site principal.
5. Confirme o uso no console
Depois da migração, o consumo aparece no console do Google Cloud em até uma hora. Anote o volume do primeiro mês: ele é a base para decidir se o site fica no gratuito ou precisa de faturamento com folga.
Um aviso: a migração em si não muda nada no site, mas os recursos mais novos do reCAPTCHA, como defesa de contas e de senhas, só existem para chaves gerenciadas em projeto, e usá-los exige mexer no código da página e do servidor.
Como saber quantas avaliações o seu site gasta por mês?
Não existe número médio que sirva para todos. O consumo depende de onde o site verifica tokens, e não do total de visitas. Um roteiro para medir:
- Liste os pontos de verificação. Formulário de contato, newsletter, login, cadastro, carrinho, área do cliente. Cada envio verificado é uma avaliação.
- Confira se a v3 verifica em toda página. Um site com 15 mil visualizações por mês que verifica token em cada carregamento passa do teto; o mesmo site verificando só os 800 envios de formulário fica longe dele. (Números ilustrativos.)
- Some os sites da mesma organização. Site institucional, hotsite de campanha, loja e intranet entram na mesma cota se as chaves estiverem na mesma organização.
- Olhe os relatórios do Google Cloud. A documentação indica os relatórios de faturamento, o painel de uso dos últimos 30 dias e os registros de erro de cota esgotada.
- Crie um alerta. Um alerta de orçamento ou de uso no projeto avisa antes da virada, em vez de depois que o formulário parou.
Se o seu site recebe leads pelo formulário, vale cruzar esse consumo com a quantidade de contatos que chegam ao CRM. Queda brusca de leads sem queda de tráfego é sintoma clássico de formulário quebrado, e o reCAPTCHA é um dos primeiros suspeitos. Mostramos como reduzir esse risco no artigo sobre formulário de contato e os campos que atrapalham a conversão.
Quais os erros mais comuns com o reCAPTCHA?
- Validar só no navegador. Se o servidor não confere o token, o robô simplesmente pula o script. Proteção real exige a verificação no back-end.
- Usar a chave de produção em ambiente de teste. O próprio Google recomenda chaves separadas para desenvolvimento e produção; testes automatizados consomem cota.
- Chamar a v3 em todas as páginas e verificar todas. Multiplica as avaliações sem aumentar a proteção onde ela importa.
- Não tratar o erro de cota. O código precisa decidir o que faz quando o Google não responde: por exemplo, aceitar o envio e marcá-lo para revisão, em vez de recusar todo mundo em silêncio.
- Esconder o selo sem aviso. As perguntas frequentes do Google permitem ocultar o selo desde que a marca reCAPTCHA apareça de forma visível no fluxo, com o texto de que o site é protegido pelo reCAPTCHA.
- Esquecer a política de privacidade. O reCAPTCHA define um cookie necessário para a análise de risco e envia dados da sessão ao Google; isso deve estar descrito na política de privacidade do site.
O último ponto conversa com a LGPD: o reCAPTCHA trata dados do visitante para avaliar risco, e o site precisa informar isso com clareza. Para quem está revendo o banner e a política, o guia sobre cookies como dado pessoal ajuda a enquadrar o tema.
Qual a diferença entre reCAPTCHA, hCaptcha e Turnstile?
O reCAPTCHA não é a única opção, e a mudança de cota é um bom momento para comparar. As duas alternativas mais citadas são o hCaptcha e o Turnstile, da Cloudflare.
O Turnstile tem plano gratuito com desafios ilimitados e até 20 widgets por conta, segundo a página de planos da Cloudflare, e pode ser usado sem os outros serviços da empresa. O hCaptcha segue a lógica do desafio visível, parecida com a do reCAPTCHA v2, e oferece planos pagos com mais recursos. Os planos e limites de cada um mudam com frequência: confira a página oficial antes de decidir.
Trocar de fornecedor não é só trocar o script. A verificação no servidor muda, os testes precisam ser refeitos e a política de privacidade precisa citar o novo serviço. Para um site com um único formulário e pouco volume, migrar a chave do reCAPTCHA e ativar o faturamento costuma dar menos trabalho do que trocar de solução. Para quem tem muitos sites ou muito volume, a comparação vale a pena.
O que muda por tipo de site?
- Site institucional com formulário de contato: volume baixo, quase sempre dentro das 10 mil. A prioridade é saber de quem é a chave e tratar o erro de cota.
- Site com área de login ou cadastro: cada tentativa de entrada é uma avaliação; ataques de teste de senha multiplicam o consumo. Faturamento ativo com alerta é o caminho seguro.
- Loja virtual: checkout travado custa venda, não só lead. Aqui o reCAPTCHA precisa estar no projeto da empresa, com faturamento e monitoramento.
- Agência ou grupo com vários sites: cada cliente ou marca deve ter a própria organização, ou o grupo precisa somar o volume de todos ao planejar a cota.
Por onde começar hoje
O reCAPTCHA é uma peça pequena do site, e é exatamente por isso que ele fica esquecido. A sequência que resolve a maior parte dos casos cabe numa tarde: descobrir onde ele está instalado, saber em qual conta a chave foi criada, levar a chave para um projeto da empresa com faturamento ativo, medir o consumo do primeiro mês e garantir que o código trate o erro de cota sem recusar clientes reais.
Se o site foi construído há anos e ninguém sabe onde estão as chaves, vale uma revisão completa da parte técnica. É o tipo de trabalho que o time de desenvolvimento web da Alliance faz na manutenção de sites, junto com hospedagem, formulários e integrações com o CRM. E, para enxergar o site dentro do marketing como um todo, o diagnóstico de marketing gratuito leva cerca de 30 minutos e mostra onde estão as lacunas de presença digital, captação e tecnologia.