A primeira coisa que o participante vive num evento não é a palestra de abertura nem o coquetel. É a recepção. Se a fila anda, o crachá sai com o nome certo e a pessoa entra sem precisar explicar quem é, o evento começa bem. Se não, a impressão de desorganização chega antes do conteúdo, e é difícil desfazê-la depois.
Este guia trata do credenciamento do participante de evento, não do credenciamento de fornecedores em licitação pública, que usa o mesmo nome. Ele explica as etapas, compara o processo manual com o automatizado e mostra a decisão que muitos organizadores estão tomando sem perceber: ao trocar o QR code pela câmera no check-in, o evento passa a tratar o rosto das pessoas, e a LGPD trata esse dado de outro jeito.
O que é credenciamento em eventos?
Credenciamento em eventos é o conjunto de etapas que identifica quem tem direito de entrar e entrega a essa pessoa a credencial que libera o acesso. Começa antes do evento, com o cadastro, e termina depois dele, com os dados de presença. No meio, estão o check-in, a impressão do crachá e o controle de quem pode circular por cada área.
A credencial pode ser física (crachá, pulseira, cordão com cor por perfil) ou digital (QR code no e-mail ou no aplicativo). Em eventos com perfis diferentes, como participante, palestrante, imprensa, patrocinador e equipe, o credenciamento também separa permissões: quem entra na sala VIP, quem acessa o backstage, quem pode circular na área de montagem.
O termo também aparece em editais de compras públicas, com outro sentido: lá, credenciamento é o cadastro de fornecedores aptos a prestar um serviço ao governo. Se você chegou aqui procurando isso, este não é o artigo certo. Aqui, credenciado é quem vai assistir, palestrar, cobrir ou trabalhar no evento.
Qual a diferença entre acreditação e credenciamento de evento?
No uso corrente em português, as duas palavras se sobrepõem. "Acreditação" aparece mais em grandes eventos esportivos, culturais e de imprensa, em que a organização precisa aprovar cada pedido antes de emitir a credencial: o jornalista solicita, a organização confere o veículo e só então libera. "Credenciamento" é o termo mais comum no mercado de eventos corporativos, feiras e congressos, em que a inscrição já dá direito à credencial.
Na prática, a diferença está no filtro. A acreditação tem uma etapa de análise e aprovação no meio do caminho, com zonas de acesso definidas por função. O credenciamento corporativo costuma ser automático para quem se inscreveu ou comprou ingresso, com aprovação manual só para perfis especiais. Os dois compartilham o mesmo desenho: cadastro, emissão, conferência na entrada e controle de acesso.
Por que o credenciamento é uma etapa crítica do evento?
Por três motivos, e só o primeiro é óbvio. O primeiro é a experiência: a recepção é o ponto de maior concentração de pessoas no mesmo minuto, e qualquer gargalo vira fila visível para todos, inclusive para patrocinadores e convidados importantes.
O segundo é a segurança: o credenciamento é a barreira que impede a entrada de quem não foi convidado e controla quem chega a áreas restritas. Credencial que pode ser repassada, crachá impresso sem conferência ou lista em papel deixada no balcão abrem brechas que o evento só descobre quando algo dá errado.
O terceiro é o dado: o credenciamento é a etapa em que o evento mais coleta informação pessoal. Nome, e-mail, telefone, empresa, cargo, às vezes CPF, foto e, cada vez mais, o rosto. Esses dados alimentam o relatório de presença, a prestação de contas ao patrocinador e o relacionamento depois do evento, como mostramos no guia sobre como organizar um evento corporativo e o que o orçamento costuma esquecer. E é aí que entra a Lei Geral de Proteção de Dados.
Como funciona o credenciamento por dentro, etapa por etapa?
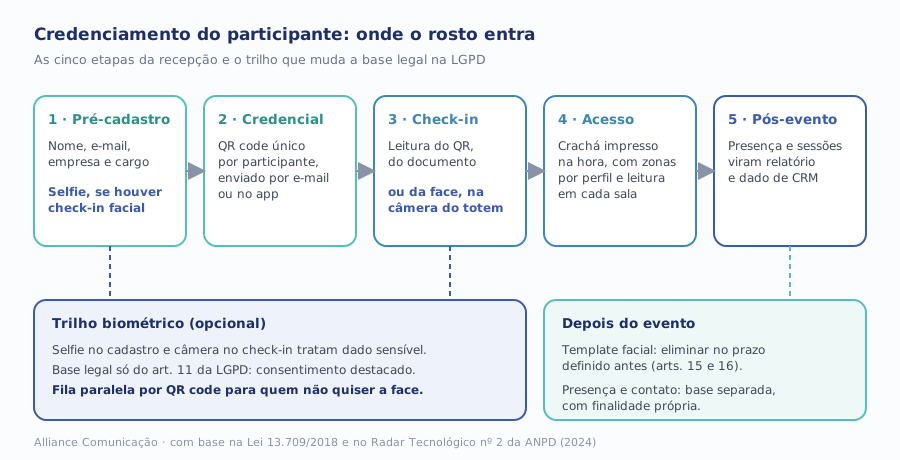
Quase todo credenciamento, do encontro pequeno ao congresso de vários dias, segue as mesmas cinco etapas. O que muda é o grau de automação e o tipo de dado que cada etapa coleta.
1. Pré-cadastro
O participante preenche o formulário de inscrição ou é cadastrado pela organização a partir de uma lista de convidados. É aqui que se decide quais dados serão pedidos. Cada campo a mais precisa de um motivo: a LGPD exige que o tratamento se limite ao mínimo necessário para a finalidade (art. 6º, III, o princípio da necessidade). Se o sistema oferece check-in facial, é também nesta etapa que ele pede a selfie de referência.
2. Envio da credencial
O sistema gera uma credencial única por pessoa, em geral um QR code, e envia por e-mail, SMS, WhatsApp ou aplicativo do evento. Credencial única e intransferível é o que permite saber quem de fato entrou, e não apenas quantos ingressos foram lidos.
3. Check-in
Na chegada, a credencial é conferida: leitura do QR code, conferência de documento com foto ou, nos sistemas mais novos, leitura do rosto por uma câmera no totem. Esta é a etapa que mais pesa na fila e, por isso, a que mais recebe tecnologia.
4. Crachá e controle de acesso
Com o check-in feito, o crachá é impresso na hora ou entregue já pronto, com cor ou código que indica o perfil. Nas portas das salas, a mesma credencial é lida de novo para controlar lotação e registrar quem assistiu a cada sessão.
5. Pós-evento
Os registros viram relatório: quantos inscritos compareceram, em quais horários, em quais salas. Esse dado vai para o patrocinador, para o CRM e para o planejamento da próxima edição. É também a etapa em que o organizador precisa decidir o que guarda, por quanto tempo e para quê.
Qual a diferença entre credenciamento manual e automatizado?
O credenciamento manual depende de listas, impressas ou em planilha, e de pessoas conferindo nomes no balcão. O automatizado usa uma plataforma que integra inscrição, envio de credencial, leitura na entrada e impressão de crachá. Entre os dois há um degrau intermediário, e é nele que muitos eventos médios funcionam bem.
| Manual (lista) | Automatizado com QR code | Automatizado com reconhecimento facial | |
|---|---|---|---|
| Como confere | Recepcionista busca o nome na lista | Leitor ou celular lê o código | Câmera compara o rosto com a selfie do cadastro |
| Gargalo típico | Busca de nome e grafia errada | Participante sem o código à mão | Iluminação, óculos, selfie ruim no cadastro |
| Dado de presença | Digitado depois, sujeito a erro | Registrado na leitura, com horário | Registrado na leitura, com horário |
| Tipo de dado na LGPD | Dado pessoal comum | Dado pessoal comum | Dado biométrico, sensível (art. 5º, II) |
| Exige do organizador | Guarda e descarte das listas impressas | Base legal do art. 7º e aviso de privacidade | Base legal do art. 11, aviso destacado, alternativa e prazo de descarte |
Comparativo elaborado pela Alliance Comunicação a partir da Lei 13.709/2018 (LGPD).
A última linha é a que pouca proposta comercial mostra. As plataformas vendem o reconhecimento facial como um ganho de fila e de segurança, e ele pode ser. Mas a passagem da terceira para a quarta coluna não é só uma troca de equipamento: é uma troca de regime jurídico.
Por que o reconhecimento facial muda a conversa na LGPD?
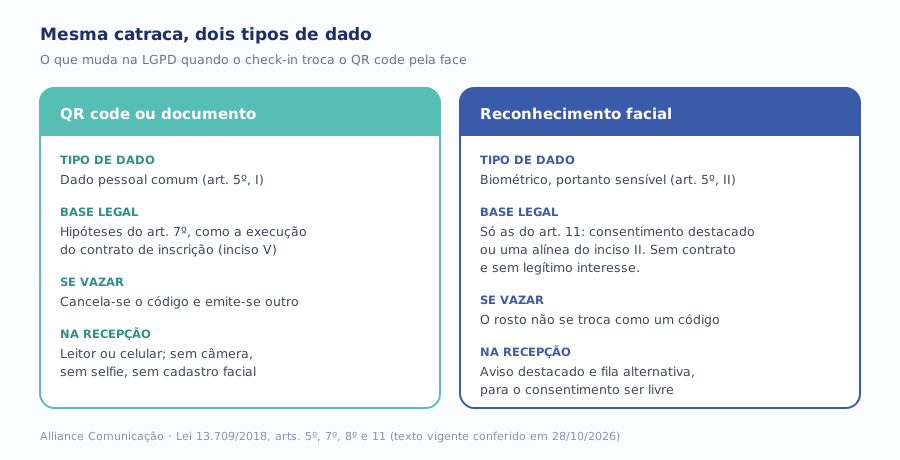
Porque a lei não trata todo dado pessoal igual. O art. 5º, II, da LGPD lista o que é dado pessoal sensível, e entre os itens está o "dado genético ou biométrico, quando vinculado a uma pessoa natural". O template facial que o sistema extrai da selfie para reconhecer o participante na entrada é exatamente isso: um dado biométrico ligado a uma pessoa identificada.
A Autoridade Nacional de Proteção de Dados (ANPD) dedicou um estudo inteiro ao tema. No Radar Tecnológico nº 2, sobre biometria e reconhecimento facial, a autoridade descreve os usos da tecnologia e os riscos que eles trazem para quem tem o rosto lido.
Um credenciamento de evento junta os dois usos citados pela ANPD: a câmera do check-in é controle de acesso, e o dado de presença que ela gera costuma ir para o marketing. O mesmo estudo lembra outro ponto que pesa num evento: dependendo de como é armazenada, a imagem facial pode revelar mais do que a identidade, inclusive informações que o titular não quis fornecer. E, diferentemente de uma senha ou de um QR code, um rosto vazado não se troca.
O QR code vazado se cancela e se reemite. O rosto do participante, não.
Quais bases legais permitem usar a face no check-in?
Para dado pessoal comum, como nome e e-mail, a LGPD oferece as hipóteses do art. 7º, entre elas a execução de contrato a pedido do titular (inciso V) e o legítimo interesse (inciso IX). Para dado sensível, essas portas fecham. O art. 11 diz que o tratamento de dados sensíveis somente pode ocorrer nas hipóteses que ele lista, e nem a execução de contrato nem o legítimo interesse estão nessa lista.
Sobram dois caminhos para um credenciamento facial. O primeiro é o inciso I: o titular consente "de forma específica e destacada, para finalidades específicas". O segundo é o inciso II, que dispensa o consentimento quando o tratamento for indispensável para uma das finalidades das alíneas. A que mais se aproxima do check-in é a alínea g: garantia da prevenção à fraude e à segurança do titular nos processos de identificação e autenticação de cadastro em sistemas eletrônicos.
A alínea g existe, mas tem duas travas no próprio texto. A primeira é a palavra "indispensável", no caput do inciso II: se o mesmo evento consegue conferir a identidade por QR code e documento, fica difícil sustentar que a face é indispensável. A segunda é a ressalva final: a hipótese cai quando prevalecem os direitos e liberdades fundamentais do titular. Por isso, na maior parte dos eventos corporativos, o caminho mais limpo é o consentimento destacado com alternativa. Qualquer que seja a escolha, ela precisa ser documentada e validada com o jurídico ou o encarregado de dados da empresa antes do evento.
O que torna o consentimento válido na recepção
A LGPD define consentimento como manifestação livre, informada e inequívoca para uma finalidade determinada (art. 5º, XII). Cada palavra tem consequência no balcão de credenciamento:
- Livre: se a única forma de entrar é mostrar o rosto, o participante não está escolhendo. Uma fila ou um totem por QR code, sem penalidade de tempo ou de tratamento, é o que dá liberdade à escolha.
- Informado e destacado: o aviso não pode estar escondido nos termos de inscrição. O art. 8º, § 1º, exige que o consentimento por escrito conste de cláusula destacada, e o art. 9º, § 1º, considera nulo o consentimento quando a informação não foi apresentada previamente, com transparência.
- Para finalidade específica: "liberar a entrada no evento" é uma finalidade. "Melhorar a experiência e comunicações futuras" é genérica, e o art. 8º, § 4º, declara nulas as autorizações genéricas.
- Revogável: o participante pode retirar o consentimento a qualquer momento, por procedimento gratuito e facilitado (art. 8º, § 5º). Quem desistir na porta precisa da alternativa ali mesmo.
Para entender melhor quando o consentimento é a base certa e quando ele atrapalha, vale ler o nosso guia sobre termo de consentimento na LGPD e quando não pedir. E, para a lista completa do que a lei considera sensível, o artigo sobre dados sensíveis na LGPD.
Como montar o credenciamento de um evento de médio e grande porte?
O roteiro abaixo vale para qualquer formato e acrescenta, em cada etapa, a decisão de dados que costuma ficar para depois. Comece por ele algumas semanas antes do evento, quando ainda dá para mudar o formulário e o contrato com a plataforma.
1. Defina os perfis e as zonas de acesso
Liste quem vai circular (participante, palestrante, imprensa, patrocinador, equipe, fornecedor) e onde cada perfil pode entrar. Esse mapa define a cor do crachá, os pontos de leitura e o tamanho da equipe em cada porta.
2. Desenhe o formulário pelo mínimo necessário
Para cada campo, escreva a finalidade ao lado. Se não houver, retire o campo. CPF, data de nascimento e endereço só entram se alguma etapa realmente usar. Em eventos com crianças, lembre que o art. 14, § 1º, exige consentimento específico e em destaque de pelo menos um dos pais ou do responsável legal.
3. Decida o método de check-in antes de contratar
QR code resolve a maior parte dos eventos corporativos. Se a opção for reconhecimento facial, registre por escrito qual base do art. 11 será usada, por que a face é necessária naquele evento e qual é a alternativa para quem recusar.
4. Escreva o aviso destacado e posicione a alternativa
O aviso aparece no formulário, antes da selfie, separado dos termos gerais, e de novo na sinalização da recepção. A fila por QR code fica visível, ao lado, com pontos de atendimento suficientes para a demanda esperada.
5. Contrate a plataforma com cláusulas de dados
A plataforma de credenciamento normalmente atua como operadora dos dados, e o organizador como controlador. O contrato precisa dizer onde os templates ficam armazenados, quem acessa, quando são eliminados e como o fornecedor comunica um incidente. O art. 46 obriga os agentes de tratamento a adotar medidas de segurança, e o art. 48 manda o controlador comunicar à ANPD e ao titular o incidente que possa acarretar risco ou dano relevante.
6. Fixe o prazo de descarte e separe as bases
O art. 15 prevê o término do tratamento quando a finalidade é alcançada, e o art. 16 manda eliminar os dados depois desse término, salvo exceções. Se a finalidade da face era liberar a entrada, ela termina com o evento. Defina a data de eliminação dos templates antes do primeiro check-in, e mantenha a presença e o contato numa base de marketing separada, com finalidade e base legal próprias.
7. Ensaie a recepção
Teste os leitores, a impressora de crachá, a internet do local e o plano B offline. Treine a equipe para responder, em uma frase, por que a câmera está ali e onde fica a fila alternativa. A pergunta vai aparecer, e a resposta da recepcionista também é comunicação da marca.
Como escolher a solução de credenciamento para o seu evento?
Velocidade de leitura, impressão de crachá e integração com a inscrição são as perguntas que todo fornecedor está pronto para responder. As perguntas sobre dados costumam pegar a equipe comercial de surpresa, e a resposta diz muito sobre a maturidade da plataforma.
| Pergunta ao fornecedor | Por que importa | Resposta que preocupa |
|---|---|---|
| O check-in funciona por QR code e por face no mesmo evento? | Sem alternativa, o consentimento deixa de ser livre | "Só por face, é o nosso diferencial." |
| Onde ficam armazenados os templates faciais? | Define segurança e eventual transferência internacional | "Na nuvem, não sabemos a região." |
| Quando os templates são eliminados, e quem decide? | O controlador precisa garantir o descarte (art. 16) | "Ficam na conta para os próximos eventos." |
| O aviso de coleta biométrica é separado dos termos gerais? | Consentimento destacado é exigência do art. 11, I | "Está nos termos de uso da plataforma." |
| Os dados de presença podem ser exportados sem a face? | Separa o dado de acesso do dado de marketing | "O relatório sai com a foto de cada participante." |
| Como o fornecedor comunica um incidente de segurança? | O controlador tem dever de comunicar (art. 48) | "Nunca tivemos incidente." |
Perguntas elaboradas pela Alliance Comunicação a partir da Lei 13.709/2018.
Nenhuma dessas respostas sozinha desqualifica uma plataforma. O que desqualifica é o fornecedor que não sabe responder, porque, perante a lei, quem decide usar a face é o organizador, e é ele quem responde como controlador.
Quais os erros mais comuns no credenciamento?
- Tratar o credenciamento só como logística. Contratar pela velocidade da fila e descobrir depois que a plataforma guarda rostos sem prazo.
- Esconder a biometria nos termos de inscrição. Um parágrafo no meio do contrato não é consentimento destacado, e a ANPD aponta a coleta não transparente como o que invalida essa base.
- Não oferecer alternativa. Sem QR code ou documento, quem não quer mostrar o rosto não entra, e o consentimento perde a liberdade.
- Pedir dado demais no cadastro. CPF, endereço e data de nascimento "para garantir", sem nenhuma etapa que os use.
- Misturar acesso com marketing. Usar a foto do check-in em segmentação, régua de e-mail ou ação de patrocinador, uma finalidade diferente da que foi informada.
- Deixar a lista impressa no balcão. Credenciamento manual também trata dado pessoal, e a lista esquecida é um vazamento em papel.
- Não ensaiar o plano B. Internet que cai, impressora que trava, leitor que não lê celular com brilho baixo. Sem contingência, a fila volta para a lista de papel no pior momento.
Como medir se o credenciamento funcionou?
Credenciamento bom é aquele de que ninguém se lembra. Para saber se foi assim, acompanhe alguns indicadores e compare de uma edição para a outra:
- Tempo médio de check-in por pessoa, medido no próprio sistema, separado por método (QR code e face).
- Pico de fila nos 30 minutos antes da abertura, que é quando a recepção é testada de verdade.
- Taxa de comparecimento: credenciados sobre inscritos, por perfil.
- Escolha do método: quantos participantes optaram pela face e quantos pela alternativa. Se quase ninguém escolhe a alternativa, confira se ela está visível e se é tão rápida quanto a outra.
- Ocorrências na recepção: crachás reimpressos, nomes errados, entradas negadas por erro de leitura.
- Descarte cumprido: data em que os templates foram eliminados, com o registro do fornecedor confirmando.
O último indicador é o que quase ninguém mede, e o mais fácil de provar se a pergunta vier de um participante ou da ANPD. Se o tratamento envolver dado sensível em escala, considere também elaborar um relatório de impacto: o art. 38 permite à autoridade exigi-lo, inclusive para dados sensíveis, e o nosso guia sobre RIPD na LGPD mostra como montar.
Por onde começar hoje?
Se o seu próximo evento já tem plataforma contratada, abra o formulário de inscrição como se fosse um participante e procure duas coisas: onde está o aviso sobre a selfie, se houver, e o que acontece com quem não quiser enviá-la. Se não encontrar as duas em menos de um minuto, o participante também não vai encontrar.
Credenciamento é recepção, e recepção é marca. A equipe de Live Experience da Alliance planeja eventos e ativações da ideia à operação no dia, incluindo a jornada de chegada do participante e o que acontece com os dados depois. E se você quer entender onde os eventos entram no seu plano de marketing, o diagnóstico de marketing gratuito leva cerca de 30 minutos e mostra quais canais e ações merecem prioridade.