Em junho de 2026, boa parte dos textos sobre o Gemini CLI mudou de título para alguma variação de “o Gemini CLI morreu”. Para muita gente, a experiência confirmou: o login que funcionava na véspera parou de funcionar, e o terminal passou a recomendar outra ferramenta. Mas a frase está errada para uma parte importante dos usuários — justamente as empresas.
Este guia separa o que fechou do que continua aberto, com base na documentação oficial do Google e no repositório do projeto. Você vai ver o que é o Gemini CLI, as três formas de autenticação e qual delas caiu, quem ainda pode usá-lo, quanto custa agora, o que muda no Antigravity CLI e o que auditar em scripts e pipelines antes de decidir entre ficar e migrar.
O que é o Gemini CLI?
O Gemini CLI é um agente de IA de código aberto que roda na linha de comando. Em vez de conversar com o modelo numa janela do navegador, o desenvolvedor abre o terminal dentro do projeto, digita gemini e pede tarefas: explicar um trecho, corrigir um erro, escrever testes, refatorar um módulo. O agente lê os arquivos, propõe mudanças, edita e executa comandos, pedindo permissão nas ações sensíveis.
Três recursos explicam por que ele entrou em tantos fluxos de trabalho. O arquivo GEMINI.md guarda contexto persistente do projeto — convenções, comandos de build, o que não tocar. O suporte a servidores MCP, configurados em ~/.gemini/settings.json, permite plugar ferramentas externas. E o modo não interativo, com gemini -p e saída em JSON, deixa o agente rodar dentro de scripts, ganchos de Git e pipelines de integração contínua. É esse último ponto que torna a mudança de junho um problema de operação, e não só de preferência.
Se você está comparando agentes de terminal, os mesmos cuidados de governança valem para os concorrentes, como mostramos no artigo sobre as permissões que a empresa precisa definir no Claude Code.
O Gemini CLI foi descontinuado?
Não por completo. O que o Google encerrou foi o acesso de consumidor — e, com ele, a porta de entrada que a maioria das pessoas usava. A página oficial de descontinuação é direta sobre o alcance:
Repare no que a página não diz: ela não encerra o projeto nem as outras formas de autenticação. Quem fazia login com a conta Google pessoal perdeu o acesso. Quem usa licença corporativa, chave da API ou Vertex AI não estava nesse grupo. Por isso as respostas “ainda funciona” e “foi descontinuado” estão ambas certas — para públicos diferentes.
Quais são as três portas de autenticação, e qual delas fechou?
O README do repositório oficial lista três formas de o Gemini CLI se autenticar. Cada uma tem dono, cobrança e destino diferentes depois de junho:
| Porta | Como se configura | Para quem o Google indica | Situação depois de 18/06/2026 |
|---|---|---|---|
| Login com Google (OAuth) | Login pelo navegador; com licença corporativa, define-se GOOGLE_CLOUD_PROJECT | Licenças do Gemini Code Assist da organização | Fechou para contas de consumidor (gratuita, AI Pro, AI Ultra); segue para licença Standard/Enterprise |
| Chave da Gemini API | Variável GEMINI_API_KEY | Desenvolvedores que querem controle do modelo e acesso pago | Aberta, com cobrança por uso |
| Vertex AI | GOOGLE_API_KEY e GOOGLE_GENAI_USE_VERTEXAI=true | Equipes corporativas e cargas de produção | Aberta, com conta de faturamento no Google Cloud |
google-gemini/gemini-cli, README do repositório oficial no GitHub, consultado em novembro de 2026.
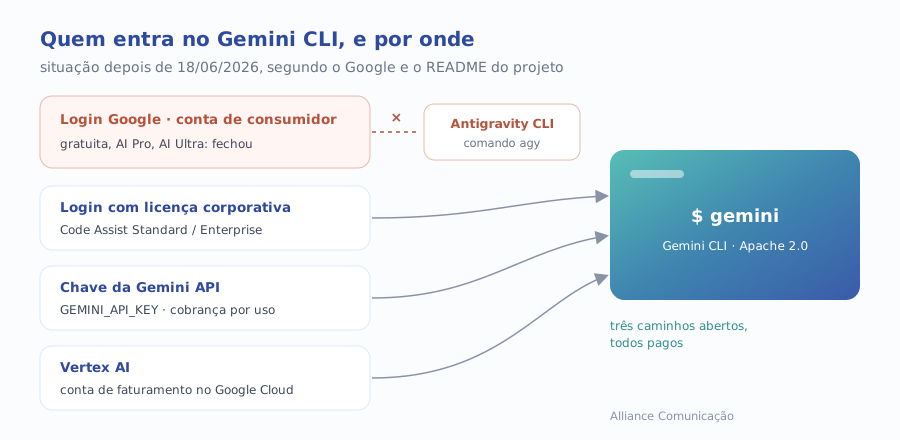
A leitura prática: o Gemini CLI virou uma ferramenta para quem paga — por licença do Code Assist, por consumo da API ou pela conta de nuvem. O próprio README avisa, num bloco de destaque, que não há camada gratuita nem planos do Google AI para essa ferramenta.
Quem ainda pode usar o Gemini CLI hoje?
Segundo o README, o projeto é totalmente aberto, sob licença Apache 2.0, e foi desenhado para as licenças do Gemini Code Assist Standard e Enterprise e do Code Assist for GitHub no Google Cloud, além de chaves pagas da API e do Vertex. O mesmo texto registra que o acesso individual gratuito e o Google AI Pro e Ultra passaram para o Antigravity CLI em 18 de junho de 2026.
Na prática, três perfis seguem no Gemini CLI:
- Empresas com licença Standard ou Enterprise do Gemini Code Assist, que entram pelo login corporativo. Atenção ao horizonte: o Google parou de vender essas assinaturas em outubro de 2026 e definiu prazos de renovação, como detalhamos no artigo sobre o prazo para migrar do Gemini Code Assist.
- Times que usam chave paga da Gemini API, com cobrança por uso — comum em automações e em quem quer escolher o modelo.
- Empresas que já operam no Google Cloud com Vertex AI, com faturamento, cotas e controles da nuvem.
Quem usava o Gemini CLI com a conta pessoal — inclusive funcionários que levaram o hábito para o trabalho sem contrato da empresa — está fora. É aqui que mora o risco silencioso: scripts montados por essas pessoas podem estar parados desde junho sem que ninguém tenha percebido.
Quanto custa usar o Gemini CLI agora?
A ferramenta em si é gratuita: é código aberto e se instala pelo npm. O que custa é o acesso ao modelo, e o preço depende da porta escolhida. Pela licença do Code Assist, o custo é a assinatura por usuário que a empresa já tem. Pela chave da Gemini API, a cobrança é por uso, conforme o modelo e o volume de tokens. Pelo Vertex AI, a cobrança vai para a conta de faturamento do Google Cloud, com limites de taxa maiores.
Não existe mais o “plano grátis generoso” que fez o Gemini CLI popular. Por isso a decisão deixou de ser técnica e virou de orçamento: quem paga, em qual centro de custo, com qual limite. Um agente de terminal num pipeline que roda a cada commit consome tokens o dia inteiro. Sem teto de gasto configurado no projeto de nuvem, a conta só aparece na fatura.
Como usar o Gemini CLI com chave de API?
Para quem decide seguir no Gemini CLI pela API, o caminho é curto, mas vale fazê-lo com regras de empresa, e não de uso pessoal.
1. Instale a ferramenta
O README traz as opções: npm install -g @google/gemini-cli para instalação global, npx @google/gemini-cli para rodar sem instalar, além de Homebrew e MacPorts no macOS e Linux. No Windows, o caminho é o npm, com o Node.js instalado antes.
2. Crie a chave num projeto da empresa
A chave deve nascer numa conta e num projeto que pertencem à empresa, com faturamento e alerta de gasto configurados — não na conta pessoal de um desenvolvedor. Uma chave por finalidade (uso interativo do time, pipeline de CI, automação específica) facilita revogar uma sem derrubar as outras.
3. Configure a variável de ambiente
Defina GEMINI_API_KEY no ambiente de quem vai usar. No CI, a chave vai para o cofre de segredos da plataforma, nunca para o código. Para o Vertex AI, as variáveis são GOOGLE_API_KEY e GOOGLE_GENAI_USE_VERTEXAI=true.
4. Fixe a versão
O projeto publica versões estáveis toda semana, além de canais de prévia e noturno. Para atualizar, use npm install -g @google/gemini-cli@latest. Em pipeline, fixe uma versão específica e atualize de forma deliberada: o README avisa que as versões noturnas podem ter validações pendentes.
O que muda ao trocar pelo Antigravity CLI?
O Antigravity é a plataforma de desenvolvimento com agentes do Google que reúne IDE, extensões para editores e um CLI. No terminal, ele roda como o comando agy, segundo a documentação oficial do Flutter, mantida pelo Google. É para lá que o Google encaminhou as contas de consumidor.
Para a empresa, a troca não é só de nome de comando. Três coisas pedem atenção:
- Comando e chamadas: todo script que chama
geminiprecisa ser revisto. A substituição não é automática, e o comportamento em modo não interativo deve ser testado antes. - Configuração: a mesma documentação do Flutter mostra os servidores MCP do Antigravity em
.agents/mcp_config.jsonno projeto, enquanto no Gemini CLI eles ficam em~/.gemini/settings.json. Configurações e extensões precisam ser migradas e conferidas. - Credenciais: a forma de autenticar no Antigravity é outra. Antes de trocar, confirme no guia oficial de migração como o login funciona no seu tipo de conta e o que muda para uso em servidor.
Vários guias de terceiros publicaram tabelas de equivalência de comandos e variáveis. Eles ajudam, mas divergem entre si em detalhes; a referência para decidir é o guia oficial, indicado na página de descontinuação do Google.
Gemini CLI ou Antigravity CLI: qual a empresa deve usar?
A resposta depende de como a empresa já paga pelo Google e de quanto o agente está embutido em automação. A tabela resume os cenários mais comuns:
| Situação da empresa | Caminho mais simples | O que pesa na decisão |
|---|---|---|
| Tem licença Standard ou Enterprise do Code Assist | Seguir no Gemini CLI pelo login corporativo | Prazo de renovação da assinatura; planejar a próxima etapa antes dele |
| Usa o CLI em pipelines e scripts | Seguir no Gemini CLI com chave paga ou Vertex AI | Custo por uso, teto de gasto e versão fixada |
| Já opera no Google Cloud | Vertex AI no Gemini CLI | Cotas, faturamento e controles de acesso da nuvem |
| Time usava contas pessoais e quer continuar no ecossistema Google | Antigravity CLI | Contrato da empresa, migração de configuração e reteste dos scripts |
| Ainda avaliando agentes de terminal | Comparar antes de escolher | Permissões, dados, custo e controles de administrador de cada ferramenta |
Quadro de decisão elaborado pela Alliance Comunicação a partir da documentação oficial do Google e do README do Gemini CLI.
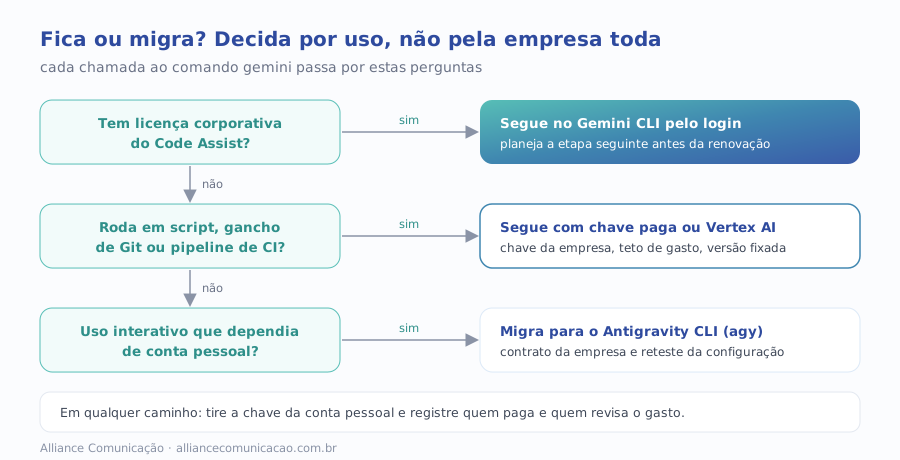
Para a maioria das empresas, a resposta não é uma só. É comum o time de desenvolvimento migrar o uso interativo para o Antigravity enquanto os pipelines seguem no Gemini CLI com chave de API, até que a migração deles seja testada com calma.
Essa convivência tem prazo implícito. Manter duas ferramentas significa duas configurações, dois conjuntos de credenciais e duas rotinas de atualização. Defina desde já a data em que os pipelines serão revisados, para que a solução provisória não vire permanente por inércia.
O que auditar em scripts e CI antes de decidir?
O modo não interativo é o que transforma a mudança de junho em incidente. Um desenvolvedor percebe na hora que o login parou; um pipeline pode falhar em silêncio, ou passar sem executar a etapa de IA. Antes de decidir, levante:
- Onde o comando é chamado: scripts, ganchos de Git, arquivos de CI, tarefas agendadas, imagens de contêiner com o pacote instalado.
- Qual porta cada chamada usa: login de usuário,
GEMINI_API_KEYou variáveis do Vertex. Chamada sem variável definida dependia de login e provavelmente quebrou em junho. - Quem é dono de cada chave: conta da empresa ou de uma pessoa. Chave pessoal em pipeline corporativo é risco de continuidade e de governança.
- Qual versão está instalada: e se ela é fixada ou puxa sempre a mais recente.
- O que acontece quando a etapa falha: o pipeline para, ou segue sem a revisão que deveria ter feito?
- Quais dados o agente lê: código, segredos de configuração, dados de clientes em arquivos de teste. Confira nos termos da modalidade contratada como os dados enviados são tratados.
Quais os erros mais comuns nessa transição?
- Tratar como “morreu” e migrar tudo às pressas, quando a licença corporativa ou a chave paga permitiriam uma transição planejada.
- Tratar como “nada mudou” e não perceber que scripts dependentes de login pessoal pararam em junho.
- Resolver com a chave pessoal de um desenvolvedor, que sai da empresa levando o acesso ou deixa a conta pendurada no cartão dele.
- Colocar a chave no código em vez do cofre de segredos do CI.
- Não configurar teto de gasto no projeto que paga a API, com um agente rodando a cada commit.
- Seguir tabelas de equivalência de blogs sem conferir no guia oficial e sem retestar os scripts.
- Esquecer o prazo da licença corporativa: quem ficou no Gemini CLI pelo Code Assist precisa planejar a etapa seguinte antes do fim da renovação.
Por onde começar hoje?
- Faça a busca do teste acima no repositório e no CI e liste cada uso do Gemini CLI.
- Para cada uso, anote a porta de autenticação, o dono da chave e a versão instalada.
- Decida, uso a uso, entre seguir no Gemini CLI (licença, chave paga ou Vertex) e migrar para o Antigravity CLI.
- Mova chaves pessoais para projetos da empresa, com faturamento e alerta de gasto.
- Migre e reteste primeiro o uso interativo; pipelines só depois de validados em ambiente de teste.
- Registre a política: quem pode criar chave, para quê, e quem revisa o gasto todo mês.
Agentes de IA no desenvolvimento aceleram o trabalho, mas cada mudança de plataforma cobra o preço da governança que faltou antes. Se você quer apoio para escolher, configurar e integrar agentes de código com segurança na rotina do seu time, conheça o nosso serviço de desenvolvimento com IA. E para enxergar a maturidade digital do negócio como um todo, o diagnóstico gratuito da Alliance leva cerca de 30 minutos e mostra onde estão as lacunas, inclusive em tecnologia e automação.