Quem pesquisa “Claude Code” encontra, quase sempre, o mesmo roteiro: o que é, quanto custa o plano individual e como instalar. Serve a quem vai usar sozinho, no próprio computador. Não serve a quem tem de decidir se o time inteiro pode usar — e com quais travas.
A diferença é grande porque o Claude Code não é um autocompletar. Ele edita arquivos, roda comandos no terminal e pode fazer commit. A documentação oficial descreve, em detalhe, quem decide o que ele pode fazer sem perguntar: o desenvolvedor, o projeto ou a empresa. Este artigo cobre o básico (o que é, como funciona, quanto custa) e depois vai ao que interessa ao gestor: os modos de permissão, o modo que pula todas as confirmações e as configurações que a empresa trava antes do primeiro login.
O que é o Claude Code e para que serve?
O Claude Code é uma ferramenta de programação agêntica da Anthropic. “Agêntica” quer dizer que ele não só sugere código: recebe uma tarefa (“corrija o teste que está falhando”, “troque a biblioteca de datas em todo o projeto”), lê os arquivos necessários, planeja, edita, roda comandos para conferir e devolve o resultado. Funciona no terminal, nas extensões de VS Code e JetBrains e num aplicativo de desktop.
Na prática, os usos mais comuns em empresa são quatro: entender um código que ninguém do time escreveu, fazer mudanças repetitivas em muitos arquivos, escrever e rodar testes, e preparar commits e pull requests para revisão humana. O ponto comum a todos é que ele age dentro da máquina e do repositório — e é exatamente por isso que a pergunta “o que ele pode fazer sem pedir?” importa.
Quando o Claude Code foi lançado?
O Claude Code apareceu em 24 de fevereiro de 2025, como uma prévia de pesquisa limitada anunciada junto com o modelo Claude 3.7 Sonnet. No anúncio, a Anthropic o descreveu como um colaborador capaz de buscar e ler código, editar arquivos, escrever e rodar testes, fazer commit e push no GitHub e usar ferramentas de linha de comando, mantendo a pessoa a par de cada passo (anúncio oficial da Anthropic).
De lá para cá, a ferramenta ganhou extensões para editores, aplicativo de desktop, sessões na nuvem e, para o que este artigo trata, uma camada inteira de administração: login restrito à organização, regras de permissão centralizadas e políticas distribuídas por ferramentas de gestão de dispositivos.
Como o Claude Code funciona?
O funcionamento é um ciclo. O desenvolvedor descreve a tarefa; o Claude Code usa ferramentas — ler arquivo, buscar texto, editar, executar comando no shell, buscar uma página na web — para avançar; a cada passo, confere o resultado e decide o próximo. O modelo de IA roda nos servidores da Anthropic (ou do provedor de nuvem escolhido); as ferramentas rodam na máquina de quem usa.
Cada tipo de ferramenta tem uma regra de aprovação. No modo padrão, ler arquivos dentro da pasta de trabalho não pede confirmação; editar arquivos, rodar comandos no terminal (fora de um conjunto embutido de comandos só de leitura) e buscar páginas na web pedem. Quando o pedido aparece, a pessoa pode aprovar uma vez, aprovar e não ser perguntada de novo, ou recusar.
Para instalar, a documentação recomenda o instalador nativo, com um comando por sistema (no Windows, pelo PowerShell; em macOS, Linux e WSL, pelo terminal), e oferece também Homebrew, WinGet, gerenciadores de pacote do Linux e npm. Depois, basta rodar claude na pasta do projeto e fazer login. O detalhe que o gestor precisa guardar: o login define de quem é a conta, e é aí que começa a governança.
Quanto custa o Claude Code e qual plano a empresa deve usar?
O Claude Code não é vendido à parte: ele vem incluído nos planos pagos do Claude e divide os limites de uso com o resto do plano. O plano gratuito não dá acesso. Preço muda, então a referência é sempre a página oficial de preços do Claude. Na consulta feita em 2 de outubro de 2026, o quadro era este:
| Plano | Inclui Claude Code? | Preço na página oficial (out/2026) | Para quem faz sentido |
|---|---|---|---|
| Gratuito | Não | — | Ninguém, para este uso |
| Pro | Sim | US$ 20/mês, ou US$ 17/mês no anual | Uso individual; conta pessoal |
| Max | Sim | A partir de US$ 100/mês | Uso individual intenso; conta pessoal |
| Team | Sim, nos dois tipos de assento | Assento padrão US$ 25/mês (US$ 20 no anual); premium US$ 125/mês (US$ 100 no anual) | Times menores, com SSO e configurações gerenciadas |
| Enterprise | Sim | Sob consulta | Organizações com exigências de conformidade |
| Console (API) ou nuvem | Sim, cobrança por uso | Por consumo de tokens | Quem prefere cobrança por API, Bedrock, Google Cloud ou Foundry |
Elaborado pela Alliance Comunicação a partir da página de preços do Claude e da documentação de autenticação do Claude Code, consultadas em 2 de outubro de 2026. Valores em dólar, sem impostos; confira antes de contratar.
Para empresa, a escolha do plano é menos sobre preço e mais sobre de quem é a conta. Um desenvolvedor usando o Pro pessoal no notebook da empresa é um uso que a empresa não enxerga, não administra e não consegue desligar quando ele sai do time.
Qual a diferença entre Claude Code, Codex e Copilot?
Os três disputam o mesmo orçamento, mas nasceram de lugares diferentes. O Claude Code é o agente da Anthropic, que começou no terminal. O Codex é o agente de programação da OpenAI, que usa os modelos da OpenAI. O GitHub Copilot nasceu como autocompletar dentro do editor e foi ganhando modo agente e revisão de pull request.
Para quem vai liberar a ferramenta, comparar qual “programa melhor” rende pouco: muda a cada versão de modelo. O que rende é comparar o que o administrador controla em cada uma — conta, cobrança, permissões, registro. No caso do Copilot, a questão central virou a cobrança por uso, que tratamos em o que o assento do GitHub Copilot não cobre. No caso do Claude Code, a questão central é a permissão — o que ele faz sem perguntar.
Quais são os modos de permissão do Claude Code?
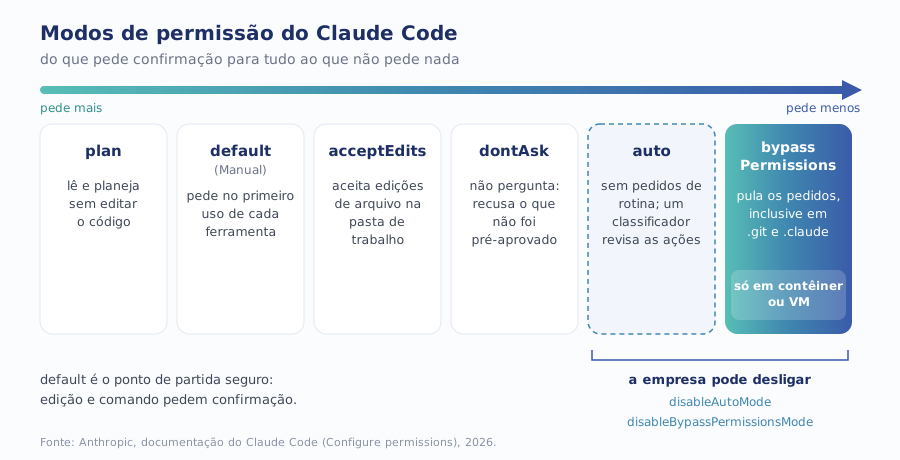
O modo de permissão decide quais ações o Claude Code executa direto e quais param para pedir confirmação. A documentação lista seis, que vão do que pede quase tudo ao que não pede nada:
| Modo | O que faz | Leitura para o gestor |
|---|---|---|
| default (Manual) | Pede permissão no primeiro uso de cada ferramenta | O ponto de partida seguro para quem está começando |
| acceptEdits | Aceita sozinho edições de arquivo e comandos comuns de sistema de arquivos (mkdir, mv, cp) dentro da pasta de trabalho | Útil no dia a dia; o Git continua sendo a rede de segurança |
| plan | Lê arquivos e roda comandos só de leitura para explorar, sem editar o código | Bom para entender um sistema antes de mexer |
| auto | Roda sem pedidos de rotina; um classificador em segundo plano confere se comandos e acessos à rede batem com o pedido | Troca a confirmação humana por uma checagem automática — decisão de política |
| dontAsk | Recusa sozinho tudo o que pediria confirmação; só roda o que já foi pré-aprovado | Indicado para execução sem pessoa na frente, com regras de allow bem definidas |
| bypassPermissions | Pula os pedidos de permissão, inclusive para caminhos protegidos como .git e .claude | Só em ambiente isolado — e desligável pela empresa |
Elaborado pela Alliance Comunicação a partir de Anthropic, documentação do Claude Code — Configure permissions (2026).
O modo com que cada sessão começa pode ser definido em configuração (a chave defaultMode), e o desenvolvedor pode alternar durante o uso. É por isso que só “recomendar” um modo não basta: se o modo existe e não está desligado, ele está a um atalho de distância.
O que é o bypassPermissions e onde ele pode rodar?
É o modo que pula as confirmações. Ele existe por um bom motivo: tarefas longas, em que o agente precisa rodar dezenas de comandos sem ninguém olhando, travariam a cada pedido. O problema é onde ele roda. No notebook do desenvolvedor, com acesso ao repositório, às credenciais da nuvem guardadas na máquina e à rede da empresa, um comando errado tem o alcance de tudo isso.
A leitura para a empresa é direta: o modo sem confirmação não é proibido, é confinado. Ele cabe numa máquina descartável — um contêiner de desenvolvimento, uma máquina virtual, um executor de integração contínua — sem credenciais de produção e sem acesso a nada que não possa ser recriado. Fora disso, a política mais simples é desligá-lo.
Vale lembrar que o modo auto também elimina as confirmações de rotina, só que com um classificador revisando cada ação. É um meio-termo, e a empresa pode desligá-lo da mesma forma. A decisão de manter ou não é de política, não de gosto: depende de onde o time roda o Claude Code e do que essas máquinas alcançam.
Quem manda em qual configuração: empresa, projeto ou desenvolvedor?
O Claude Code lê configurações de cinco lugares, em ordem de precedência. No topo ficam as configurações gerenciadas (managed settings), que a empresa distribui; abaixo, o que vem na linha de comando; depois, o arquivo local do projeto, o arquivo compartilhado do projeto (o que vai para o Git) e, por fim, o arquivo do usuário.
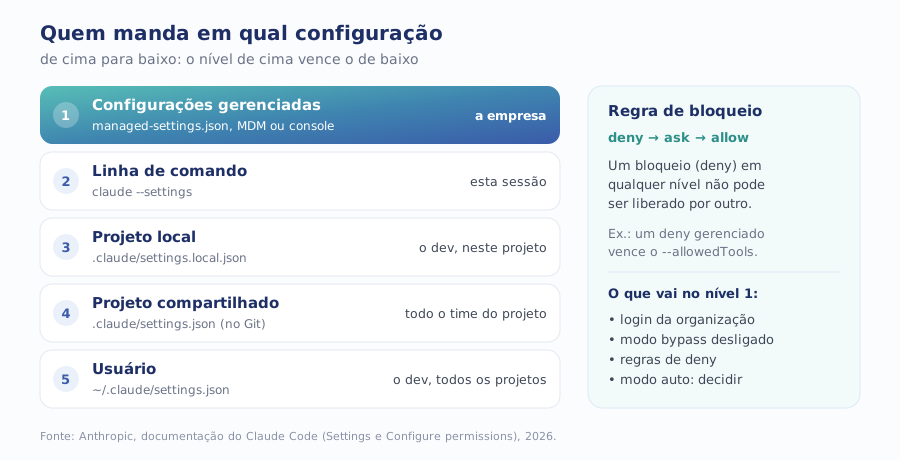
Duas regras fazem dessa hierarquia uma ferramenta de governança. A primeira: nada abaixo das configurações gerenciadas as sobrescreve — nem um argumento na linha de comando. A segunda vale para as regras de permissão: elas são avaliadas na ordem bloquear (deny), perguntar (ask), liberar (allow), e um bloqueio amplo vence uma liberação específica.
As configurações gerenciadas chegam à máquina por três caminhos: um arquivo managed-settings.json numa pasta do sistema (em Windows, C:\Program Files\ClaudeCode\; em macOS, /Library/Application Support/ClaudeCode/; em Linux e WSL, /etc/claude-code/), uma política de gestão de dispositivos (perfil do macOS ou registro do Windows, via Intune, Jamf, Group Policy e similares) ou as configurações gerenciadas pelo servidor, definidas no console de administração do claude.ai para quem tem Team ou Enterprise.
O que a empresa deve travar antes de liberar o Claude Code para o time?
A lista abaixo é o mínimo que o gestor resolve antes do primeiro login. Não depende do tamanho do time; depende de a empresa querer saber o que a ferramenta faz nas suas máquinas.
1. Conta da empresa, não conta pessoal
Contrate um plano de organização (Team ou Enterprise) ou o Console, e convide o time a partir do painel de administração. É isso que dá à empresa a cobrança centralizada, o SSO e as configurações gerenciadas pelo servidor. Sem isso, cada desenvolvedor responde por si — inclusive pelo que ficou rodando no notebook depois que saiu.
2. Login restrito à organização
Com as chaves forceLoginMethod e forceLoginOrgUUID nas configurações gerenciadas, o Claude Code recusa o login de uma conta claude.ai de outra organização e encerra na inicialização se a credencial em uso não pertencer à lista. A documentação faz um alerta importante: as configurações gerenciadas pelo servidor só chegam a quem já está logado na organização, então essas chaves precisam ir também pela gestão de dispositivos — é ela que alcança o primeiro login.
3. Modo sem confirmação desligado nas máquinas do time
Defina permissions.disableBypassPermissionsMode como "disable" nas configurações gerenciadas das máquinas de trabalho. Decida, no mesmo ato, o que fazer com o modo auto (permissions.disableAutoMode). Para o ambiente isolado em que o modo sem confirmação faz sentido, crie uma configuração própria, separada das máquinas do dia a dia.
4. Regras de bloqueio para o que nunca pode acontecer
Escreva regras de deny para o que não tem exceção: ler arquivos de segredo (como .env), rodar comandos contra a conta de nuvem de produção, publicar pacotes. Como o bloqueio vence a liberação em qualquer nível, uma regra de deny nas configurações gerenciadas vale para todo mundo. Se a empresa quiser ir além, a chave allowManagedPermissionRulesOnly faz das configurações gerenciadas a única fonte de regras de permissão.
5. Onde o modo sem confirmação pode rodar
Nomeie o lugar: contêiner, máquina virtual ou executor de integração contínua, sem credencial de produção montada e com rede limitada ao necessário. Escrever isso tira a decisão da hora do aperto, quando alguém quer “só deixar rodando a noite toda”.
6. Quem revisa o que o agente entrega
Permissão controla o que o agente faz na máquina; não controla se o código está certo. O que sai dele entra pelo mesmo caminho do código humano: pull request, revisão e teste. Detalhamos o que um revisor automático lê e o que ele deixa passar em code review com IA.
Quais os erros mais comuns ao liberar o Claude Code?
- Deixar cada um assinar o próprio plano. Parece mais rápido, mas a empresa perde a cobrança, o login e qualquer política. Quando alguém sai, a conta sai junto — e o histórico também.
- Confiar no arquivo do projeto como política. O
.claude/settings.jsondo repositório é útil para padronizar, mas fica abaixo da linha de comando e do arquivo local de cada desenvolvedor, e qualquer pessoa com escrita no repositório pode mudá-lo. Política de verdade fica nas configurações gerenciadas. - Distribuir a política só pelo console. As configurações gerenciadas pelo servidor só alcançam quem já entrou na organização. A trava de login precisa ir também pela gestão de dispositivos.
- Esquecer o administrador local. A própria documentação lembra que quem é administrador da máquina pode editar a fonte gerenciada. Por isso a ferramenta de gestão de dispositivos reaplica a política periodicamente.
- Tratar o modo sem confirmação como produtividade grátis. Ele economiza cliques e transfere o risco para o ambiente. Sem isolamento, é o notebook inteiro que fica exposto ao erro do agente.
Há um erro de fundo que atravessa todos: decidir a ferramenta antes de decidir o uso. Onde o código gerado por IA cabe e onde não cabe é uma conversa anterior à de permissão — e é o tema de vibe coding: onde cabe e onde não cabe dentro da empresa.
Como saber se a liberação deu certo?
A primeira verificação é técnica e leva minutos: numa máquina do time, rode /status dentro do Claude Code para ver qual credencial e qual organização estão ativas, e claude doctor no terminal para ver se as configurações foram lidas sem erro. Tente ativar o modo sem confirmação: se a política estiver aplicada, ele não deve estar disponível.
A segunda é de processo e leva semanas. Acompanhe o que importa para a entrega, não para a ferramenta: tempo até o pull request ser aprovado, quantidade de retrabalho depois da revisão, incidentes em produção ligados a mudanças feitas com o agente. O relatório DORA 2025 mostrou que mais velocidade com IA pode vir acompanhada de menos estabilidade — discutimos esse equilíbrio em IA para programação: o time produz mais e a entrega fica menos estável.
Por onde começar hoje?
- Levante quem do time já usa o Claude Code e com qual conta (pessoal ou da empresa).
- Escolha o plano de organização e convide o time pelo painel de administração.
- Escreva o arquivo de configurações gerenciadas com a trava de login, o modo sem confirmação desligado e as regras de deny essenciais.
- Distribua pela gestão de dispositivos e, se houver, repita as chaves de login no console de administração.
- Defina, por escrito, o ambiente isolado onde o modo sem confirmação pode rodar.
- Confira numa máquina com
/statuseclaude doctor, e revise a política depois de 30 dias de uso.
Na Alliance, o desenvolvimento assistido por IA parte da mesma regra que está nessas configurações: a IA propõe, o time decide. Se a sua empresa está avaliando como a IA entra no desenvolvimento e na operação de marketing como um todo, o diagnóstico de marketing gratuito mostra onde a tecnologia já pesa e onde ainda falta processo.